Un sitio web falso que suplanta la identidad del antivirus Avast está engañando a la gente para que infecten sus propios ordenadores.
El sitio web parece legítimo, realiza lo que aparenta ser un análisis antivirus y afirma que su sistema está plagado de amenazas. Sin embargo, los resultados son falsos: cuando se le solicita que "solucione" el problema, la descarga que se le proporciona es en realidad Venom Stealer , un tipo de malware diseñado para robar contraseñas, cookies de sesión y datos de monederos de criptomonedas.
Se trata de una estafa clásica de "asustar y luego ofrecer una solución": se crea pánico y, a continuación, se ofrece una solución. En este caso, la supuesta "solución" se aprovecha de la confianza que inspira la marca Avast para llevar a cabo el ataque.
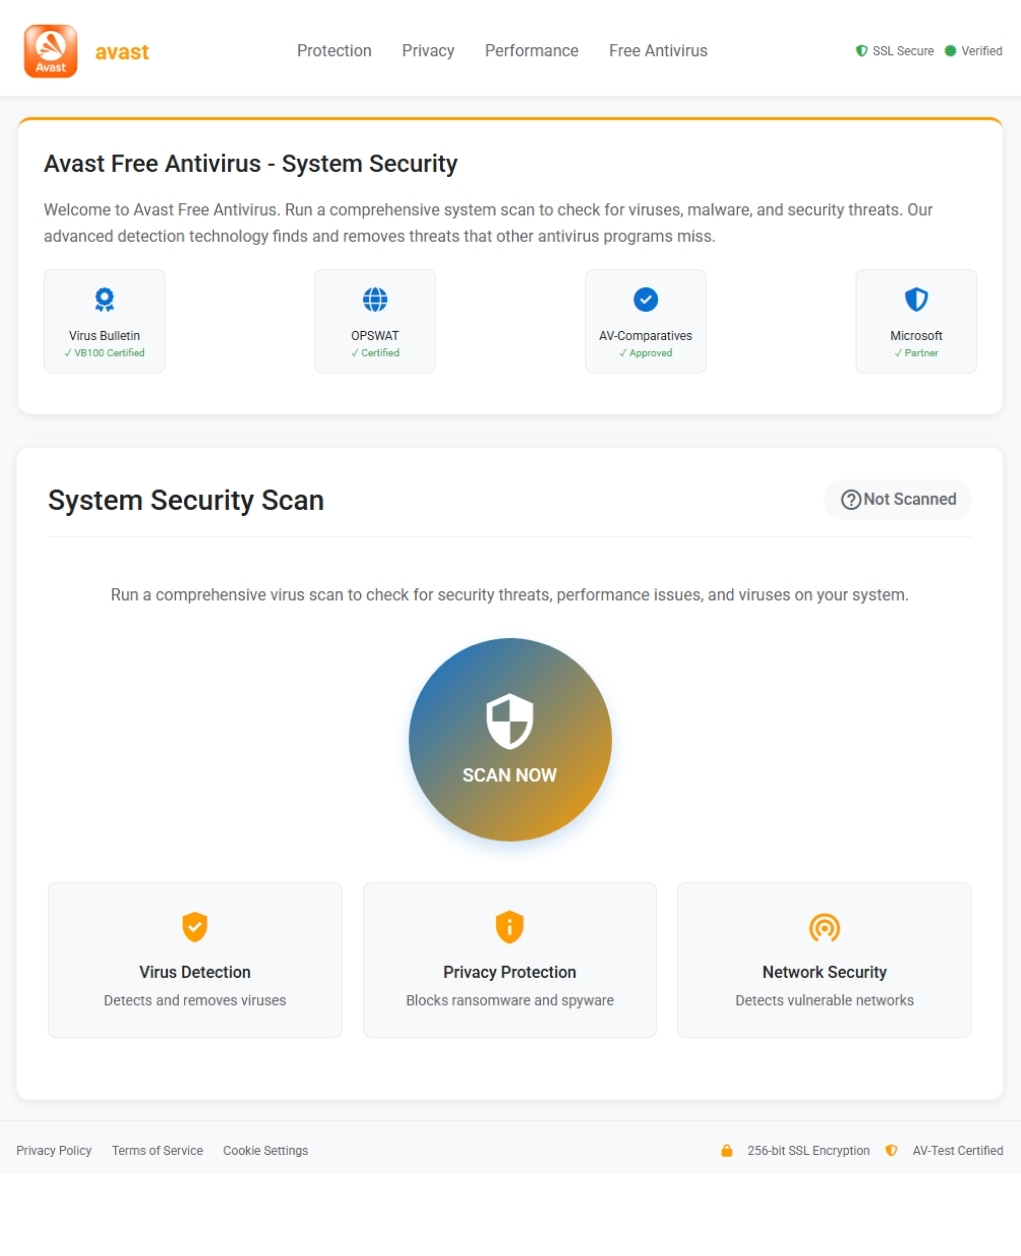
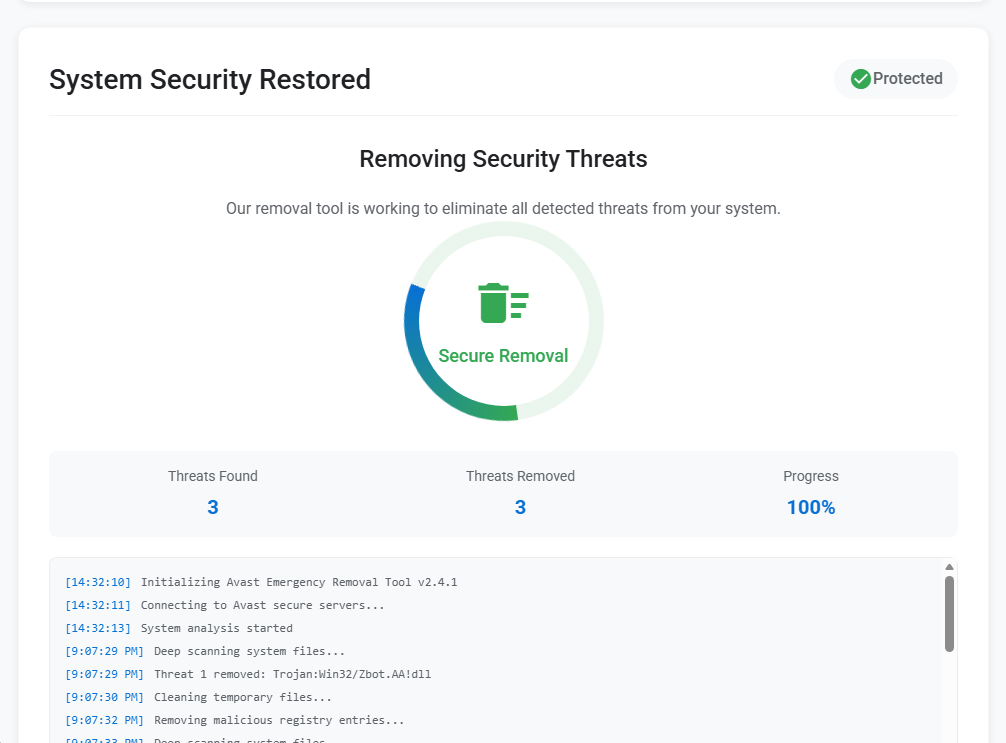
Un escaneo que encuentra exactamente lo que el atacante quiere que veas.
La página de phishing es una recreación de la marca Avast, con barra de navegación, logotipo y distintivos de certificación que inspiran confianza. Se invita a los visitantes a ejecutar lo que parece ser un análisis antivirus completo. Una vez que hacen clic, la página muestra una breve animación antes de emitir su veredicto predeterminado: se encontraron tres amenazas, se eliminaron tres amenazas y el sistema está protegido. Un registro de consola desplazable indica una detección específica.Trojan:Win32/Zbot.AA!dll—para darle a la actuación un aire de especificidad. Luego se le pide a la víctima que descargue la cura: un archivo llamado Avast_system_cleaner.exe.
Esta es la carga útil. Y lejos de limpiar nada, inmediatamente comienza a robar.
A Chrome servicio que no es Chrome
Cuando la víctima se lanza Avast_system_cleaner.exe, el binario—un 64 bits Windows El ejecutable PE tiene un tamaño aproximado de 2 MB y se copia a sí mismo en una ubicación diseñada para mimetizarse con el software legítimo: C:\Program Files\Google\Chrome\Application\v20svc.exe. El archivo descartado es idéntico byte a byte al padre, compartiendo el mismo hash MD5 (0a32d6abea15f3bfe2a74763ba6c4ef5). Luego inicia la copia con la bandera de línea de comandos --v20c, un argumento sin sentido cuyo único propósito es indicarle al malware que se está ejecutando en su función de segunda etapa.
El disfraz es deliberado. Un proceso llamado v20svc.exe se encuentra dentro Chrome A primera vista, el directorio de la aplicación parece un componente legítimo del navegador. Cualquiera que revise su administrador de tareas probablemente lo ignoraría sin pensarlo dos veces. Este es un ejemplo clásico de suplantación de identidad: nombrar un binario malicioso para que coincida con las convenciones de un software de confianza y así pasar desapercibido.
Un artefacto de depuración incorporado al binario confirma su linaje: la ruta PDB dice crypter_stub.pdbEsto indica que el ejecutable se empaquetó utilizando un encriptador, una herramienta diseñada para cifrar el código de una carga útil de modo que los motores antivirus no puedan reconocerlo solo por su firma. En el momento del análisis, solo el 27 % de los motores de VirusTotal detectaron la muestra, lo que significa que aproximadamente tres de cada cuatro productos antivirus comerciales no la detectaron.
Las reglas de YARA identificaron la muestra como perteneciente a la familia de malware Venom Stealer , un descendiente conocido del framework Quasar RAT que se vende en foros clandestinos desde al menos 2020. Venom Stealer está diseñado específicamente para el robo de datos: credenciales de navegador, cookies de sesión, monederos de criptomonedas y detalles de tarjetas de crédito almacenados en los navegadores.
Cada cookie, cada monedero, cada contraseña guardada
Una vez en funcionamiento, el malware recorre una lista de objetivos de alto valor en el equipo de la víctima.
Comienza con los navegadores. El análisis de comportamiento confirma que el malware recopila credenciales guardadas y cookies de sesión. En el entorno de análisis, se observó que accedía directamente a la base de datos de cookies de Firefox en C:\Users\<USER>\AppData\Roaming\Mozilla\Firefox\Profiles\<profile>\cookies.sqlite-shmLa memoria del proceso también contenía estructuras JSON completas con datos de cookies robados de Microsoft. Edge y Google Chrome , incluyendo sesiones activas para Netflix, YouTube , Reddit, Facebook , LinkedIn AliExpress, Outlook, Adobe y Google. Las cookies de sesión robadas permiten al atacante secuestrar sesiones de navegador autenticadas sin necesidad de la contraseña de la víctima, incluidas las sesiones protegidas por la autenticación de dos factores.
El malware también ataca las carteras de criptomonedas. Los análisis de comportamiento confirman que busca e intenta robar datos de carteras almacenadas localmente, y se ha documentado que Venom Stealer ataca las aplicaciones de cartera de escritorio. Para quienes poseen criptoactivos en una cartera en línea, las consecuencias son inmediatas.
Además de las credenciales, el ladrón captura una captura de pantalla del escritorio de la víctima, guardada temporalmente como C:\Users\<USER>\AppData\Local\Temp\screenshot_5sIczFxY95t2IQ5u.jpgy escribe un archivo de seguimiento de sesión en C:\Users\<USER>\AppData\Roaming\Microsoft\fd1cd7a3\sessTambién se coloca un pequeño archivo de marcador en C:\Users\Public\NTUSER.dat—un camino elegido para imitar uno legítimo Windows Archivo de registro y evite sospechas.
Disfrazado de análisis, entregado a través de HTTP simple.
Todos los datos robados se extraen a un único dominio de comando y control: app-metrics-cdn[.]com, que se resolvió 104.21.14.89 (una dirección de Cloudflare) durante el análisis. El nombre de dominio está diseñado para parecer un servicio de análisis o de entrega de contenido inofensivo, el tipo de tráfico que podría no levantar sospechas en un registro de proxy corporativo.
La exfiltración sigue una secuencia estructurada de cuatro pasos a través de HTTP no cifrado. Primero, un POST de datos de formulario multipart a /api/upload transmite el archivo recopilado (capturas de pantalla, datos de la billetera, bases de datos de cookies) con un tamaño total de aproximadamente 140 KB. Un segundo POST a /api/upload-json envía una carga útil JSON estructurada de aproximadamente 29 KB que contiene credenciales y cookies analizadas. Una confirmación POST a /api/upload-complete señales de que el robo ha terminado. El malware entonces entra en un bucle de latidos, comprobando periódicamente en /api/listener/heartbeat para mantener el contacto con la infraestructura del operador.
Todo este tráfico utiliza una cadena de agente de usuario genérica de Mozilla/5.0, otro intento de mimetizarse con la navegación web ordinaria.
Llamadas al sistema, bucles de espera y comprobaciones del depurador
Venom Stealer no se limita a robar y marcharse. Toma medidas importantes para evitar ser atrapado. La técnica de evasión más notable es el uso de llamadas al sistema directas e indirectas, un método en el que el malware invoca Windows Las funciones del kernel funcionan directamente en lugar de enrutarse a través del estándar. ntdll.dll biblioteca. Dado que la mayoría de las herramientas de detección de endpoints funcionan interceptando las llamadas a esa biblioteca, esta técnica las inhabilita eficazmente. Este comportamiento se detectó tanto en el proceso padre como en el proceso hijo descartado.
El malware también comprueba si se está depurando, consulta información sobre el fabricante y el modelo de la CPU, lee el número de serie del disco del sistema, crea páginas de protección en la memoria que pueden provocar el bloqueo de los depuradores que intentan ejecutar el código paso a paso y enumera los procesos en ejecución. Estas son técnicas comunes para detectar máquinas virtuales y entornos de análisis. Para dificultar aún más el análisis automatizado, incorpora llamadas de espera que superan los tres minutos.
Este no es un truco nuevo.
Suplantar la identidad de un software de seguridad para distribuir malware es una de las tácticas más antiguas. Un usuario que cree que su sistema está infectado está predispuesto a actuar con urgencia, y una página que aparenta ser de un proveedor de antivirus de confianza es precisamente la autoridad a la que recurrirá. Al simular un análisis que "encuentra" amenazas y luego ofrecer una solución, el atacante explota tanto el miedo como la confianza en una sola interacción.
Esta no es una táctica aislada. En mayo de 2025, DomainTools documentó una campaña independiente en la que los atacantes crearon un clon convincente del sitio web de Bitdefender y lo utilizaron para distribuir el troyano Venom RAT junto con el programa de robo de datos StormKitty. La estrategia es prácticamente idéntica: suplantar la identidad de una marca de seguridad, generar urgencia y distribuir un troyano disfrazado de protección. Esto sugiere que se trata de una estrategia repetible, no de un experimento aislado.
Qué hacer si usted puede haber sido afectado
Descarga software de seguridad únicamente desde los sitios web oficiales de los proveedores. El sitio web oficial de Avast es avast.com. No confíes en los resultados de los motores de búsqueda, los anuncios ni los enlaces de correos electrónicos no solicitados.
Si interactuaste con un sitio como este o descargaste el archivo, actúa con rapidez:
- Comprueba si tu sistema está infectado.. Busca el archivo
v20svc.exeenC:\Program Files\Google\Chrome\Application\Si existe, es probable que su sistema haya sido comprometido por este malware. - Realiza un análisis completo del sistema de inmediato . Utiliza una herramienta antimalware confiable y actualizada (como Malwarebytes ) para detectar y eliminar la infección. Si el análisis encuentra amenazas, sigue las recomendaciones de la herramienta para ponerlas en cuarentena o eliminarlas.
- Cambia tu contraseña de inmediato. Empieza por el correo electrónico, la banca en línea y cualquier cuenta importante. Da por hecho que todo lo que tengas guardado en tu navegador ha quedado expuesto.
- Cierra sesión en todas las sesiones activas . Cierra sesión en servicios como Google, Microsoft, Facebook y Netflix. Las cookies de sesión robadas permiten a un atacante eludir por completo la autenticación de dos factores.
- Proteja sus fondos de criptomonedas . Si utiliza una billetera de criptomonedas en su computadora, transfiera sus fondos a una nueva billetera generada en un dispositivo limpio lo antes posible.
Indicadores de Compromiso (IOC)
hashes de archivos
- SHA-256:
ecbeaa13921dbad8028d29534c3878503f45a82a09cf27857fa4335bd1c9286d
Dominios
app-metrics-cdn[.]com
Indicadores de red
104.21.14.89
URLs C2
http://app-metrics-cdn[.]com/api/uploadhttp://app-metrics-cdn[.]com/api/upload-jsonhttp://app-metrics-cdn[.]com/api/upload-completehttp://app-metrics-cdn[.]com/api/listener/heartbeat
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .