ClickLock Stealer es un nuevo programa modular de robo de información para macOS que se distribuye a través de páginas de phishing al estilo ClickFix y que puede bloquear el acceso de la víctima a su sistema. Mac roban la contraseña de macOS, los datos del navegador y del gestor de contraseñas, las carteras de criptomonedas y, a continuación, dejan una puerta trasera persistente.
El malware fue descubierto por investigadores de Group-IB . Lo nombraron en honor a la técnica de distribución ClickFix y su capacidad para bloquear el sistema de la víctima. Mac si no siguen sus instrucciones y no eliminan todos los procesos visibles.
Los investigadores encontraron un script malicioso que se suele usar para engañar a los usuarios e infectar sus propios dispositivos, y siguieron el rastro a partir de ahí. El script muestra primero una barra de progreso falsa de Cloudflare, lo que sugiere que estaba diseñado para usarse como parte de un proceso de verificación de navegador falso.
Las víctimas acceden a una página de phishing que imita la verificación de Cloudflare u otra utilidad del sistema falsa, similar a las utilizadas en la campaña Infiniti Stealer y, posteriormente, en ataques ClickFix que suplantan la identidad de Claude o utilidades de limpieza.
La página indica al usuario que abra la Terminal, pegue un comando y pulse Intro, presentándolo como un paso obligatorio de "verificación humana" o una solución rápida.
Los investigadores explican:
“El malware orquesta módulos adicionales que buscan en el sistema diversos datos, incluyendo credenciales del navegador, datos del administrador de contraseñas, extensiones de monederos de criptomonedas, archivos de monederos de escritorio, etc., e incluso emplea una puerta trasera GSocket.”
Todo esto sucede mientras el usuario está distraído por imágenes falsas de Cloudflare.
Una puerta trasera GSocket abusa de GSocket (abreviatura de Global Socket), un conjunto de herramientas de red de código abierto. Si bien fue diseñado para la administración remota legítima y las pruebas de penetración, los atacantes pueden usarlo como arma para establecer un acceso remoto sigiloso, persistente y cifrado a sistemas comprometidos.
Obligar a las víctimas a entregar su contraseña
Lo que realmente llama la atención es la forma en que el malware obliga al usuario a proporcionar la contraseña de su sistema macOS.
En primer lugar, muestra una solicitud de contraseña falsa de macOS muy convincente, utilizando el nombre de usuario real de la víctima y un icono de Apple descargado. Si el usuario introduce su contraseña, esta se envía, junto con todos los datos robados previamente, a un canal de Telegram controlado por los atacantes.
Si el usuario se niega, el malware activa un bucle que desactiva procesos clave, como Finder, Dock, Terminal, Monitor de Actividad, Consola, Configuración del Sistema, Spotlight y todos los navegadores web principales. Solo muestra un cuadro de diálogo para introducir la contraseña hasta que la víctima acceda.
Este bucle de bloqueo se ejecuta cada 210 milisegundos durante un máximo de 83 horas, o hasta que el usuario introduzca la contraseña correcta. El resultado es un sistema prácticamente inutilizable, donde la solicitud de contraseña se convierte en el único elemento interactivo.
Una vez que los datos robados se envían al canal de Telegram, el malware comienza a eliminar sus propios módulos. Sin embargo, a diferencia de los módulos de robo de información, la puerta trasera GSocket permanece instalada, lo que le brinda al atacante acceso remoto continuo al sistema.
Eso significa que los atacantes pueden regresar más tarde, incluso después de que los componentes de robo se hayan autoeliminado, para instalar nuevo malware, robar más datos o moverse a través de una red corporativa utilizando VPN o acceso SSH ya disponible en el sistema comprometido. Mac .
Cómo mantenerse a salvo
Los usuarios que utilicen macOS Tahoe 26.4 o posterior verán advertencias sobre posibles ataques ClickFix , pero todos deben mantener la precaución.
Dado que ClickFix opera sin control e inventa nuevos métodos constantemente, es importante mantenerse alerta, pensarlo dos veces antes de seguir instrucciones inesperadas y mantener sus dispositivos protegidos.
- Tómate tu tiempo. No te apresures a seguir las instrucciones de una página web o un mensaje, especialmente si te pide que ejecutes comandos en tu dispositivo o que copies y pegues código. Los atacantes se aprovechan de la urgencia para eludir tu capacidad de razonamiento crítico.
- Evite ejecutar comandos o scripts de fuentes no confiables. Nunca ejecute código o comandos copiados de sitios web, correos electrónicos o mensajes a menos que confíe en la fuente y comprenda qué hace la acción.
- Verifique las instrucciones de forma independiente. Si un sitio web le indica que ejecute un comando o realice una acción técnica, consulte la documentación oficial o póngase en contacto con el servicio de asistencia antes de continuar.
- Limita el uso de la función de copiar y pegar para los comandos. Escribir los comandos manualmente en lugar de copiarlos y pegarlos puede reducir el riesgo de ejecutar involuntariamente programas maliciosos ocultos en el texto copiado.
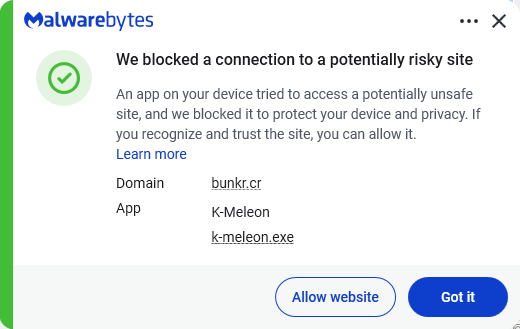
- Protege tus dispositivos. Utilice una versión actualizada y en tiempo real. solución antimalware con protección web. Malwarebytes Bloquea las conexiones a sitios inseguros como estos.
- Infórmese sobre las técnicas de ataque en constante evolución. Comprender que los ataques pueden provenir de lugares inesperados ayuda a mantenerse alerta. ¡Siga leyendo nuestro blog!
- Evita los anuncios patrocinados en los resultados de búsqueda. Cualquiera puede comprarlos y hacer que parezcan legítimos.
Consejo práctico: La extensión gratuita Malwarebytes Browser Guard te avisa cuando un sitio web intenta copiar algo al portapapeles.
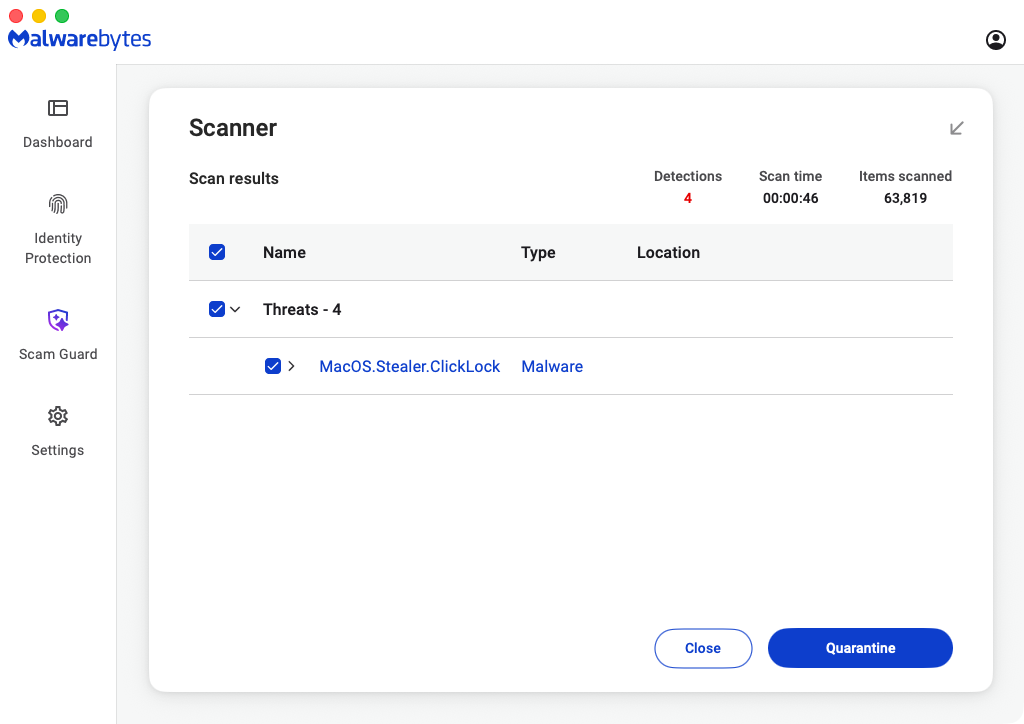
Malwarebytes Los productos detectan y bloquean ClickLock como MacOS.Stealer.ClickLock.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .