Google a publié des mises à jour pour Chrome navigateur, en corrigeant un certain nombre de vulnérabilités critiques.
Cette mise à jour corrige 74 vulnérabilités, dont une qui est activement exploitée.
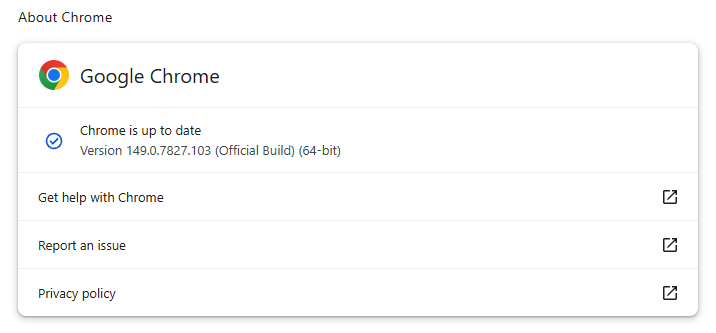
Le canal stable a été mis à jour vers la version 149.0.7827.102/.103 pour Windows / Mac , et 149.0.7827.102 pour Linux, qui sera déployé au cours des prochaines semaines.
Comment mettre à jour Chrome
Si vous ne souhaitez pas attendre le déploiement complet, la mise à jour manuelle est simple.
L'option la plus simple est de permettre Chrome La mise à jour est automatique. Cependant, vous risquez de prendre du retard si vous ne fermez jamais votre navigateur ou en cas de problème, par exemple si une extension empêche la mise à jour.
Pour mettre à jour manuellement, cliquez sur le menu Plus (trois points), puis accédez à Paramètres > À propos Chrome . Si une mise à jour est disponible, Chrome Le téléchargement démarrera automatiquement. Redémarrer Chrome pour terminer la mise à jour, et vous serez protégé contre ces vulnérabilités.
Vous trouverez également des instructions détaillées dans notre guide sur la mise à jour Chrome sur tous les systèmes d'exploitation .
Détails techniques
La vulnérabilité que Google affirme être exploitée en circulation est référencée sous le nom de CVE-2026-11645 .
Google le décrit comme :
« Lecture et écriture hors limites dans V8 sur Google » Chrome La version 149.0.7827.103 permettait à un attaquant distant d'exécuter du code arbitraire dans un environnement isolé via une page HTML spécialement conçue.
Cela signifie que ce défaut a été trouvé dans Chrome le moteur V8 de — la partie de Chrome (et autres navigateurs basés sur Chromium) qui exécutent JavaScript.
Une telle faille permet à un programme de lire ou d'écrire en dehors des limites de la mémoire qu'il est censé utiliser, offrant ainsi aux attaquants la possibilité de manipuler d'autres zones de mémoire allouées à des fonctions plus critiques. Les attaquants peuvent alors placer du code malveillant en mémoire et tromper le système pour qu'il l'exécute.
Dans ce cas, la vulnérabilité pourrait être déclenchée lorsque V8 traite un contenu HTML spécialement conçu, tel qu'un site web malveillant.
L'expression « dans un environnement isolé » signifie que le code malveillant s'exécuterait dans un environnement restreint et fermé, et non directement sur votre ordinateur. Le code de l'attaquant est confiné au navigateur, ce qui réduit son impact par rapport à un code exécuté en dehors de cet environnement. Cependant, les attaquants exploitent souvent plusieurs vulnérabilités simultanément pour obtenir des compromissions plus graves. Par conséquent, cette expression constitue une limitation de sécurité, et non une garantie d'innocuité.
La mise à jour inclut également de nouvelles fonctionnalités, comme la possibilité de signer des formulaires PDF sans utiliser d'extension.
Empêchez les menaces de faire du mal.
Malwarebytes Browser Guard Bloque automatiquement les pages d'hameçonnage et les sites malveillants. Gratuit, installation en un clic. Ajoutez-le à votre navigateur →