Si jamais les utilisateurs ont pris conscience des nombreuses failles de sécurité des logiciels qu'ils utilisent, c'est bien maintenant. Le mois dernier , Microsoft a déployé sa plus importante mise à jour de sécurité jamais réalisée dans le cadre du Patch Tuesday . Et hier, dernier jour de juin, Google a publié une mise à jour comprenant pas moins de 382 correctifs de sécurité.
Le canal stable a été mis à jour vers 150.0.7871.46/.47 pour Windows et Mac La mise à jour, version 150.0.7871.46 pour Linux et 150.0.7871.63 pour Android , sera déployée progressivement au cours des prochains jours et semaines.
Comment mettre à jour Chrome
Si vous ne souhaitez pas attendre le déploiement complet, la mise à jour manuelle est simple.
L'option la plus simple est de permettre Chrome La mise à jour est automatique. Cependant, vous risquez de prendre du retard si vous ne fermez jamais votre navigateur ou en cas de problème, par exemple si une extension empêche la mise à jour.
Pour mettre à jour manuellement, cliquez sur le menu Plus (trois points), puis accédez à Paramètres > À propos Chrome . Si une mise à jour est disponible, Chrome Le téléchargement démarrera automatiquement. Redémarrer Chrome pour terminer la mise à jour, et vous serez protégé contre ces vulnérabilités.
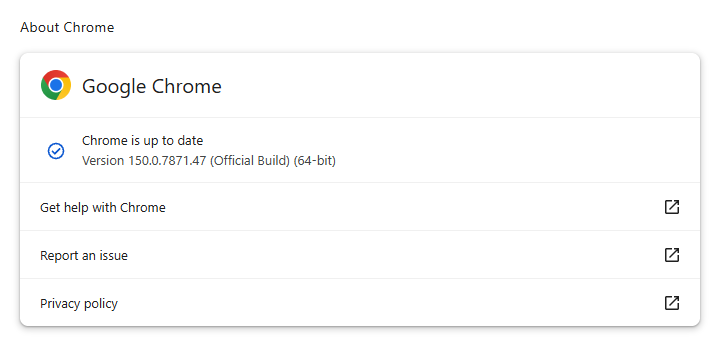
Vous trouverez une explication du système de numérotation des versions et des instructions étape par étape dans notre guide sur la mise à jour Chrome sur tous les systèmes d'exploitation .
Détails techniques
Parmi les 382 correctifs de sécurité, 358 ont été découverts par Google lui-même, dont 15 sont classés comme critiques. Google les classe comme critiques car elles pourraient permettre à un attaquant d'exécuter du code arbitraire en dehors du bac à sable du navigateur, ce qui correspond au niveau de gravité le plus élevé sur son échelle. Il est donc rassurant que Google les ait découvertes avant tout le monde. Car , apparemment, tous les chasseurs de bugs ne croient pas à la divulgation responsable .
Google utilise des outils internes d'analyse de code et des techniques de fuzzing pour détecter ces vulnérabilités. Le fait qu'elle figure parmi les entreprises autorisées à utiliser des plateformes d'IA avancées pour les aider à identifier ces vulnérabilités contribue probablement aussi à ce succès.
Une vulnérabilité classée comme critique se distingue particulièrement. Il s'agit d'une faille référencée CVE-2026-13789 . Voici sa description officielle :
« Utilisation après libération dans le GPU de Google » Chrome Avant la version 150.0.7871.47, un attaquant distant ayant compromis le processus de rendu pouvait potentiellement s'échapper du bac à sable via une page HTML spécialement conçue.
Les vulnérabilités permettant à un attaquant de s'échapper du bac à sable (et donc d'affecter l'ensemble du système) sont précieuses si elles peuvent être exploitées en combinaison avec d'autres. Le bac à sable du navigateur est un environnement restreint et isolé, conçu pour contenir toute activité malveillante au sein du navigateur plutôt que directement sur l'ordinateur. Une évasion du bac à sable est donc dangereuse car elle permet aux attaquants de passer d'une situation critique au sein du navigateur à une situation critique susceptible d'affecter l'ensemble du système.
L'utilisation après libération (use-after-free) est une vulnérabilité due à une utilisation incorrecte de la mémoire dynamique lors de l'exécution d'un programme. Si, après avoir libéré une zone mémoire, un programme ne supprime pas le pointeur vers cette zone, un attaquant peut exploiter cette erreur pour provoquer un plantage ou exécuter du code non autorisé.
Dans le chrome/ Chrome En architecture, le terme GPU désigne généralement le processus GPU dédié qui gère le rendu accéléré par le matériel, la composition, WebGL, le décodage vidéo et les opérations graphiques connexes.
L'utilisation d'une page HTML spécialement conçue signifie qu'il est possible d'exploiter l'appareil d'une cible via un site web malveillant, un courriel HTML ou un document HTML intégré.
Alors, encore une fois, mettez à jour dès que possible. Utilisateurs d'autres navigateurs Chromium, restez attentifs à la prochaine mise à jour.
Empêchez les menaces de faire du mal.
Malwarebytes Browser Guard Bloque automatiquement les pages d'hameçonnage et les sites malveillants. Gratuit, installation en un clic. Ajoutez-le à votre navigateur →