Une mise à jour du certificat de démarrage sécurisé est en cours de déploiement sur les systèmes pris en charge. Windows appareils via Windows Mise à jour. En juin 2026, les certificats de démarrage sécurisé qui ont été livrés à l'intérieur Windows Depuis 2011, les certificats commencent à expirer et Microsoft les remplace par de nouveaux certificats datés de 2023.
La bonne nouvelle : si votre PC est à jour, vous n’aurez probablement rien à faire. La mauvaise nouvelle : certains appareils plus anciens pourraient rencontrer des difficultés lors de la transition. Votre PC ne cessera pas de fonctionner subitement, mais avec le temps, il pourrait perdre certaines protections de sécurité importantes au démarrage sans que vous vous en rendiez compte.
Voici ce qui se passe, pourquoi c'est important et comment vérifier que votre machine respecte les délais.
Qu'est-ce que le démarrage sécurisé et qu'est-ce qui expire ?
Le démarrage sécurisé est une fonctionnalité du firmware UEFI intégrée à quasiment tous les PC vendus depuis environ 2012. Il s'exécute avant Windows Le processus de démarrage sécurisé commence même à se charger, et son rôle est de vérifier que le chargeur de démarrage et les premiers composants de démarrage ont été signés par une autorité de confiance. Si un élément non autorisé tente de s'insérer dans la chaîne de démarrage (un bootkit, par exemple), le démarrage sécurisé refuse son exécution.
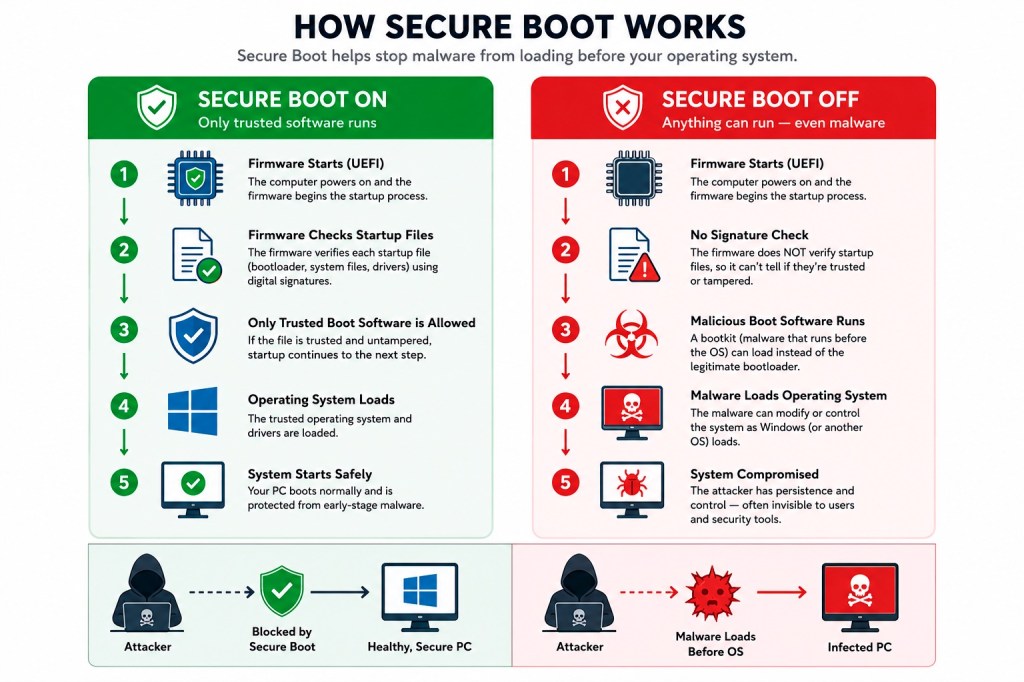
L'élément crucial est la notion de « tiers de confiance ». La confiance est établie grâce à des certificats cryptographiques intégrés au micrologiciel de votre carte mère. Les certificats actuels datent de 2011 et arrivent à expiration. Trois certificats spécifiques sont concernés :
- Microsoft Corporation KEK CA 2011 : expire le 24 juin 2026
- Microsoft UEFI CA 2011 : expire le 27 juin 2026
- Contrat de licence de production Microsoft Windows 2011 : expire le 19 octobre 2026
Microsoft les remplace par une version datée de 2023, comprenant Windows UEFI CA 2023 et Microsoft Corporation KEK 2K CA 2023. Selon des ingénieurs de Microsoft s'exprimant lors d'une session AMA en mars 2026, les nouveaux certificats sont valides jusqu'en 2038, et une transition distincte vers la cryptographie post-quantique est prévue vers 2030 pour le futur matériel.
« Mon ordinateur va-t-il cesser de fonctionner ? »
Non. C'est le point le plus important à comprendre, car les rumeurs ont fait plus de bruit que les faits.
Si la date limite arrive et que votre PC fonctionne toujours avec les certificats de 2011, Windows démarrera quand même, Windows La mise à jour fonctionnera quand même et votre PC continuera de fonctionner normalement.
Ce qui change, c'est que, selon les propres termes de Microsoft , l'appareil « ne pourra plus recevoir de nouvelles protections de sécurité » pour le processus de démarrage initial, y compris les mises à jour de Windows Gestionnaire de démarrage, bases de données de démarrage sécurisé, listes de révocation et mesures d'atténuation des vulnérabilités au niveau du démarrage nouvellement découvertes.
En clair : votre PC devient plus difficile à protéger avec le temps. Il est protégé contre les menaces de démarrage connues aujourd’hui, mais pas nécessairement contre celles qui seront découvertes le mois prochain ou l’année prochaine.
C'est un problème car les bootkits fonctionnent en dessous. Windows et les logiciels antivirus. Ils s'exécutent avant tout le reste et peuvent désactiver les outils de sécurité qui les détecteraient normalement.
Le problème BlackLotus
Si vous voulez un exemple concret de l'importance de la sécurité au niveau du démarrage, regardez BlackLotus.
BlackLotus est un bootkit UEFI apparu sur des forums de piratage en 2022 et dont l'existence a été confirmée par des chercheurs début 2023. Il exploitait la vulnérabilité CVE-2022-21894 , surnommée « Baton Drop », pour contourner le démarrage sécurisé sur des systèmes entièrement patchés. Windows Une fois installé, il pourrait désactiver BitLocker, l'intégrité du code protégé par l'hyperviseur (HVCI) et Microsoft Defender avant les systèmes. Windows entièrement chargé.
Microsoft a corrigé la faille sous-jacente ( CVE-2023-24932) , mais la correction sécurisée des gestionnaires de démarrage vulnérables est complexe. La révocation de composants de démarrage inappropriés peut rendre les systèmes inutilisables ; c’est pourquoi Microsoft a déployé les protections progressivement sur plusieurs années.
Le renouvellement des certificats en 2026 est un événement de cycle de vie planifié (les certificats de 2011 allaient expirer de toute façon), mais il permet également le renforcement plus large du démarrage sécurisé que Microsoft a mis en œuvre en réponse aux gestionnaires de démarrage vulnérables et aux attaques telles que BlackLotus.
Grâce à ces nouveaux points d'ancrage de confiance, Microsoft peut poursuivre le déploiement de composants de démarrage signés en 2023 et révoquer en toute sécurité les composants vulnérables à mesure que de nouvelles menaces apparaissent. Les appareils qui n'auront pas effectué cette transition risquent de ne pas bénéficier de ces protections futures.
Comment fonctionne le déploiement
Microsoft utilise un déploiement progressif conçu pour éviter les interruptions de système.
Un programme Windows La tâche s'exécute environ toutes les 12 heures et applique la mise à jour par étapes :
- Ajoutez la nouvelle autorité de certification UEFI Windows 2023 à la base de données de signatures du firmware.
- Si l'ancien certificat tiers de 2011 est toujours présent, ajoutez le certificat Microsoft UEFI CA 2023 et le certificat Microsoft Option ROM UEFI CA 2023 à côté.
- Ajoutez la nouvelle clé Microsoft Corporation KEK 2K CA 2023 .
- Mettre à jour Windows Le gestionnaire de démarrage sera signé par le nouveau certificat. Cette étape sera reportée au prochain redémarrage normal.
D'après les recommandations de Microsoft aux professionnels de l'informatique, le processus complet prend environ 48 heures et nécessite un ou plusieurs redémarrages. Chaque étape doit être réussie avant de passer à la suivante ; un appareil peut donc rester bloqué pendant un certain temps, par exemple s'il attend une mise à jour du micrologiciel ou un redémarrage programmé.
Pour la plupart des utilisateurs à domicile, cela se produit silencieusement en arrière-plan grâce aux mises à jour cumulatives normales.
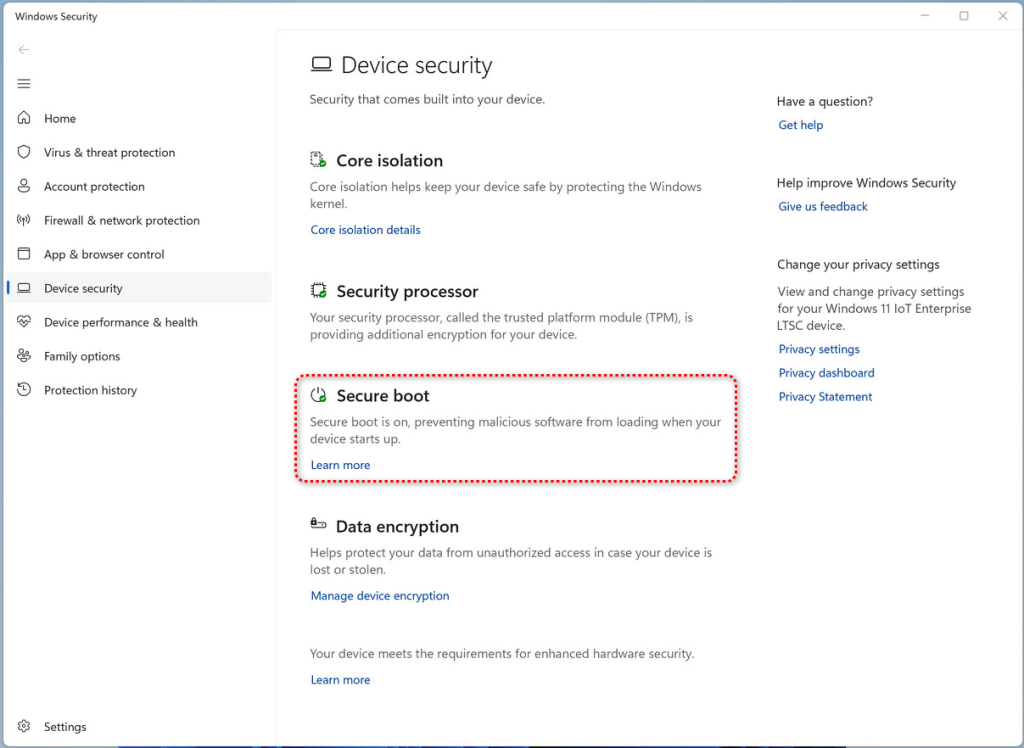
À compter d'avril 2026 Windows mise à jour, la Windows L'application Sécurité inclut des informations mises à jour sur l'état du démarrage sécurisé sous Sécurité de l'appareil , indiquant si les nouveaux certificats ont été appliqués avec succès.
Qu'est-ce qui pourrait mal tourner ?
La plupart des systèmes effectueront la transition sans problème, mais certains points sensibles sont connus :
- Les ordinateurs plus anciens dotés d'un micrologiciel obsolète peuvent être concernés. Certaines anciennes implémentations de micrologiciel UEFI ne prennent pas correctement en charge les nouveaux certificats. Ces systèmes peuvent nécessiter une mise à jour du BIOS ou du micrologiciel auprès du fabricant avant que la transition puisse être effectuée.
- PC ayant contourné les exigences Windows 11. Si le démarrage sécurisé a été désactivé lors de l'installation. Windows 11 En utilisant des solutions de contournement non officielles, les nouveaux certificats ne peuvent pas être appliqués correctement.
- Systèmes BIOS/CSM hérités. Les appareils utilisant un BIOS hérité (ou un UEFI avec module de compatibilité activé) n'utilisent pas le démarrage sécurisé et sont donc totalement exclus de cette mise à jour.
- Configurations de microprogramme personnalisées et inhabituelles. Certaines configurations de microprogramme personnalisées ou inhabituelles peuvent déclencher une invite de récupération BitLocker après la modification des variables de démarrage sécurisé. Microsoft a précisé que BitLocker n'est pas désactivé, mais il est conseillé aux utilisateurs de conserver leurs clés de récupération à portée de main.
Windows Des tests ont récemment révélé des échecs de mise à jour sur des milliers de PC dotés d'un micrologiciel obsolète. Les recommandations de Microsoft indiquent plus généralement que les limitations du micrologiciel, de la plateforme et des constructeurs peuvent bloquer la transition. Dans de nombreux cas, Windows Le service de sécurité signalera les systèmes concernés par des alertes d'état jaunes ou rouges.
Que doivent faire les utilisateurs à domicile
Pour la plupart des gens, le conseil est simple :
- Maintenez Windows à jour. Microsoft déploie les nouveaux certificats de manière classique. Windows Les mises à jour seront automatiques, et la plupart des utilisateurs à domicile n'auront rien d'autre à faire que d'installer les mises à jour mensuelles.
- Vérifiez l'état du démarrage sécurisé (le texte, pas seulement la couleur). Ouvrez Sécurité Windows > Sécurité de l'appareil > Démarrage sécurisé . Un badge vert avec le texte « Le démarrage sécurisé est activé, empêchant le chargement de logiciels malveillants au démarrage de votre appareil. » indique que tout est en ordre. Microsoft précise qu'une coche verte seule ne confirme pas l'application des nouveaux certificats.
- Si votre appareil est ancien, vérifiez si une mise à jour du BIOS/micrologiciel est disponible auprès du fabricant. Certains systèmes en ont besoin pour que la mise à jour du démarrage sécurisé puisse s'effectuer correctement. Ceci est particulièrement important pour les PC fabriqués avant 2024.
- Ne désactivez pas le démarrage sécurisé pour « réparer » un problème. Désactiver le démarrage sécurisé est une erreur : cela supprime complètement la protection au lieu de la mettre à jour. Certains systèmes anti-triche de jeux et d'anciennes applications demandent aux utilisateurs de procéder ainsi.
- Ne vous inquiétez pas pour le nouveau dossier SecureBoot. Windows La mise à jour cumulative de mai 2026 (KB5089549) crée un dossier à l'emplacement suivant :
C:\Windows\SecureBootCe fichier contient des exemples de scripts PowerShell destinés aux administrateurs informatiques. Il ne s'agit pas d'un logiciel malveillant, son contenu est normal et vous n'avez pas besoin de le supprimer. - Utilisez une protection anti-malware à jour et en temps réel, capable de détecter les menaces au niveau du système d'exploitation, même si quelque chose parvient à contourner le démarrage sécurisé.
Ce que les équipes informatiques devraient faire
Si vous gérez un parc informatique, Microsoft a publié des guides détaillés et la tâche est plus complexe. En résumé :
- Faites l'inventaire de vos appareils dès maintenant. Récupérez le fabricant, le modèle, la version et la date du BIOS, le produit de la carte mère et l'état du démarrage sécurisé sur l'ensemble du parc. Microsoft fournit un exemple de script PowerShell à l'adresse suivante :
aka.ms/GetSecureBootqui font apparaître les clés de registre et les identifiants d'événements pertinents. - Surveillez les ID d'événement 1801 et 1808. L'ID d'événement 1808 confirme que les nouveaux certificats sont installés. L'ID d'événement 1801 indique que la mise à jour de l'appareil n'est pas terminée.
- Effectuez des tests avant le déploiement à grande échelle. Microsoft recommande de tester au moins quatre appareils par combinaison fabricant/modèle/micrologiciel. Certains systèmes peuvent nécessiter une mise à jour du micrologiciel du fabricant avant de pouvoir accepter les nouveaux certificats.
- Choisissez une méthode de déploiement par appareil. Utilisez les clés de registre, la stratégie de groupe, les outils en ligne de commande WinCS ou les scripts Intune/ConfigMgr, mais n'utilisez pas plusieurs méthodes simultanément sur la même machine.
- Portez une attention particulière à l'imagerie PXE et à Hyper-V. Les serveurs SCCM/MECM PXE peuvent nécessiter une nouvelle signature
boot.wimet les hôtes Hyper-V peuvent nécessiter une mise à jour avant la création de nouvelles machines virtuelles avec le KEK 2023 dans le modèle de firmware. - Documentez les périphériques qui ne peuvent pas être mis à jour. Le matériel ancien, dépourvu de prise en charge du micrologiciel d'origine, devra peut-être être remplacé avant la date limite ou faire l'objet d'une exception formelle assortie de mesures compensatoires. Ces périphériques continueront de fonctionner, mais ils risquent de ne pas bénéficier des futures protections au niveau du démarrage.
En résumé
Il s'agit d'un de ces événements de sécurité qui ne provoquera pas d'incident majeur le 24 juin 2026. Rien de visible ne se brisera ce jour-là.
Le risque réside dans ce qui se passera dans les mois et les années qui suivront. Les appareils qui ne parviendront pas à adopter la nouvelle chaîne de confiance risquent de se retrouver progressivement à la traîne en matière de protection au niveau du démarrage, à mesure que Microsoft continuera de lutter contre des menaces telles que BlackLotus et d'autres bootkits.
Pour la plupart des utilisateurs à domicile, Windows La mise à jour gérera la transition automatiquement. Votre principale tâche consiste à maintenir votre système à jour et à vérifier l'état du démarrage sécurisé avant les échéances.
Si votre matériel est ancien, c'est le moment idéal pour vérifier si votre fabricant propose toujours des mises à jour du micrologiciel et si votre PC est prêt pour la prochaine décennie de protections de démarrage sécurisé.
« L’une des meilleures suites de cybersécurité au monde. »
Selon CNET. Lire leur article →