L'équipe TIME (Threat Intelligence, Mitigation, and Escalation) de LastPass a publié un avertissement concernant une campagne d'hameçonnage active. De faux courriels de « maintenance » incitent les utilisateurs à sauvegarder leurs coffres-forts dans les 24 heures. Ces courriels redirigent vers des sites d'hameçonnage frauduleux visant à voler les identifiants, et non vers une page LastPass légitime.
La campagne d'hameçonnage qui a débuté aux alentours du 19 janvier 2026 utilise des courriels qui prétendent faussement qu'une maintenance de l'infrastructure est prévue et incitent les utilisateurs à « sauvegarder leur coffre-fort dans les prochaines 24 heures ».
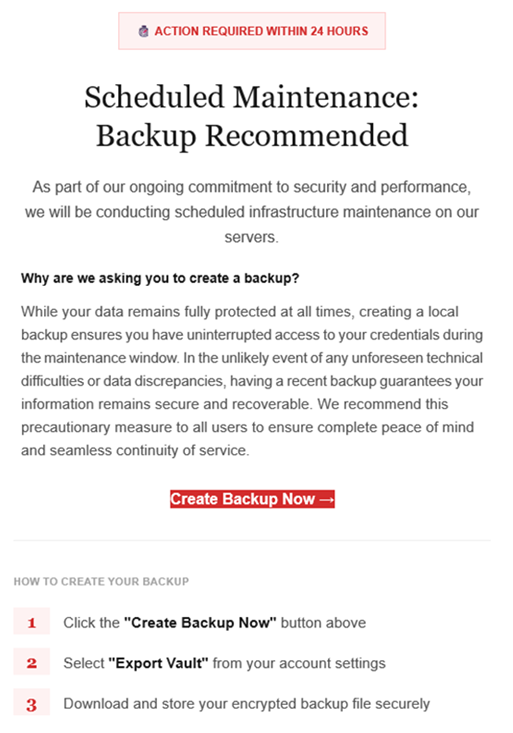
Maintenance planifiée : sauvegarde recommandée
Dans le cadre de notre engagement continu en matière de sécurité et de performance, nous procéderons à une maintenance planifiée de l'infrastructure de nos serveurs.
Pourquoi vous demandons-nous de créer une sauvegarde ?
Vos données restent protégées en permanence, mais la création d'une sauvegarde locale vous permet d'accéder à vos identifiants pendant la période de maintenance. En cas de difficultés techniques imprévues ou d'anomalies de données, une sauvegarde récente garantit la sécurité et la récupération de vos informations. Nous recommandons cette mesure de précaution à tous les utilisateurs pour une tranquillité d'esprit totale et une continuité de service optimale.Créer une sauvegarde maintenant (lien)
Comment créer votre sauvegarde
1 Cliquez sur le bouton « Créer une sauvegarde maintenant » ci-dessus
2 Select « Exporter le coffre-fort » depuis les paramètres de votre compte
3 Téléchargez et stockez votre fichier de sauvegarde chiffré en toute sécurité.
Le lien contenu dans le courriel pointe vers mail-lastpass[.]com, un domaine qui n'appartient pas à LastPass et qui a maintenant été supprimé.
Veuillez noter que différents objets de message sont utilisés. En voici quelques exemples :
- Mise à jour de l'infrastructure LastPass : Sécurisez votre coffre-fort dès maintenant
- Vos données, votre protection : créez une sauvegarde avant la maintenance
- À ne pas manquer : sauvegardez votre coffre-fort avant la maintenance
- Important : Maintenance de LastPass et sécurité de votre coffre-fort
- Protégez vos mots de passe : sauvegardez votre coffre-fort (fenêtre de 24 heures)
Il est impératif d'ignorer les instructions contenues dans ce type de courriels. Communiquer ses identifiants de connexion à son gestionnaire de mots de passe peut avoir des conséquences désastreuses. Pour la plupart des utilisateurs, cela donnerait accès à suffisamment d'informations pour commettre un vol d'identité .
Soyez prudent
Avant toute chose, il est important de comprendre que LastPass ne vous demandera jamais votre mot de passe principal ni n'exigera d'action immédiate sous la pression d'un délai très court. De manière générale, d'autres règles peuvent vous aider à assurer votre sécurité.
- Ne cliquez pas sur les liens contenus dans les courriels non sollicités sans avoir vérifié auprès de l'expéditeur de confiance qu'ils sont légitimes.
- Connectez-vous toujours directement sur la plateforme à laquelle vous souhaitez accéder, plutôt que via un lien.
- Utilisez une solution anti-malware en temps réel et à jour, dotée d'un module de protection web pour bloquer les sites malveillants.
- Signalez les courriels d'hameçonnage à l'entreprise usurpée afin qu'elle puisse alerter les autres clients. Dans ce cas précis, les courriels ont été transférés à abuse@lastpass.com.
Conseil de pro : Malwarebytes Scam Guard aurait reconnu ce courriel comme une arnaque et vous aurait indiqué la marche à suivre.
Soyons réalistes, une fenêtre de navigation privée a ses limites.
Intrusions de données, transactions sur le dark web, fraudes à la carte bancaire : Malwarebytes Identity Theft Protection vous protège contre tout cela, vous alerte rapidement et inclut une assurance contre l’usurpation d’identité.