

Le groupe de ransomware ShinyHunters a revendiqué le vol de données contenant 10 millions d'enregistrements appartenant au groupe Match et 14 millions d'enregistrements de la chaîne de boulangeries-cafés Panera Bread .
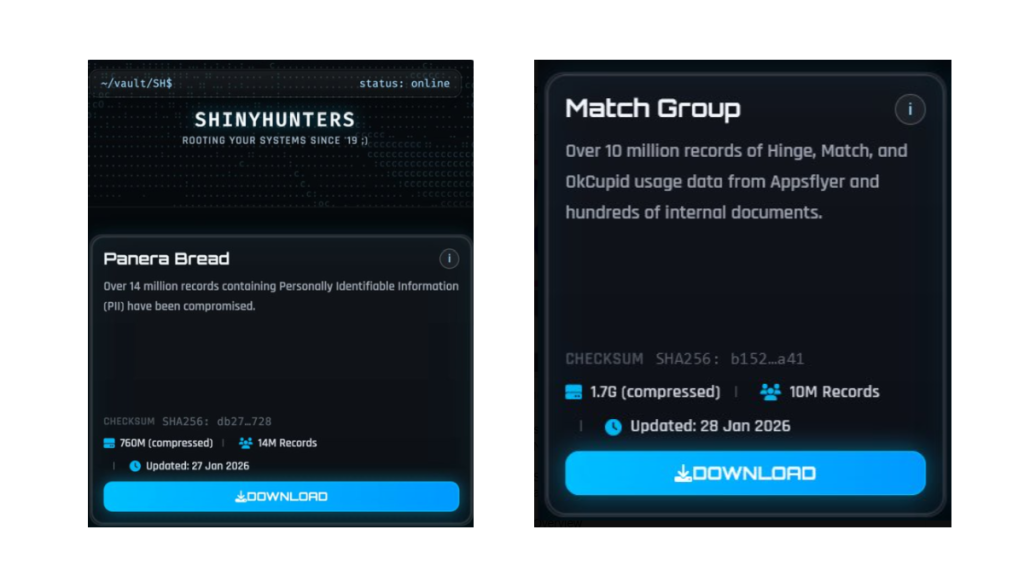
Le groupe Match, qui gère plusieurs services de rencontres en ligne populaires comme Tinder, Match.com, Meetic, OkCupid et Hinge, a confirmé un incident de cybersécurité et enquête sur la fuite de données.
Panera Bread a également confirmé qu'un incident s'était produit et a alerté les autorités. « Les données concernées sont des informations de contact », a-t-elle indiqué dans un communiqué transmis par courriel à Reuters .
ShinyHunters semble accéder aux systèmes via les plateformes d'authentification unique (SSO) et utilise des techniques de clonage vocal, ce qui a entraîné une augmentation du nombre de violations de données dans différentes entreprises. Cependant, toutes ces violations n'ont pas le même impact.
L'impact
Concernant le Match Group, ShinyHunters affirme :
« Plus de 10 millions d'enregistrements de données d'utilisation de Hinge, Match et OkCupid provenant d'Appsflyer et des centaines de documents internes. »
Match affirme qu'il n'existe aucune preuve de vol d'identifiants de connexion, de données financières ou de conversations privées, mais que les informations personnelles identifiables (IPI) et les données de suivi de certains utilisateurs sont concernées. Une procédure de notification a été mise en place.
ShinyHunters affirme avoir compromis 14 millions d'enregistrements contenant des informations personnelles identifiables pour Panera Bread.
Panera Bread rassure ses utilisateurs : rien n’indique que… hackers accès aux identifiants de connexion des utilisateurs, aux informations financières ou aux communications privées.
ShinyHunters a également piraté Bumblr, Carmax et Edmunds, entre autres, mais je voulais utiliser Panera Bread et le Match Group comme deux exemples qui ont des conséquences très différentes pour les utilisateurs.
Lorsque votre activité sur une application de rencontre est compromise, les conséquences peuvent être profondément personnelles. Les inquiétudes peuvent aller de la découverte de votre profil par votre partenaire, votre famille ou votre employeur au risque de divulgation de vos informations personnelles . Pour beaucoup, la stigmatisation de certaines applications peut engendrer la peur d'être démasqué·e, accusé·e d'infidélité, voire victime d'extorsion.
L'impact du piratage de Panera Bread sera très variable. « J'ai juste commandé un sandwich et voilà que des criminels ont mon adresse ? » Ce genre de données permet d'enrichir les bases de données existantes. Et plus ils en savent, plus il leur est facile et efficace de vous cibler lors de tentatives d'hameçonnage .
Se protéger après une violation de données
Si vous pensez avoir été victime d'une fuite de données , voici les mesures que vous pouvez prendre pour vous protéger :
- Consultez les conseils de l'entreprise. Chaque incident de sécurité est différent ; renseignez-vous auprès de l'entreprise pour comprendre ce qui s'est passé et suivez ses recommandations.
- Changez votre mot de passe. En le modifiant, vous pouvez rendre un mot de passe volé inutilisable par les pirates. Choisissez un mot de passe fort que vous n'utilisez pour rien d'autre. Mieux encore, laissez un gestionnaire de mots de passe en choisir un pour vous.
- Activez l'authentification à deux facteurs ( 2FA ). Si possible, utilisez une clé matérielle, un ordinateur portable ou un téléphone compatible FIDO2 comme deuxième facteur. Certaines formes de 2FA peuvent être piratées aussi facilement qu'un mot de passe, mais la 2FA basée sur un appareil FIDO2 est inviolable.
- Attention aux usurpateurs d'identité ! Les voleurs pourraient vous contacter en se faisant passer pour la plateforme piratée. Consultez le site web officiel pour vérifier s'il contacte les victimes et assurez-vous de l'identité de toute personne vous contactant par un autre moyen de communication.
- Prenez votre temps. Les attaques de phishing usurpent souvent l'identité de personnes ou de marques que vous connaissez et utilisent des thèmes qui requièrent une attention urgente, tels que des livraisons manquées, des suspensions de compte et des alertes de sécurité.
- Il est conseillé de ne pas enregistrer les informations de votre carte bancaire . Certes, il est plus pratique de laisser les sites mémoriser ces informations, mais cela augmente les risques en cas de piratage chez un commerçant.
- Mettez en place une surveillance d'identité qui vous alerte si vos informations personnelles sont commercialisées illégalement en ligne et vous aide à vous en remettre par la suite.
Vous pouvez utiliser Malwarebytes « Analyse gratuite de votre empreinte numérique pour savoir si vos informations personnelles sont exposées en ligne. »
Soyons réalistes, une fenêtre de navigation privée a ses limites.
Intrusions de données, transactions sur le dark web, fraudes à la carte bancaire : Malwarebytes Identity Theft Protection vous protège contre tout cela, vous alerte rapidement et inclut une assurance contre l’usurpation d’identité.








