Microsoft publie d'importantes mises à jour de sécurité le deuxième mardi de chaque mois, lors de la journée appelée Patch Tuesday. La mise à jour de ce mois-ci corrige 79 vulnérabilités Microsoft (CVE), dont deux failles zero-day .
Microsoft définit une faille zero-day comme « une vulnérabilité logicielle pour laquelle aucun correctif ou mise à jour de sécurité officielle n'est encore disponible ». Par conséquent, le correctif étant désormais disponible, ces deux failles ne sont plus considérées comme des zero-days. De plus, rien ne permet de penser qu'elles aient été exploitées.
Mais examinons les conséquences possibles si vous n'installez pas la mise à jour.
La vulnérabilité référencée CVE-2026-21262 ( score CVSS de 8,8 sur 10) est une faille de sécurité dans Microsoft SQL Server qui permet à un utilisateur connecté d'obtenir discrètement des privilèges élevés et potentiellement de devenir administrateur de base de données (sysadmin). Avec ce niveau de contrôle, il peut lire, modifier ou supprimer des données, créer de nouveaux comptes et altérer les configurations ou les tâches de la base de données. Alors que SQL Server est censé vérifier les droits de chaque utilisateur, il peut dans ce cas être trompé et accorder des pouvoirs supérieurs à ceux prévus.
Une fois l'attaquant infiltré, aucune interaction de l'utilisateur n'est requise : l'exploitation peut se faire via le réseau grâce à des requêtes SQL spécialement conçues qui exploitent les failles de sécurité liées aux contrôles d'autorisation. Dans un scénario réel typique, cette vulnérabilité constituerait la deuxième étape d'une attaque : s'introduire dans le système avec des privilèges limités, puis exploiter la CVE-2026-21262 pour obtenir discrètement des privilèges d'administrateur et modifier le script d'attaque.
CVE-2026-26127 (score CVSS de 7,5 sur 10) est une faille de sécurité dans la plateforme .NET de Microsoft qui permet à un attaquant de provoquer à distance le plantage d'applications .NET, les rendant ainsi temporairement indisponibles. Cette faille est présente dans Microsoft .NET 9.0 et 10.0. Windows Sous macOS et Linux, il s'agit d'un bug au niveau du runtime ou des bibliothèques .NET, et non d'une application spécifique. Autrement dit, c'est un bug du moteur qui exécute le code .NET ; par conséquent, toute application créée avec les versions .NET concernées pourrait être vulnérable jusqu'à la publication du correctif.
Le principal résultat est une attaque par déni de service : un attaquant peut provoquer le plantage ou l’instabilité de processus .NET ciblés, entraînant une interruption de service ou une dégradation des performances. Pour une API web publique, un service de paiement ou toute application métier développée sur .NET, cela peut se traduire par des pannes concrètes et des utilisateurs mécontents, les services étant constamment perturbés.
Deux failles d'exécution de code à distance dans Microsoft Office ( CVE-2026-26110 et CVE-2026-26113 ), exploitables via le volet de prévisualisation, et une faille de divulgation d'informations dans Microsoft Excel ( CVE-2026-26144 ), permettant l'exfiltration de données via Microsoft Copilot, ont été identifiées chez les utilisateurs de Microsoft Office. Ces vulnérabilités sont régulièrement corrigées lors des mises à jour du Patch Tuesday, mais aucune exploitation active n'a été signalée à ce jour.
Comment appliquer les correctifs et vérifier si vous êtes protégé
Ces mises à jour corrigent les problèmes de sécurité et protègent votre système. Windows Votre PC est protégé. Voici comment vous assurer d'être à jour :
1. Ouvrir les paramètres
- Cliquez sur le bouton Démarrer (le Windows (logo en bas à gauche de votre écran).
- Cliquez sur Paramètres (cela ressemble à une petite roue dentée).
2. Accédez à Windows Update
- Dans la fenêtre Paramètres, sélectionnez Windows Update (généralement en bas du menu à gauche).
3. Vérifiez les mises à jour
- Cliquez sur le bouton intitulé « Rechercher les mises à jour » .
- Windows Je vais rechercher les dernières mises à jour du Patch Tuesday.
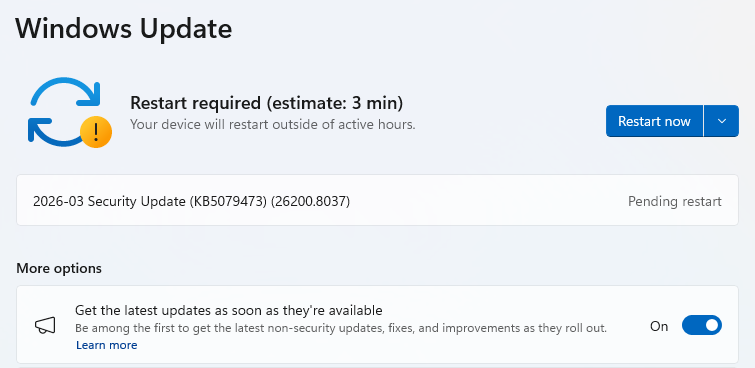
- Si vous avez choisi de recevoir les dernières mises à jour dès leur disponibilité , vous verrez peut-être cette option sous « Plus d'options » .
- Dans ce cas, vous pourriez voir un Redémarrage requis Message. Redémarrez votre système et la mise à jour se terminera.
- Sinon, poursuivez avec les étapes ci-dessous.
4. Télécharger et installer
- Si des mises à jour sont disponibles, leur téléchargement commencera immédiatement. Une fois terminé, un bouton « Installer » ou « Redémarrer maintenant » apparaîtra.
- Cliquez Installer Si nécessaire, suivez les instructions. Votre ordinateur devra généralement redémarrer pour terminer la mise à jour. Si c'est le cas, cliquez sur Redémarrez maintenant.
5. Vérifiez que vous êtes à jour
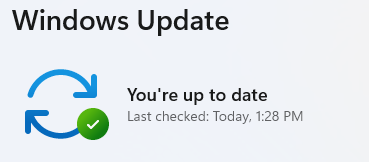
- Après le redémarrage, retournez dans Windows Update et vérifiez à nouveau. Si le message « Votre système est à jour » s'affiche, tout est en ordre !
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .