Google a publié des mises à jour pour Chrome Le navigateur corrige un certain nombre de vulnérabilités critiques.
Cette mise à jour inclut des correctifs pour deux vulnérabilités critiques qui pouvaient être exploitées pour l'exécution de code à distance simplement en visitant un site web malveillant.
Le canal stable a été mis à jour vers la version 148.0.7778.178/179 pour Windows / Mac et 148.0.7778.178 pour Linux, qui sera déployé au cours des prochaines semaines.
Comment mettre à jour Chrome
Si vous ne souhaitez pas attendre le déploiement complet, la mise à jour manuelle est simple.
La méthode la plus simple pour mettre à jour est d'autoriser Chrome La mise à jour est automatique. Cependant, vous risquez de prendre du retard si vous ne fermez jamais votre navigateur ou en cas de problème, par exemple si une extension empêche la mise à jour.
Pour mettre à jour manuellement, cliquez sur le menu Plus (trois points), puis accédez à Paramètres > À propos Chrome . Si une mise à jour est disponible, Chrome Le téléchargement va commencer. Redémarrer Chrome pour terminer la mise à jour, et vous serez protégé contre ces vulnérabilités.
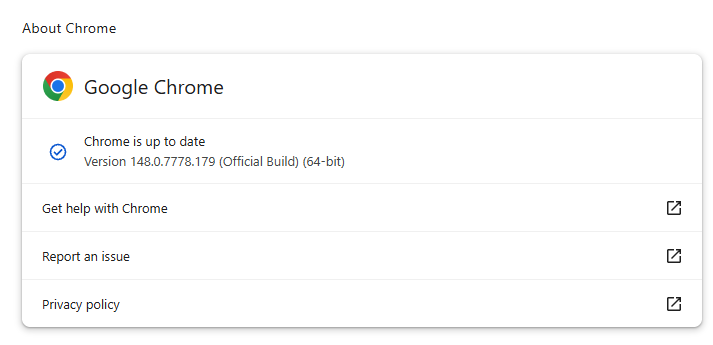
Vous trouverez également des instructions détaillées dans notre guide sur la mise à jour Chrome sur tous les systèmes d'exploitation .
Détails techniques
La mise à jour inclut des correctifs pour deux vulnérabilités critiques :
CVE-2026-9111 : Une vulnérabilité d'utilisation après libération (use-after-free) dans WebRTC permet à un attaquant distant d'exécuter du code arbitraire sous Linux via une page HTML malveillante. L'utilisation après libération est un type de vulnérabilité causée par une utilisation incorrecte de la mémoire dynamique lors de l'exécution d'un programme. Si, après avoir libéré une zone mémoire, un programme ne supprime pas le pointeur vers cette zone, un attaquant peut exploiter cette erreur pour manipuler le programme.
Ainsi, si un attaquant parvient à tromper un utilisateur Linux en lui faisant ouvrir un fichier HTML malveillant ou en l'amenant à visiter un site web spécialement conçu à cet effet, il pourrait compromettre l'appareil.
CVE-2026-9110 : Une implémentation inappropriée dans l'interface utilisateur sur Windows a permis à un attaquant distant ayant compromis le processus de rendu d'effectuer une usurpation d'interface utilisateur via une page HTML spécialement conçue.
Concrètement, cela signifie que si un attaquant a déjà pris le contrôle du moteur de rendu interne du navigateur, il peut le tromper et afficher une fausse fenêtre ou boîte de dialogue d'apparence authentique. Cette fausse fenêtre peut, par exemple, vous faire croire que vous saisissez votre mot de passe sur un site de confiance, alors qu'en réalité, vous le communiquez à l'attaquant.
Pour ceux qui s'attendaient à ce que cette mise à jour corrige la faille « Browser Fetch » divulguée accidentellement, ce sera une déception : ce n'est pas le cas.
Pour ceux qui n'en ont pas entendu parler, la vulnérabilité « Browser Fetch » est restée inconnue, hormis des développeurs de Chromium, depuis son signalement il y a 46 mois. Le 20 mai 2026, elle a été publiée sur le système de suivi des bogues de Chromium. La chercheuse qui l'avait initialement signalée pensait qu'elle avait enfin été corrigée . Peu après, elle a appris qu'elle ne l'était toujours pas. Bien que Google ait supprimé la publication, celle-ci reste disponible sur des sites d'archivage, ainsi que le code d'exploitation.
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .