Deux failles de sécurité de Microsoft Defender sont activement exploitées.
Le 20 mai 2026, la Cybersecurity and Infrastructure Security Agency (CISA) a ajouté un ensemble important de vulnérabilités activement exploitées à son catalogue des vulnérabilités exploitées connues (KEV) . Ce catalogue recense les vulnérabilités connues pour être exploitées et fixe des échéances de correctifs pour les agences du pouvoir exécutif civil fédéral (FCEB).
Cinq des vulnérabilités ajoutées sont relativement anciennes. Des correctifs ont été publiés en 2008, 2009 et 2010. Cependant, les vulnérabilités de Microsoft Defender datent de cette année. Il s'agit des deux suivantes :
- CVE-2026-41091 ( score CVSS de 7,8 sur 10) : une vulnérabilité d’élévation de privilèges dans Microsoft Defender. Un attaquant local disposant déjà d’un accès limité à une machine peut exploiter Defender pour obtenir des autorisations de niveau SYSTÈME, lui conférant ainsi un contrôle total sur le système. Windows .
- CVE-2026-45498 (score CVSS de 4,0 sur 10) : une vulnérabilité de type déni de service (DoS) dans Microsoft Defender. Un attaquant peut ainsi interférer avec Defender et perturber son fonctionnement normal. S’il parvient à faire planter ou désactiver le moteur antivirus à la demande, il peut créer un environnement plus sûr pour exécuter son logiciel malveillant sans être détecté.
Vous devriez prendre au sérieux la correction de ces vulnérabilités si :
- Vous comptez sur Microsoft Defender comme protection principale de vos terminaux
- Vous gérez Windows systèmes dans un environnement d'entreprise, d'école ou de gouvernement local
- Vous disposez de machines partagées, de serveurs de terminaux ou de tout environnement où plusieurs utilisateurs se connectent au même système.
Comme vous pouvez l'imaginer, nous vous déconseillons de vous fier à Windows Defender seul. Il existe de meilleures options , et elles ne s'excluent pas mutuellement.
Comment patcher
Les produits de sécurité sont des logiciels, et les logiciels contiennent des bogues. Lorsque ces bogues figurent sur une liste de vulnérabilités connues et exploitées, les ignorer revient à laisser sa porte d'entrée ouverte en pensant que « l'alarme détectera toute personne entrant ».
S'assurer Windows La mise à jour est activée et configurée pour recevoir les mises à jour des produits Microsoft. Les mises à jour de la plateforme Defender sont souvent distribuées en même temps que les mises à jour cumulatives régulières.
Vérifiez également que les mises à jour de sécurité et de plateforme Microsoft Defender les plus récentes sont installées.
La première version de la plateforme antimalware Microsoft Defender qui corrige ces vulnérabilités est la 4.18.26040.7.
Vous trouverez généralement ce numéro de version dans la sécurité Windows :
- Ouvrez le menu Démarrer et recherchez « Sécurité Windows
- Accédez à la section Protection antivirus et contre les menaces
- Cliquez sur Paramètres ou sur l' icône d'engrenage
- Ouvrir à propos
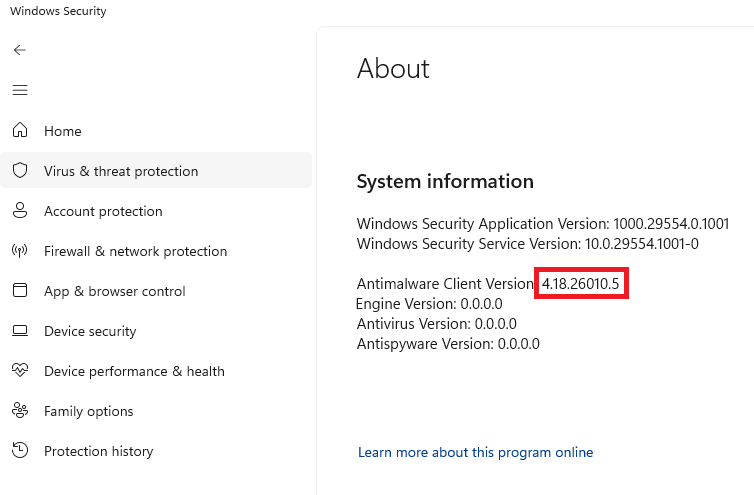
Même avec la mise à jour automatique activée, je n'ai pas reçu ce correctif immédiatement. Les mises à jour de la plateforme Defender peuvent être en retard par rapport aux définitions ou n'apparaître que lors d'une mise à jour cumulative. Windows Une mise à jour est disponible. Microsoft publie généralement des mises à jour pour la plateforme antimalware Microsoft Defender une fois par mois, ou plus fréquemment si nécessaire, afin de se protéger contre les nouvelles menaces.
Je vais donc devoir attendre. Heureusement que je suis protégé.
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .