

S'il y a bien une chose qui m'exaspère plus qu'un escroc, ce sont les entreprises qui se comportent comme telles, tout en restant à la limite de la légalité. Elles parviennent à s'enliser et à décevoir leurs clients pendant des années.
C'est aussi pourquoi certaines personnes pensent que Malwarebytes Scam Guard peut se montrer excessivement prudent lorsqu'il s'agit de signaler des sites web. Certains sites se situent dans une zone grise où même les chercheurs les plus aguerris doivent examiner la situation à deux fois avant de déterminer s'il s'agit d'une arnaque pure et simple.
C'est exactement ce qui s'est passé ici.
Après avoir reçu un signalement anonymisé d'un client, j'ai ouvert une enquête sur un courriel que Scam Guard avait signalé comme hautement suspect.
L'email
Le courriel provenait de l'adresse anna@cosmosshift[.]org et a fait la promotion d'un service appelé Coffre-fort des ressources de crédit, incitant les destinataires à cliquer sur un bouton intitulé Vérifiez votre admissibilité dès maintenant..
Il y a des signaux d'alarme immédiats :
- Le domaine de l'expéditeur (
cosmosshift.org) n'a aucun lien évident avec les services de crédit ou les produits financiers. Il n'existe pas d'établissement financier « Cosmos Shift ». - Ce message crée un sentiment d'urgence autour de l'approbation du crédit, une tactique classique de manipulation sociale .
- Il comprend une adresse physique et un lien de désabonnement qui semblent légitimes, mais qui constituent également une technique courante d'hameçonnage appelée blanchiment de légitimité.
Contrairement à la plupart des courriels d'hameçonnage, celui-ci contient un message de bienvenue personnalisé utilisant l'adresse courriel du destinataire. Ce dernier affirmant n'avoir jamais communiqué avec l'expéditeur, il est probable que ses informations proviennent d'un courtier en données ou d'une fuite de données antérieure.
Le site web donne une image suspecte
Cliquer sur le lien mène à (yourcreditvault.com), un site à l'aspect soigné qui semble proposer des services de crédit.
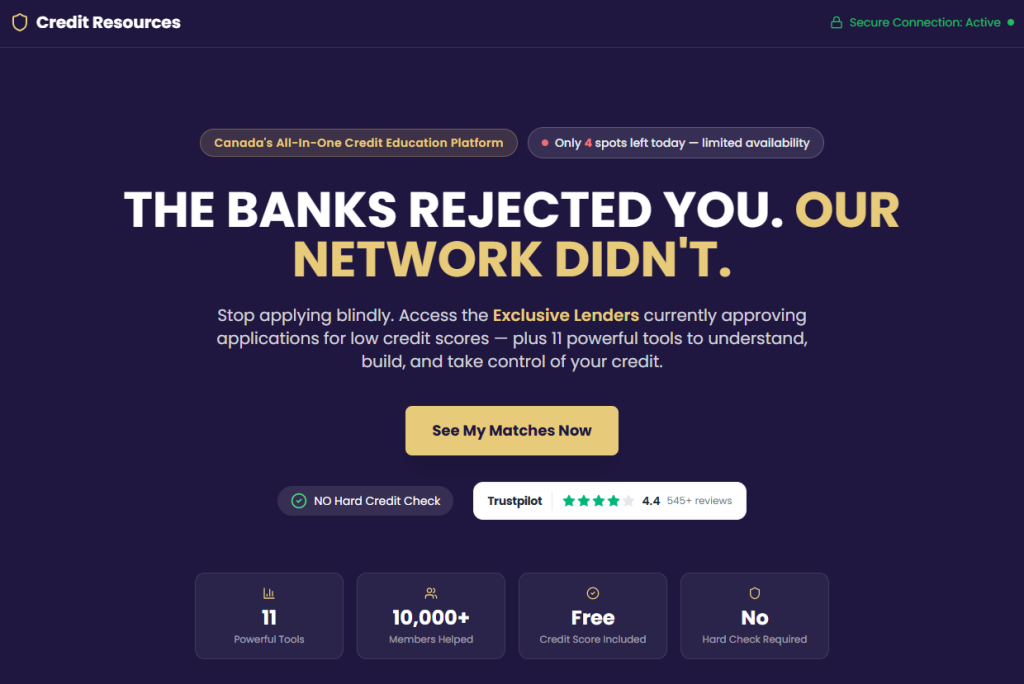
Mais sous le capot, nous avons trouvé d'autres signaux d'alarme :
- Le site web a été construit avec Vite/React, un framework JavaScript moderne plus typique des projets parallèles de startups que des services financiers réglementés.
- Les références à bolt.new suggèrent que le site pourrait avoir été créé à l'aide d'outils d'IA.
- Aucun indicateur visible ne témoigne d'une sécurité de niveau bancaire. Le code source HTML ne présente qu'une structure d'application basique, sans aucun signe distinctif du secteur financier. chiffrement infrastructure.
- L'identité visuelle (y compris le logo) semble avoir été créée à la hâte.
- Le bundle JavaScript (
index-B54Ghi53.js) derrière le formulaire de soumission est fortement obscurci : une technique utilisée par les cybercriminels pour dissimuler la destination des données soumises.
Rien de tout cela ne prouve à lui seul une intention malveillante. Mais, pris ensemble, ces éléments dressent le portrait d'un système mis en place à la hâte et conçu pour collecter des données plutôt que pour fournir un service financier fiable.
Le formulaire collecte des données, et 20 $/semaine
Le principal problème réside dans le formulaire, qui collecte une quantité extraordinaire de données pour ce qui est présenté comme une simple vérification d'éligibilité au crédit.
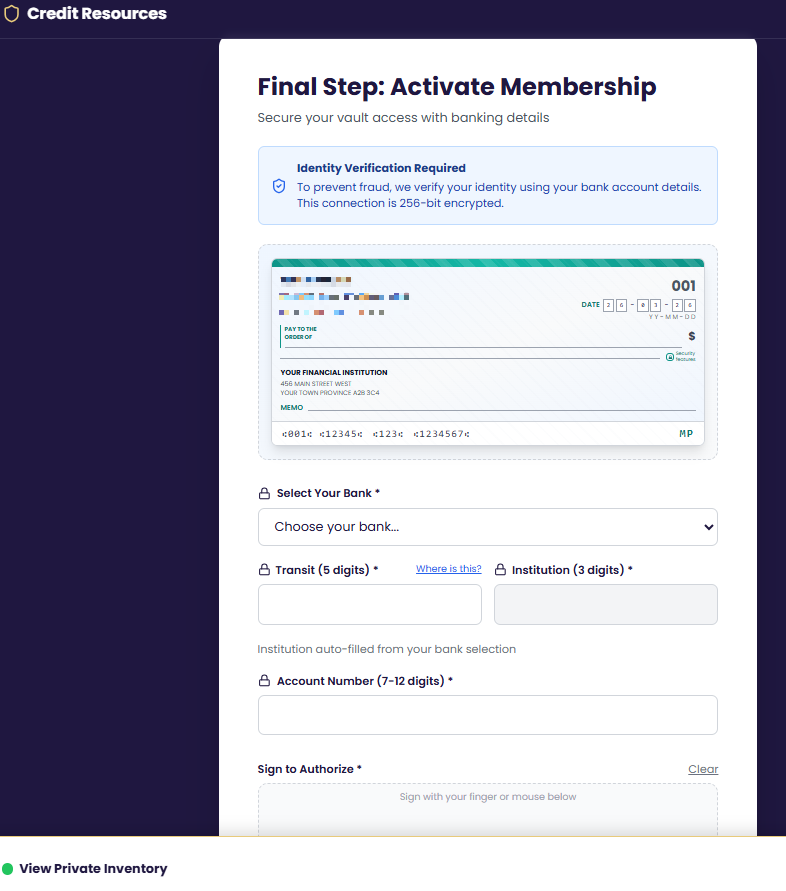
En surveillant le trafic réseau lors de la soumission du formulaire, nous avons pu capturer précisément les champs transmis :
- Informations personnelles : prénom, nom, courriel, téléphone
- Adresse : rue, ville, province, code postal
- Coordonnées bancaires complètes : nom de la banque, numéro d’établissement, numéro de transit, numéro de compte
- Données de suivi liées aux campagnes publicitaires
- Une signature dessinée à l'écran, qui est ensuite téléchargée sur le Google Drive du propriétaire.
C'est bien plus que ce qui est nécessaire pour une vérification d'éligibilité au crédit.
Avec ces seules coordonnées bancaires, une personne peut mettre en place des prélèvements automatiques frauduleux. Un prélèvement automatique est une forme de prélèvement bancaire direct utilisée légitimement par les fournisseurs de services, mais qui peut également faire l'objet d'abus.
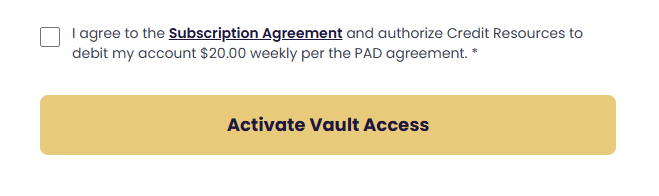
Et c'est exactement ce qui semble se produire.
Une petite case à cocher, accompagnée de mentions légales en petits caractères, autorise la société à prélever 20 $ par semaine conformément à l'accord de prélèvement automatique que la personne visée vient de signer. Cette case à cocher remplit deux objectifs : elle offre aux opérateurs une couverture légale (« vous avez donné votre accord ! ») et elle permet d'utiliser à des fins malveillantes les coordonnées bancaires que le formulaire vient de recueillir.
Cibler les personnes financièrement vulnérables
Cette campagne semble cibler délibérément les personnes ayant un historique de crédit faible ou limité. La promesse d’une « approbation là où d’autres disent non » est un argument de poids, surtout pour les personnes en difficulté financière.
Il ne s'agit pas de victimes choisies au hasard, mais de personnes ciblées parce que leur situation de besoin les rend plus susceptibles de transmettre des informations sensibles sans examiner attentivement la source.
Les frais de 20 $/semaine pour le PAD (plus de 1 000 $ par an) peuvent entraîner des découverts, des frais et d'autres préjudices financiers.
Où vont vos données
Notre analyse du trafic réseau a révélé un système dorsal sophistiqué et multiservices utilisant des composants individuels qui pourraient tous être légitimes.
Supabase : Les données des victimes sont envoyées via une requête POST à un projet Supabase :
POST https://bstvkdzfgpktokbiagsc.supabase.co/rest/v1/vault_memberships
Supabase est une plateforme de base de données cloud légitime et réputée, proposant des niveaux gratuits.
Brevo (anciennement Sendinblue) : Il s’agit d’une plateforme légitime d’envoi d’e-mails en masse. L’inscription des victimes sur cette plateforme signifie qu’elles peuvent être ciblées indéfiniment par des campagnes de suivi.
POST https://bstvkdzfgpktokbiagsc.supabase.co/functions/v1/add-to-brevo
Google Drive et Sheets : Le champ de données de signature comprend un signature_drive_url, Cela indique que les signatures manuscrites des victimes pourraient être stockées sur l'infrastructure de Google Drive. google_sheets_synced Ce champ confirme que les dossiers des victimes entrantes sont répliqués en temps réel sur une feuille Google Sheets, offrant ainsi aux opérateurs un tableau de bord en temps réel de toutes les personnes ayant soumis un formulaire.
Prises individuellement, ce sont des plateformes de confiance. Ensemble, elles forment un système conçu pour :
- Collecter des données personnelles et bancaires sensibles
- Stockez-le dans des formats accessibles
- Ajouter des utilisateurs à des campagnes de marketing en cours, voire à des campagnes d'hameçonnage.
Autrement dit, soumettre ce formulaire ne risque pas seulement votre compte bancaire, mais peut également vous inscrire sur une liste de personnes susceptibles d'être ciblées à nouveau.
Infrastructure
L'infrastructure qui sous-tend cette campagne s'étend sur de multiples domaines :
cosmosshift[.]org(expéditeur du courriel)yourcreditvault[.]com(page d'accueil).-
yourscore[.]ca(redirection après l'envoi du formulaire) creditresources[.]ca(Courriel de suivi incluant le numéro de téléphone 1-833-427-1562)debtlesscredit[.]com(Un autre site web utilise ce même numéro de téléphone)
L'utilisation de plusieurs domaines et l'association d'un même numéro de téléphone à plusieurs domaines soulèvent des doutes quant à la légitimité de l'entreprise.
Alors, est-ce une arnaque ?
Cela dépend de la façon dont on le définit.
Bien que cela ne corresponde pas à la définition juridique stricte d'une escroquerie, on comprend pourquoi Scam Guard l'a signalé, car bon nombre des tactiques utilisées ici se retrouvent également dans les courriels d'hameçonnage et sur les sites web frauduleux.
Tout porte à croire que ces sites sont gérés par de véritables entreprises, mais leur situation juridique reste floue. D'un côté, ils sont immatriculés, possèdent des sites web publics et semblent même compter quelques clients satisfaits. De l'autre, leur modèle économique – la facturation de frais récurrents pour des « programmes » de crédit ou de désendettement – a suscité un flot constant de plaintes de consommateurs et d'accusations d'escroquerie. L'utilisation de plusieurs noms de domaine (Credit Resources, Debtless Credit, Your Credit Vault) suggère également une stratégie de génération de prospects courante dans le secteur du désendettement.
Il est également probable que ces entreprises utilisent des listes de diffusion achetées et qu'elles aient trouvé l'adresse électronique de notre client sur une liste de candidats potentiels. Malheureusement, ce type de listes est acheté et vendu aussi bien par des spécialistes du marketing légitimes que par des cybercriminels.
Nous avons contacté l'expéditeur du courriel et Credit Resources pour obtenir des commentaires, mais nous n'avions reçu aucune réponse au moment de la publication.
Que savent les cybercriminels à votre sujet ?
Utiliser Malwarebytes « Analyse gratuite de votre empreinte numérique pour vérifier si vos informations personnelles ont été exposées en ligne. »








