

Quelques jours après avoir confirmé une importante fuite de données, Instructure fait face à un second coup dur.
Plus tôt cette semaine, Instructure a confirmé une importante fuite de données affectant son environnement Canvas hébergé dans le cloud. Le groupe ShinyHunters affirme que des centaines de millions d'enregistrements liés à des milliers d'établissements scolaires et universitaires à travers le monde ont été dérobés. Comme évoqué dans un article précédent de notre blog , cet incident a impliqué des données telles que les dossiers des étudiants et du personnel, les informations d'inscription et des messages privés, qui auraient été consultés via les fonctionnalités d'exportation et les API de Canvas. À ce stade, l'attention s'est portée sur le vol de données à grande échelle et les risques à long terme pour les étudiants et leurs familles, notamment l'usurpation d'identité et le phishing ciblé.
D'après un nouveau rapport , ShinyHunters a de nouveau frappé Instructure, passant cette fois d'un vol de données discret à une extorsion très visible. Exploitant une autre faille de sécurité dans les systèmes d'Instructure, les attaquants ont pu modifier les portails de connexion Canvas de centaines d'établissements d'enseignement, en affichant un message de rançon à l'écran, aussi bien sur les sites web que dans l'application Canvas.
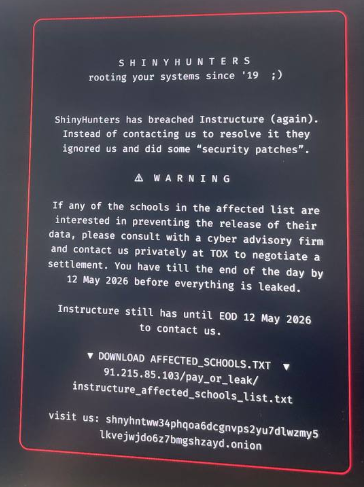
Le message revendiquait à la fois la responsabilité de la précédente violation de données et fixait au 12 mai la date limite pour qu'Instructure et les écoles concernées contactent le groupe, sous peine de voir les données volées divulguées publiquement.
Cette deuxième vague est importante pour deux raisons. Premièrement, elle confirme que ShinyHunters dispose toujours d'un accès significatif à l'environnement d'Instructure, ou du moins aux composants qui contrôlent l'apparence et le comportement des pages de connexion des établissements scolaires. Deuxièmement, elle marque une nette escalade dans les tactiques de pression, allant des fuites d'informations et des publications sur le dark web aux messages adressés directement aux élèves, aux parents et au personnel tentant d'accéder à leurs cours.
Comment gérer cette violation de données
Pour les étudiants et leurs familles, les conseils pratiques de notre blog initial restent valables :
- Réinitialiser les mots de passe liés à Canvas
- Activez l'authentification multifacteurs lorsque cela est possible.
- Surveillez les activités financières et de crédit de vos enfants à mesure qu'ils grandissent.
- Soyez vigilant face aux tentatives d'hameçonnage très personnalisées qui font référence à de véritables écoles, cours ou enseignants.
Pour les écoles et les districts, cette dernière campagne d'extorsion souligne la nécessité de se coordonner étroitement avec Instructure, de revoir les intégrations d'authentification unique (SSO) et de préparer des communications claires afin que toute future dégradation ou fuite de données ne prenne pas le personnel et les parents par surprise.
« L’une des meilleures suites de cybersécurité au monde. »
Selon CNET. Lire leur article →








