Instructure, la société à l'origine du système de gestion de l'apprentissage Canvas (LMS), a confirmé un incident de cybersécurité et une fuite de données subséquente affectant son environnement hébergé dans le cloud.
Le groupe de ransomware ShinyHunters revendique l'attaque et affirme avoir volé environ 275 millions de données liées aux élèves, aux enseignants et au personnel.
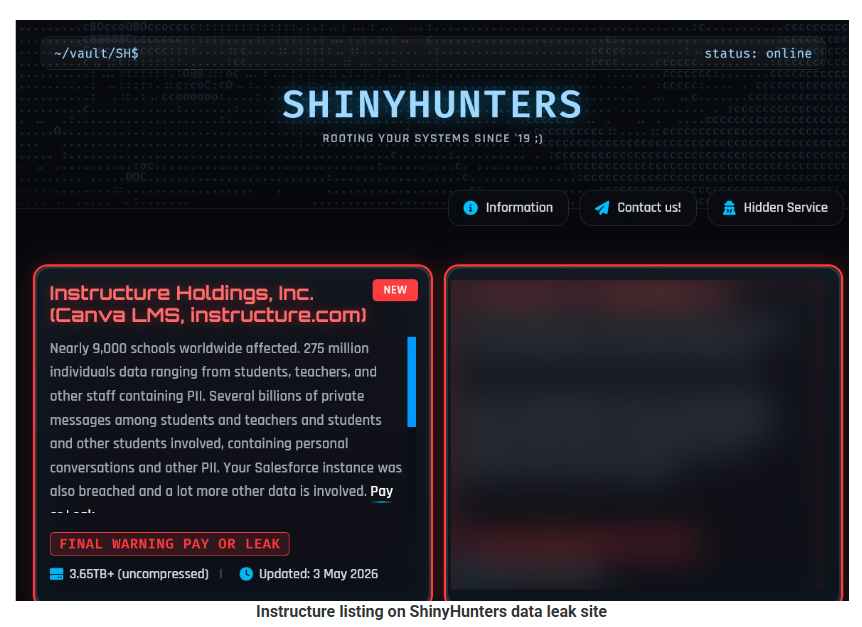
Les criminels ont partagé avec BleepingComputer une liste de 8 809 districts scolaires, universités et plateformes d'enseignement en ligne dont ils affirment que les instances Canvas ont été touchées, avec un nombre d'enregistrements par institution allant de plusieurs dizaines de milliers à plusieurs millions.

Vérifiez si vos données personnelles ont été divulguées.
Que faire si les données Instructure/Canvas de votre enfant ont été compromises ?
Si vous avez appris que votre enfant a été touché par la faille de sécurité chez Instructure, vous vous demandez peut-être comment le protéger. Voici quelques mesures pratiques à prendre immédiatement.
1. Vérifiez ce que disent l'école et Instructure.
Commencez par consulter la notification de l'établissement scolaire ou du district et les mises à jour d'Instructure pour comprendre quelles données concernant votre enfant ont été concernées (par exemple : nom, adresse courriel, numéro d'étudiant ou informations sur les cours). Suivez les instructions spécifiques relatives aux comptes élèves et consultez régulièrement les messages de suivi afin de prendre connaissance de toute nouvelle information.
Avant toute chose, assurez-vous de l'authenticité de la notification. Si un élément du message vous paraît suspect, comme des liens étranges, des incitations à agir immédiatement ou des demandes de données supplémentaires, vérifiez-le en premier. Rendez-vous directement sur le site du district ou d'Instructure et utilisez les coordonnées qui y figurent pour effectuer la vérification.
2. Sécurisez les comptes scolaires et d'apprentissage de votre enfant.
Si votre enfant possède un compte Canvas ou un compte similaire, changez immédiatement son mot de passe, surtout si votre établissement scolaire autorise les élèves ou les parents à se connecter avec un identifiant et un mot de passe plutôt qu'avec l'authentification unique. Si votre enfant a tendance à réutiliser ses mots de passe (par exemple, le même pour Canvas, sa messagerie et ses comptes de jeux), changez également ces autres mots de passe.
Attribuez à chaque compte un mot de passe unique et complexe, et envisagez l'utilisation d'un gestionnaire de mots de passe familial pour les créer et les stocker facilement. Pour les plus jeunes, il est conseillé de gérer vous-même ces identifiants et de tenir une liste des plateformes éducatives qu'ils utilisent.
3. Activez l'authentification multifacteurs lorsque cela est possible.
L’authentification multifacteurs (AMF) rend la connexion à un compte beaucoup plus difficile avec un simple mot de passe. Si votre établissement scolaire ou votre circonscription l’autorise pour les comptes parents ou élèves (par exemple, un code envoyé par SMS, courriel ou généré par une application d’authentification), activez-la et, idéalement, faites en sorte que les codes soient envoyés à un appareil ou une application que vous contrôlez.
Rappelez à votre enfant que les codes de sécurité sont comme des mots de passe temporaires. Il ne doit jamais les partager avec ses amis, ses professeurs ou toute personne se présentant comme un technicien informatique, même si le message semble urgent ou utilise le logo de l'école.
4. Envisager une protection d'identité supplémentaire pour les mineurs
Si la fuite de données a concerné des informations très sensibles (comme le numéro d'identification national ou le numéro de sécurité sociale dans certaines régions), demandez à l'établissement scolaire et au fournisseur concerné quelles mesures de protection sont mises en place pour les mineurs, telles que la surveillance du crédit ou les services de rétablissement d'identité. Dans certains pays, il est également possible de bloquer l'accès au crédit d'un mineur afin d'empêcher l'ouverture de nouveaux comptes à son nom.
Même si votre enfant est trop jeune pour avoir un dossier de crédit aujourd'hui, il est utile de prendre note de cet incident afin de vous souvenir de vérifier ses antécédents une fois qu'il sera en âge de le faire.
5. Restez vigilant face aux arnaques de suivi.
Les pirates informatiques aiment réutiliser les données volées sur les plateformes éducatives pour rendre leurs messages d'hameçonnage et d'escroquerie plus convaincants, en mentionnant de vrais noms d'établissements, d'enseignants ou de cours. Soyez particulièrement vigilant face aux courriels et SMS prétendant provenir de l'établissement, du district scolaire ou d'Instructure et vous demandant de « confirmer » vos identifiants de connexion, d'ouvrir des pièces jointes inattendues (comme de « nouveaux devoirs ») ou de payer des frais par des moyens inhabituels.
En règle générale, évitez de cliquer sur les liens contenus dans les messages non sollicités concernant la fuite de données. Ouvrez plutôt une nouvelle fenêtre de navigateur et accédez au site ou à l'application officielle comme d'habitude, puis connectez-vous pour consulter les messages.
Que savent les cybercriminels à votre sujet ?
Utiliser Malwarebytes « Analyse gratuite de votre empreinte numérique pour vérifier si vos informations personnelles ont été exposées en ligne. »