

Une nouvelle campagne d'hameçonnage cible les utilisateurs de Signal en tentant de voler leurs clés de récupération de sauvegarde pour accéder aux archives de messages chiffrés.
L'attaque est déclenchée par un SMS prétendant provenir du service d'assistance de Signal.
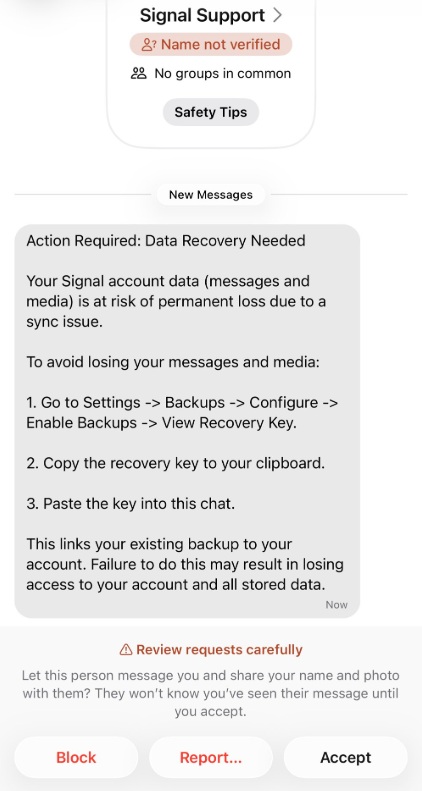
« Action requise : Récupération de données nécessaire »
Les données de votre compte Signal (messages et médias) risquent d'être définitivement perdues en raison d'un problème de synchronisation.
Pour éviter de perdre vos messages et vos fichiers multimédias :
1. Accédez à Paramètres -> Sauvegardes -> Configurer -> Activer les sauvegardes -> Afficher la clé de récupération.
2. Copiez la clé de récupération dans votre presse-papiers.
3. Collez la clé dans cette conversation.
Cela permet de lier votre sauvegarde existante à votre compte. Si vous ne le faites pas, vous risquez de perdre l'accès à votre compte et à toutes les données qui y sont stockées.
Ce message comporte quelques signaux d'alarme :
- L'étiquette « Nom non vérifié » sous l'expéditeur
- Menaces répétées de perte de toutes vos données
- Collez la clé dans la conversation. L'assistance Signal ne vous demandera jamais votre clé de récupération.

Arnaque ou légitime ? Scam Guard vous le dit.
L'attaque exploite la fonctionnalité de sauvegardes sécurisées de Signal, qui permet aux utilisateurs de stocker des archives chiffrées de leurs conversations sur les serveurs de Signal. Ces sauvegardes sont protégées par une clé de récupération de 64 caractères.
Cette clé ne doit jamais quitter l'appareil de l'utilisateur et n'est jamais partagée avec les serveurs de Signal. hackers En obtenant cette clé et en prenant le contrôle du compte d'une victime, ils peuvent télécharger et déchiffrer l'intégralité de l'historique des messages.
Pour un attaquant, c'est encore mieux que de pirater un compte, ce qui ne lui donnerait accès qu'aux messages futurs.
Pour l'instant, les attaques semblent ciblées. Nous avons pris connaissance de rapports de journalistes, de signalements d'attaques contre des militants chinois et d'avertissements d'un chercheur qui enquête sur les cyberattaques visant les journalistes, les dissidents et les défenseurs des droits humains . Mais maintenant que d'autres cybercriminels ont conscience de cette possibilité, cette tactique pourrait se propager rapidement.
Comment rester en sécurité
Signal indique clairement qu'elle ne contactera jamais les utilisateurs en premier et ne demandera jamais de codes d'enregistrement, de codes PIN ou de clés de récupération.
- Considérez par défaut comme suspects les messages non sollicités provenant d'un service d'assistance. Les services d'assistance légitimes d'applications comme Signal et WhatsApp ne vous demanderont jamais, par message, de renvoyer des codes de vérification, des codes PIN ou des mots de passe. Si vous recevez un avertissement concernant un problème de compte, ne cliquez pas sur les liens contenus dans le message. Accédez directement aux paramètres de l'application ou rendez-vous sur le site web officiel par un autre moyen.
- Ne partagez jamais vos codes secrets, clés d'authentification multifacteurs ni codes PIN d'application. Les codes SMS servent à prouver que vous êtes bien le propriétaire d'un numéro de téléphone. Toute personne en possession de ce code peut usurper votre identité. Les codes PIN ou mots de passe spécifiques à une application protègent les modifications apportées à votre compte. Méfiez-vous de toute personne qui vous les demande : il s'agit probablement d'une arnaque.
- Utilisez les fonctionnalités de sécurité supplémentaires offertes par ces applications. Activez des options comme le verrouillage de l'inscription , le code PIN d'inscription et les alertes de changement d'appareil afin que votre compte ne puisse pas être réenregistré discrètement sans un code secret supplémentaire. Stockez votre code PIN dans un gestionnaire de mots de passe plutôt que d'en choisir un facile à deviner ou de réutiliser un code. Cela réduit les risques d'ingénierie sociale ou d'espionnage visuel .
- Une autre fonctionnalité utile est celle des messages éphémères . Les messages à durée de vie courte et les messages éphémères réduisent la quantité de contenu disponible si un attaquant accède ultérieurement à une conversation ou obtient un accès permanent à un appareil ou à une sauvegarde. Ils ne constituent pas une solution miracle, mais ils peuvent limiter les dégâts.
- Utilisez Malwarebytes Scam Guard sur votre appareil ou en ligne pour vérifier les messages. Malwarebytes Scam Guard a identifié ce message comme une tentative d'hameçonnage et a fourni des informations complémentaires sur la marche à suivre.
Les escrocs en savent plus sur vous que vous ne le pensez.
Malwarebytes Mobile Security Vous protège contre le phishing, les SMS frauduleux, les sites malveillants et bien plus encore. Grâce à sa protection anti-arnaques intégrée, basée sur l'IA et fonctionnant en temps réel.







