Une pièce jointe à un courriel entraîne l'installation d'un logiciel malveillant. Chrome Une extension. Les chercheurs affirment qu'elle fait partie d'une Windows Porte dérobée introduite par un courriel d'hameçonnage. Le logiciel malveillant exploite Chrome Native Messaging permet de transférer le contrôle du navigateur vers le système hôte. Son principal atout n'est pas l'appât de phishing en lui-même, mais la manière dont il utilise des éléments légitimes du navigateur et Windows Des fonctionnalités permettant d'exécuter PowerShell et de collecter des données tout en restant dans les flux de travail prévus.
L'attaque commence par une pièce jointe à un courriel déguisée en PDF. Le fichier utilise l'extension trompeuse . .pfd.js Il ressemble à un document PDF, mais il s'agit en réalité d'un fichier JavaScript obfusqué qui dépose des fichiers supplémentaires dans le dossier temporaire et lance le reste de la chaîne d'infection.
Dans le cadre de cette chaîne, un script PowerShell prépare un Chrome extension et modifications Chrome Les paramètres de stratégie permettent l'installation de l'extension. Le logiciel malveillant fait apparaître l'installation comme un déploiement contrôlé par un administrateur plutôt que comme une installation d'extension normale.
Une fois activée, l'extension et son application associée collectent les cookies du navigateur, les onglets ouverts, les URL, les paramètres de langue et les données d'empreinte numérique. Les opérateurs utilisent également cette configuration comme canal de commande à distance, envoyant des instructions permettant de lancer PowerShell et d'énumérer le contenu du système. C: conduire.
Avec les cookies de session authentifiés volés, les attaquants peuvent détourner des sessions de navigateur actives plutôt que de simplement voler des mots de passe, ce qui leur est plus utile car cela leur permet d'accéder à des comptes déjà connectés sur le navigateur de la victime, en contournant l'authentification multifactorielle (MFA) .
L'aspect le plus intéressant de l'attaque est son abus de Chrome La messagerie native comme pont entre l'environnement isolé du navigateur et le système d'exploitation. Chrome Cette fonctionnalité permet aux extensions de communiquer avec un hôte natif enregistré, et les attaquants l'ont exploitée pour faire de l'extension un contrôleur d'exécution de code local. L'extension ne lance pas PowerShell directement ; elle envoie plutôt des messages à l'hôte natif, qui lance ensuite PowerShell ou interagit avec lui sur le système hôte.
Comment rester en sécurité
La première ligne de défense contre ce type d'attaques consiste à éviter d'ouvrir les pièces jointes aux courriels, sauf si vous pouvez vérifier l'expéditeur. De plus :
- Vérifiez toujours l'extension réelle du fichier au lieu de vous fier au nom de fichier affiché.
- Utilisez une solution anti-malware à jour et en temps réel pour détecter et bloquer les activités malveillantes.
- Vérifiez les installations Chrome Installez les extensions sur votre appareil et supprimez celles que vous ne reconnaissez pas ou que vous n'utilisez plus.
- Par mesure de précaution supplémentaire, déconnectez-vous de vos comptes importants une fois votre session terminée. Cela invalide votre session ; ainsi, même si quelqu'un vole votre cookie de session, il ne pourra pas l'utiliser pour accéder à votre compte.
- Consultez régulièrement l'historique de connexion de vos comptes importants. De nombreux services en ligne vous permettent de voir quels appareils ont été utilisés pour vous connecter, quand et depuis quel appareil.
CIO
Pièce jointe:
Fattura-2819889242.pfd.js (affiché comme Fattura-26189991026.pdf)
Fichiers malveillants :
client_124578.exe
d3d11.dll
Chrome extension:
Nom: Cloud vn105rkj64
IDENTIFIANT: gghagmhimhgfeajfdmjkgmmehbokmglg
Domaine:
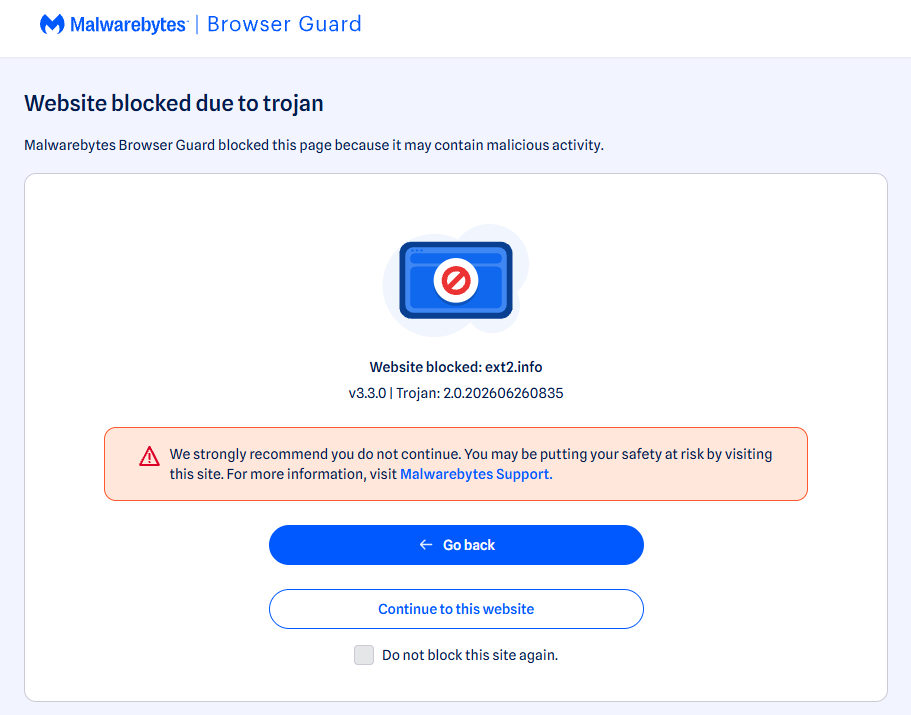
ext2[.]info
Ceci est bloqué par Malwarebytes Browser Guard , notre extension de navigateur gratuite qui bloque les publicités, les traqueurs, les logiciels malveillants et bien plus encore.
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .