Une faille de sécurité publique appelée RoguePlanet peut donner aux attaquants le plus haut niveau d'accès sur Windows Microsoft a confirmé la vulnérabilité et indique travailler sur une mise à jour de sécurité.
RoguePlanet est suivi sous la référence CVE-2026-50656 , où il est décrit comme une vulnérabilité d'élévation de privilèges (EoP) de Microsoft Defender.
Dans son avis, Microsoft déclare :
« Microsoft a connaissance d'une élévation de privilèges dans le moteur de protection contre les logiciels malveillants de Microsoft Defender, connue publiquement sous le nom de « RoguePlanet ». Nous travaillons à la mise à disposition d'une mise à jour de sécurité de haute qualité qui corrige cette vulnérabilité. Nous fournirons des informations à ce sujet dans ce rapport CVE dès que la mise à jour sera disponible. »
Si elle est exploitée avec succès, la faille RoguePlanet peut permettre à un attaquant d'élever ses privilèges d'un compte utilisateur standard à NT AUTHORITY\SYSTEM, le niveau de privilège le plus élevé sur un système d'exploitation. Windows .
Cela signifie qu'un pirate qui parvient à accéder à un compte utilisateur standard sur votre ordinateur pourrait exploiter cette vulnérabilité pour prendre le contrôle total du système. Il n'a besoin ni de compétences avancées en piratage ni de droits d'administrateur pour y parvenir.
Le succès de l' exploit publié repose toutefois sur une condition de concurrence. Autrement dit, son succès dépend du timing précis de deux événements. Le chercheur a écrit :
« J’ai réussi à obtenir un taux de réussite de 100 % sur certaines machines, tandis que le programme a eu du mal à fonctionner sur d’autres. »
Il semblerait que le problème réside dans une partie de haut niveau du code de Microsoft Defender, ce qui pourrait expliquer pourquoi Microsoft affirme travailler sur une « mise à jour de sécurité de haute qualité ».
Ce même chercheur a déjà signalé trois vulnérabilités de Microsoft Defender connues sous les noms de BlueHammer ( CVE-2026-33825 ), UnDefend ( CVE-2026-45498 ) et RedSun ( CVE-2026-41091 ), ainsi que quatre autres. Windows des failles zero-day, qui ont toutes depuis été corrigées par Microsoft.
Comment protéger votre machine
Cette faille de sécurité fonctionnerait que la protection soit active ou non ; désactiver Microsoft Defender n’est donc pas une solution. Cependant, vous pouvez prendre certaines mesures pour protéger votre ordinateur :
- Soyez attentif à la mise à jour de sécurité Microsoft qui corrigera cette vulnérabilité et installez-la dès qu'elle sera disponible.
- Sauvegardez vos données importantes sur une plateforme ou un appareil qui n'est pas directement connecté à votre ordinateur.
- Soyez prudent lorsque vous téléchargez des fichiers exécutables provenant de sources inconnues ou lorsque vous exécutez des fichiers qui vous sont recommandés sans que vous les ayez demandés.
- Ne vous fiez pas à Microsoft Defender comme unique rempart contre la violence et la cruauté. solution anti-malware. Malwarebytes détecte
RoguePlanet.exe(le code d'exploitation) en fonction de son comportement.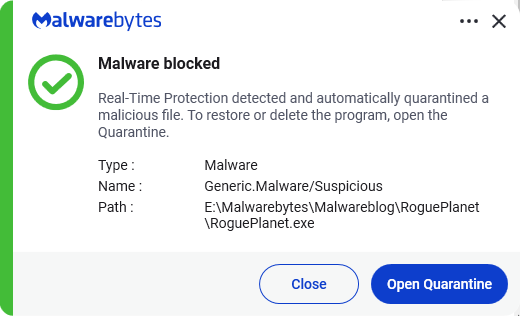
Bien entendu, nous vous tiendrons informés de ce problème et d'autres questions de sécurité, alors restez à l'écoute.
« L’une des meilleures suites de cybersécurité au monde. »
Selon CNET. Lire leur article →