Microsoft a publié de nouvelles recherches sur GigaWiper, une porte dérobée modulaire en Golang pour Windows qui combine un accès distant robuste avec de multiples méthodes de destruction définitive des systèmes et des données.
GigaWiper est un Windows Il s'agit d'une porte dérobée que Microsoft a observée dans des intrusions depuis octobre 2025. Plutôt que d'être un simple outil de suppression de données, c'est une plateforme opérationnelle qui combine des options de commande et de contrôle (C2), de destruction de données et d'accès à distance dans un seul logiciel malveillant.
Ce qui est remarquable, c'est que GigaWiper semble être construit à partir d'outils auparavant distincts comme le ransomware Crucio et le logiciel d'effacement de disque FlockWiper, intégrés dans une structure consolidée.
Compte tenu des caractéristiques du logiciel malveillant, qui incluent des fonctions d'espionnage (capture d'écran, contrôle à distance de type VNC, inventaire du système) et de multiples méthodes de destruction irréversible des données, il correspond au profil d'un attaquant qui souhaite un accès à long terme mais se réserve également la possibilité d'effacer les systèmes s'il le souhaite.
GigaWiper implémente une vingtaine de commandes, réparties en trois grandes catégories : destruction, accès/surveillance à distance et gestion du système. En voici quelques exemples :
- Effaceur de disque brut qui écrase le contenu brut du disque par gros blocs avant de forcer un redémarrage immédiat.
- Faux ransomware (basé sur Crucio) se faisant passer pour un ransomware. Au lieu d'exiger une rançon, il chiffre les fichiers puis les supprime. chiffrement clé, rendant la récupération impossible.
- Effaceur de disque sécurisé Windows ciblant le Windows le lecteur d'installation et effectue des réécritures en plusieurs passes en utilisant différents modèles d'octets.
- Capture et enregistrement d'écran , y compris des captures d'écran ponctuelles de chaque moniteur et un enregistrement continu pendant que l'utilisateur est actif.
- Contrôle à distance via un serveur TCP (Transmission Control Protocol) qui diffuse l'écran et permet la saisie au clavier et à la souris après avoir créé son propre serveur. Windows Exceptions du pare-feu.
GigaWiper configure également une tâche planifiée appelée « Mise à jour OneDrive » qui s’exécute toutes les minutes et au démarrage pour assurer la persistance.
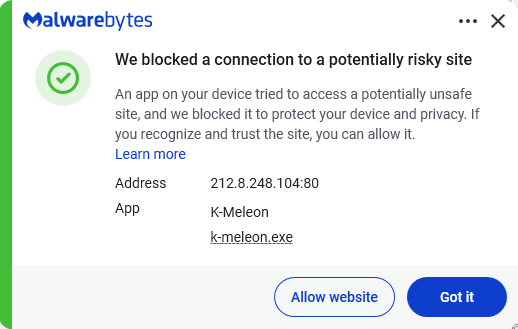
Des serveurs de commande et de contrôle ont été trouvés à 185.182.193[.]21 et 212.8.248[.]104.
Ses utilitaires de gestion comprennent des gestionnaires de processus, de services et de registre qui permettent de créer, lister ou arrêter des processus, et de gérer Windows Il permet d'accéder aux services, de naviguer et de modifier les clés de registre. Il collecte également des informations système, notamment sur le matériel, le système d'exploitation, le réseau, le micrologiciel, l'utilisateur et l'antivirus.
Comment rester en sécurité
Étant donné que GigaWiper est déployé après que les attaquants ont déjà compromis un système, la meilleure défense consiste à empêcher l'intrusion initiale et à détecter l'activité malveillante avant que des commandes destructrices puissent être exécutées.
Malwarebytes détecte les composants GigaWiper avec les noms de détection Trojan.FlockWiper et Backdoor.GigaWiper .
- Si GigaWiper est détecté, déconnectez immédiatement la machine concernée du réseau afin d'empêcher les attaquants de lancer des commandes destructrices.
- Activez la protection contre la falsification (ou la fonction équivalente de votre logiciel de sécurité) afin que les administrateurs locaux et les logiciels malveillants ne puissent pas désactiver silencieusement les logiciels anti-malware ou autres outils de sécurité.
- Surveillez les connexions aux serveurs C2 connus, la création de la tâche planifiée « Mise à jour OneDrive » et les tentatives non autorisées de désactivation. Windows récupération.
- Enfin, changez les identifiants, en particulier pour les comptes qui pourraient avoir été compromis, et consultez les journaux pour détecter les élévations de privilèges ou les déplacements latéraux afin de déterminer si d'autres systèmes ont également été affectés.
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .