Les attaquants exécutent des attaques payantes Facebook Des publicités qui ressemblent à des promotions officielles de Microsoft, puis qui redirigent les utilisateurs vers des clones quasi parfaits de Windows Page de téléchargement 11. Cliquez sur Télécharger maintenant et au lieu d'une Windows Lors de la mise à jour, vous obtenez un programme d'installation malveillant qui vole silencieusement les mots de passe enregistrés, les sessions de navigateur et les données de portefeuille de cryptomonnaie.
« Je voulais juste vous tenir au courant. » Windows «
L'attaque commence par quelque chose de tout à fait ordinaire : une Facebook La publicité est professionnelle, utilise l'identité visuelle de Microsoft et met en avant ce qui semble être la toute dernière nouveauté. Windows Mise à jour 11. Si vous aviez l'intention de maintenir votre PC à jour, c'est un raccourci bien pratique.
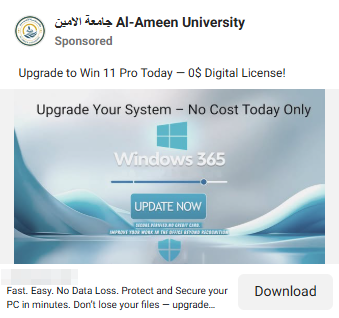
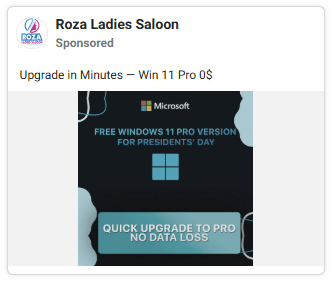
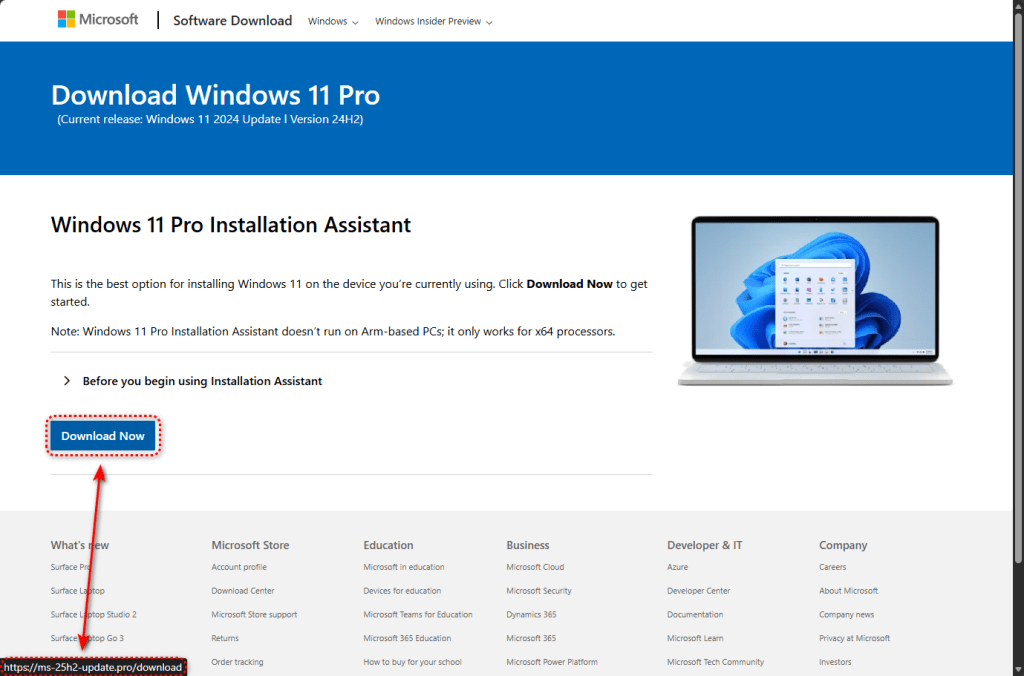
Cliquez sur la publicité et vous arrivez sur un site quasiment identique à la véritable page de téléchargement de logiciels de Microsoft. Le logo, la mise en page, les polices et même les mentions légales en bas de page sont copiés. La seule différence notable se trouve dans la barre d'adresse. Au lieu de microsoft.com, vous verrez l'un de ces domaines similaires :
- ms-25h2-téléchargement[.]pro
- ms-25h2-update[.]pro
- ms25h2-téléchargement[.]pro
- ms25h2-update[.]pro
La présence de « 25H2 » dans les noms de domaine est intentionnelle. Elle imite la convention de nommage utilisée par Microsoft pour Windows La version 24H2, la version actuelle, était sur toutes les lèvres lors du lancement de cette campagne, ce qui rendait les faux domaines plausibles au premier coup d'œil.
Géorepérage : seules les cibles appropriées reçoivent la charge utile
Cette campagne n'infecte pas aveuglément tous ceux qui visitent le site.
Avant de déployer le logiciel malveillant , la fausse page vérifie votre identité. Si vous vous connectez depuis une adresse IP de centre de données (souvent utilisée par les chercheurs en sécurité et les scanners automatisés), vous êtes redirigé vers google.com. Le site semble inoffensif.
Seuls les visiteurs qui semblent être des utilisateurs réguliers à domicile ou au bureau reçoivent le fichier malveillant.
Cette technique, appelée géorepérage combiné à la détection en environnement isolé (sandbox), a permis à cette campagne de se poursuivre aussi longtemps sans être détectée ni stoppée par les systèmes automatisés. L'infrastructure est configurée pour échapper à l'analyse de sécurité automatisée.
Lorsqu'un utilisateur ciblé clique sur « Télécharger maintenant » , le site déclenche une action. Facebook L'événement « Lead » du pixel est la même méthode de suivi utilisée par les annonceurs légitimes pour mesurer les conversions. Les attaquants surveillent quelles victimes mordent à l'hameçon et optimisent leurs dépenses publicitaires en temps réel.
Un « programme d'installation » de 75 Mo servi directement depuis GitHub
Si vous réussissez les vérifications, le site télécharge un fichier nommé ms-update32.exe . Avec ses 75 Mo, il semble tout à fait légitime. Windows installateur.
Le fichier est hébergé sur GitHub, une plateforme de confiance utilisée par des millions de développeurs. Le téléchargement s'effectue donc via HTTPS avec un certificat de sécurité valide. Provenant d'un domaine réputé, il n'est pas automatiquement considéré comme suspect par les navigateurs.
Le programme d'installation a été conçu à l'aide d'Inno Setup, un outil légitime souvent détourné par les auteurs de logiciels malveillants car il crée des packages d'installation d'apparence professionnelle.
Que se passe-t-il lorsque vous l'exécutez ?
Avant toute action potentiellement nuisible, le programme d'installation vérifie s'il est surveillé. Il recherche les environnements de machines virtuelles, les logiciels de débogage et les outils d'analyse. S'il en détecte, il s'arrête. C'est cette même logique d'évasion qui lui permet de contourner de nombreux environnements de sécurité automatisés (sandboxes) – ces systèmes s'exécutant par conception au sein de machines virtuelles.
Sur la machine d'un utilisateur réel, le programme d'installation procède à l'extraction et au déploiement de ses composants.
L'élément le plus important est une application complète basée sur Electron installée sur C:\Users\<USER>\AppData\Roaming\LunarApplication\Electron est un framework légitime utilisé par des applications comme Slack et Visual Studio Code. Cela en fait un camouflage efficace.
Le choix du nom n'est pas fortuit. « Lunar » est une marque associée aux outils liés aux cryptomonnaies, et l'application intègre des bibliothèques Node.js conçues spécifiquement pour créer des archives ZIP, ce qui laisse supposer qu'elle collecte des données, les compresse et les envoie. Les cibles potentielles incluent les fichiers de portefeuilles de cryptomonnaies, les phrases de récupération, les identifiants de navigation et les cookies de session.
Dans le même temps, deux scripts PowerShell obfusqués avec des noms de fichiers aléatoires sont écrits dans le dossier %TEMP% et exécutés avec une ligne de commande qui désactive délibérément Windows protections de signature de scripts :
powershell.exe -NoProfile -NoLogo -InputFormat Text -NoExit -ExecutionPolicy Unrestricted -Command -
Se cacher dans le registre, effacer ses traces
Pour survivre aux redémarrages, le logiciel malveillant écrit un gros fichier binaire sur le Windows inscription sous : HKEY_LOCAL_MACHINE\SYSTEM\Software\Microsoft\TIP\AggregateResults.
Le chemin d'accès au registre TIP (Text Input Processor) est légitime. Windows composant, ce qui réduit la probabilité qu'il éveille les soupçons.
La télémétrie révèle également un comportement compatible avec l'injection de processus. Le logiciel malveillant crée Windows Le programme injecte du code malveillant dans des processus suspendus, puis reprend leur exécution. Ce code malveillant peut ainsi s'exécuter sous l'identité d'un processus légitime, réduisant les risques de détection.
Une fois l'exécution lancée, le programme d'installation supprime les fichiers temporaires afin de réduire son impact sur l'analyse forensique. Il peut également déclencher des opérations d'arrêt ou de redémarrage du système, ce qui peut potentiellement perturber l'analyse.
Le logiciel malveillant utilise plusieurs chiffrement et des techniques d'obfuscation, notamment RC4, HC-128, le codage XOR et le hachage FNV pour la résolution des API. Ces méthodes rendent l'analyse statique plus difficile.
Le Facebook angle publicitaire
L'utilisation de payants Facebook Il convient de s'interroger sur toute publicité visant à diffuser des logiciels malveillants. Il ne s'agit pas d'un courriel d'hameçonnage atterrissant dans un dossier de courriers indésirables, ni d'un résultat malveillant dissimulé dans une page de recherche. Ces publicités sont payantes. Facebook Des publicités s'affichent à côté des publications de vos amis et de votre famille.
Les attaquants ont mené deux campagnes publicitaires parallèles, chacune pointant vers des domaines d'hameçonnage distincts. Chaque campagne utilisait ses propres Facebook Identifiant du pixel et paramètres de suivi. Si un domaine ou un compte publicitaire est fermé, les autres peuvent continuer à fonctionner.
L'utilisation de deux domaines parallèles et de deux campagnes publicitaires distinctes suggère que les opérateurs ont intégré une redondance : si un domaine est mis hors service ou si un compte publicitaire est suspendu, l'autre continue de fonctionner.
Que faire si vous pensez avoir été affecté
Cette campagne est techniquement aboutie et opérationnellement efficace. L'infrastructure témoigne d'une connaissance approfondie des techniques courantes de recherche en sécurité et de sandboxing. Ils comprennent comment les utilisateurs téléchargent des logiciels et ont fait des choix judicieux. Facebook Ils privilégient la publicité comme vecteur de diffusion précisément parce qu'elle permet d'atteindre de vrais utilisateurs dans un contexte où la confiance est élevée.
Souviens-toi: Windows Les mises à jour proviennent de Windows Mettez à jour votre système directement dans ses paramètres, et non depuis un site web ou une publicité sur les réseaux sociaux. Microsoft ne fait pas de publicité. Windows mises à jour sur Facebook .
Et un conseil de pro : Malwarebytes aurait détecté et bloqué la charge utile identifiée et l'infrastructure associée.
Si vous avez téléchargé et exécuté un fichier provenant de l'un de ces sites, considérez votre système comme compromis et agissez rapidement.
- Ne vous connectez à aucun compte depuis cet ordinateur tant qu'il n'a pas été analysé et nettoyé.
- Lancez immédiatement une analyse complète avec Malwarebytes .
- Changez les mots de passe de vos comptes importants (courriel, banque et réseaux sociaux) depuis un appareil différent et propre .
- Si vous utilisez des portefeuilles de cryptomonnaies sur cet appareil, transférez vos fonds vers un nouveau portefeuille avec une nouvelle phrase de récupération générée sur un appareil propre.
- Pensez à alerter votre banque et à activer la surveillance des fraudes si des informations d'identification financière étaient stockées sur cet appareil ou accessibles depuis celui-ci.
Pour les équipes informatiques et de sécurité :
- Bloquez les domaines d'hameçonnage au niveau du DNS et du proxy web.
- Alerte sur l'exécution de PowerShell avec
-ExecutionPolicy Unrestricteddans des contextes non administratifs - Recherchez le répertoire LunarApplication et randomisé
.yiz.ps1/.unx.ps1fichiers dans%TEMP%
Indicateurs de compromission (IOC)
Hachage du fichier (SHA-256)
- c634838f255e0a691f8be3eab45f2015f7f3572fba2124142cf9fe1d227416aa (ms-update32.exe)
Domaines
- ms-25h2-téléchargement[.]pro
- ms-25h2-update[.]pro
- ms25h2-téléchargement[.]pro
- ms25h2-update[.]pro
- raw.githubusercontent.com/preconfigured/dl/refs/heads/main/ms-update32.exe (URL de livraison de la charge utile)
artefacts du système de fichiers
- C:\Users\<USER>\AppData\Roaming\LunarApplication\
- C:\Users\<USER>\AppData\Local\Temp\[random].yiz.ps1
- C:\Users\<USER>\AppData\Local\Temp\[random].unx.ps1
Enregistrement
- HKEY_LOCAL_MACHINE\SYSTEM\Software\Microsoft\TIP\AggregateResults (données binaires volumineuses — persistance)
Facebook infrastructure publicitaire
- ID du pixel : 1483936789828513
- ID du pixel : 955896793066177
- Identifiant de la campagne : 52530946232510
- Identifiant de la campagne : 6984509026382