Un appât récurrent dans les courriels d'hameçonnage usurpant l'identité d'United Healthcare est la promesse d'une brosse à dents Oral-B gratuite. Mais le plus intéressant n'est pas la brosse à dents, c'est le lien.
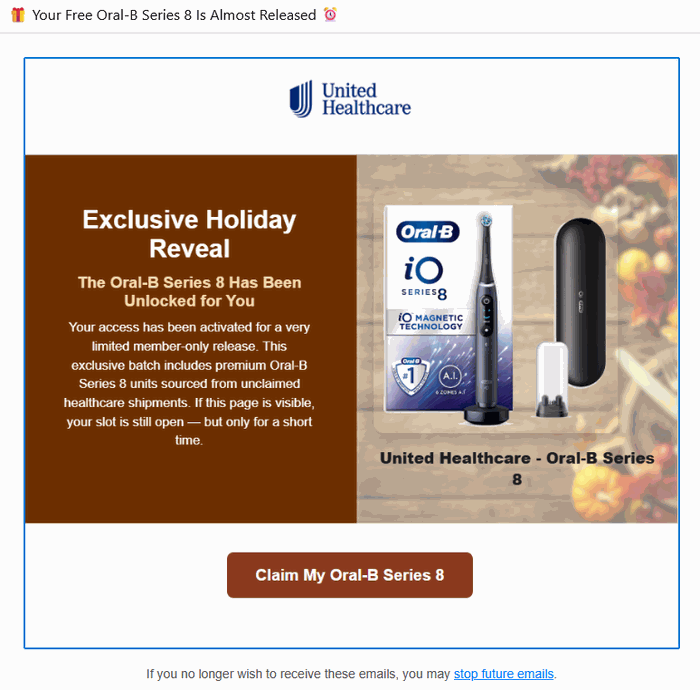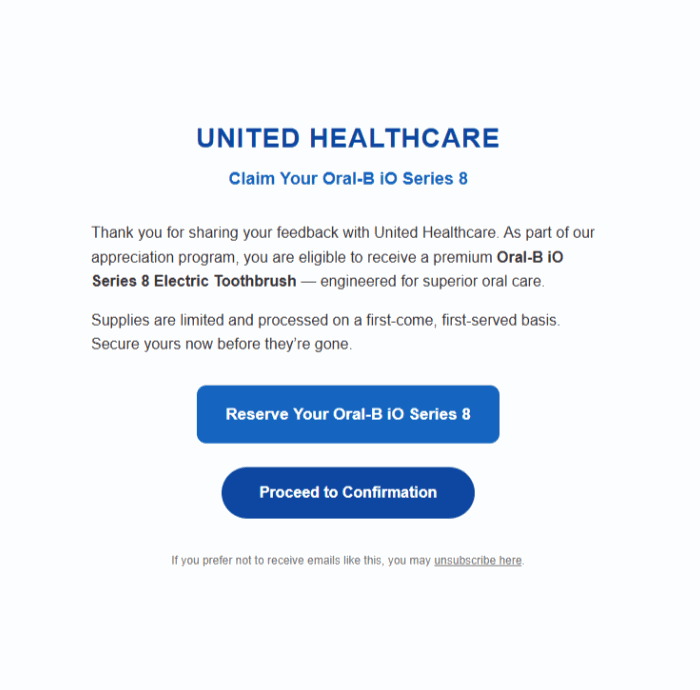
Nous avons récemment constaté que ces auteurs de phishing ont abandonné l'utilisation de Microsoft Azure Blob Storage (liens ressemblant à ceci :
https://{string}.blob.core.windows.net/{same string}/1.html
aux liens obscurcis par l'utilisation d'une adresse IPv4 mappée sur IPv6 pour masquer l'adresse IP d'une manière qui paraît confuse, mais qui reste parfaitement valide et routable. Par exemple :
http://[::ffff:5111:8e14]/
Dans les URL, placer une adresse IP entre crochets signifie qu'il s'agit d'une adresse IPv6 littérale. [::ffff:5111:8e14] est traitée comme une adresse IPv6.
::ffff:x:y Il s'agit d'une forme standard appelée adresse IPv4 mappée IPv6, utilisée pour représenter une adresse IPv4 au sein de la notation IPv6. Les 32 derniers bits (le x:y partie) encoder l'adresse IPv4.
Nous devons donc convertir 5111:8e14 à une adresse IPv4. 5111 et 8e14 ce sont des nombres hexadécimaux. En théorie, cela signifie :
- 0x5111 en décimal = 20753
- 0x8e14 en décimal = 36372
Mais pour les adresses IPv4, nous traitons en réalité ces 32 derniers bits comme quatre octets. Si nous décomposons 0x51 0x11 0x8e 0x14:
- 0x51 = 81
- 0x11 = 17
- 0x8e = 142
- 0x14 = 20
L'adresse IPv4 à laquelle cette URL renvoie est donc 81.17.142.20
Ces courriels sont des variantes d'une fausse récompense proposée par des escrocs se faisant passer pour United Healthcare. Ils utilisent une brosse à dents Oral-B iO haut de gamme comme appât. Les victimes sont redirigées vers une page d'accueil qui change rapidement, dont le but est généralement de collecter leurs informations personnelles et leurs données bancaires sous prétexte de confirmer leur éligibilité ou de payer de faibles frais de livraison.
Comment rester en sécurité
Que faire si vous avez saisi vos informations ?
Si vous avez soumis les informations de votre carte :
- Contactez immédiatement votre banque ou l'émetteur de votre carte et faites opposition à celle-ci.
- Contester toute charge non autorisée
- N’attendez pas que la fraude se manifeste. Les données de cartes volées sont souvent utilisées rapidement.
- Modifiez les mots de passe des comptes liés à l'adresse e-mail que vous avez fournie.
- Effectuez une analyse complète avec un logiciel de sécurité réputé.
Autres moyens de rester en sécurité :
- Maintenez votre appareil et vos logiciels à jour.
- Utilisez une solution anti-malware à jour et en temps réel avec protection web activée
- Si vous n'êtes pas sûr qu'il s'agisse d'une arnaque, Malwarebytes Les utilisateurs peuvent soumettre les messages suspects à Scam Guard pour examen.
Indicateurs de compromission (IOC)
81.17.142.40
15.204.145.84
redirectingherenow[.]com
redirectofferid[.]pro
Quelque chose vous semble étrange ? Vérifiez avant de cliquer.
Malwarebytes Scam Guard vous aide à analyser instantanément les liens, les textes et les captures d'écran suspects.
Disponible avec Malwarebytes Premium Security pour tous vos appareils, et dans l' application Malwarebytes pour iOS et Android .