Un faux site web convaincant imite la page de téléchargement de ChatGPT d'OpenAI et infecte les visiteurs avec un logiciel malveillant conçu pour voler des mots de passe, des données de navigation, des portefeuilles de cryptomonnaies et d'autres informations sensibles.
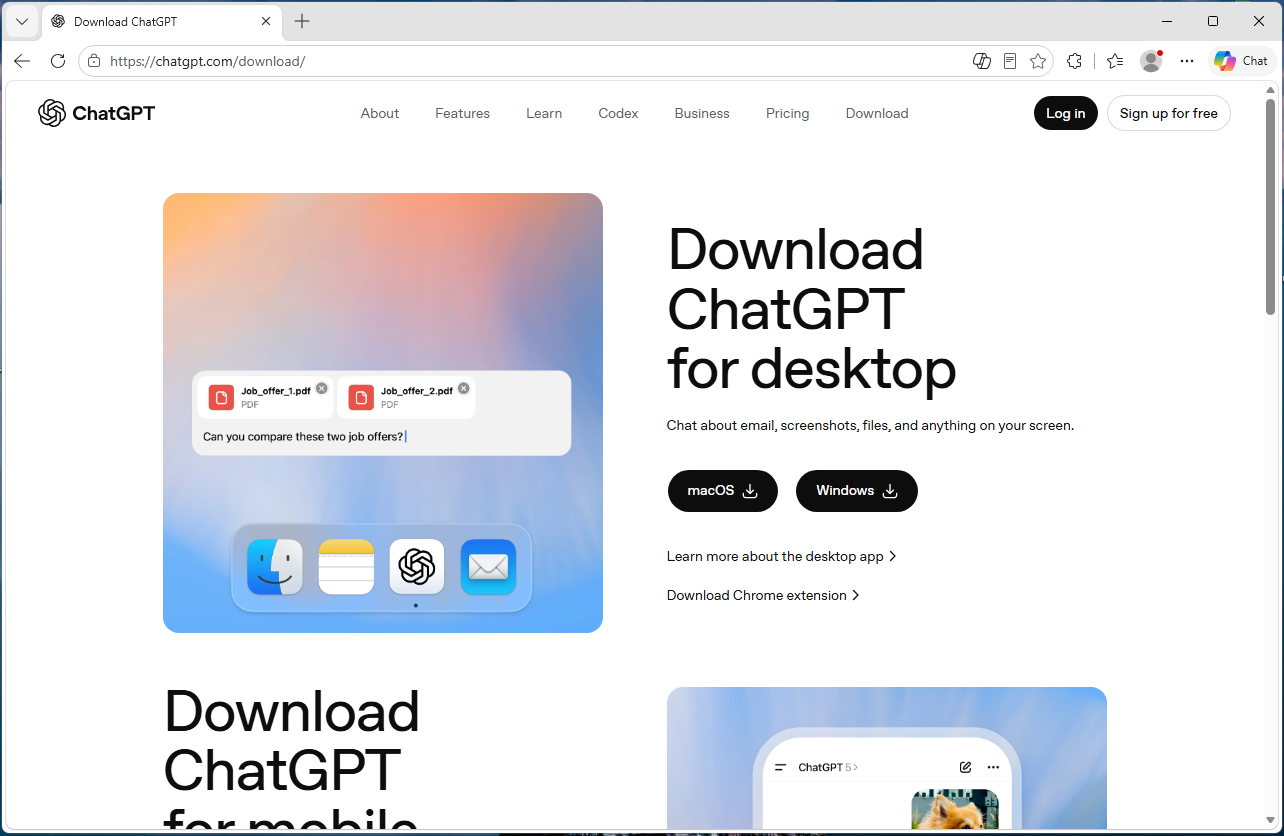
Le site, openew[.]app, imite fidèlement l'expérience de téléchargement réelle de ChatGPT d'OpenAI et propose ce qui semble être des applications de bureau officielles pour les deux Windows et macOS. Au lieu de cela, Windows Les utilisateurs reçoivent un programme d'installation de logiciel malveillant voleur d'identifiants, tandis que Mac Les utilisateurs reçoivent Odyssey Stealer, une version dérivée d'Atomic Stealer (AMOS), une famille de logiciels malveillants macOS bien connue associée au vol de cryptomonnaies.
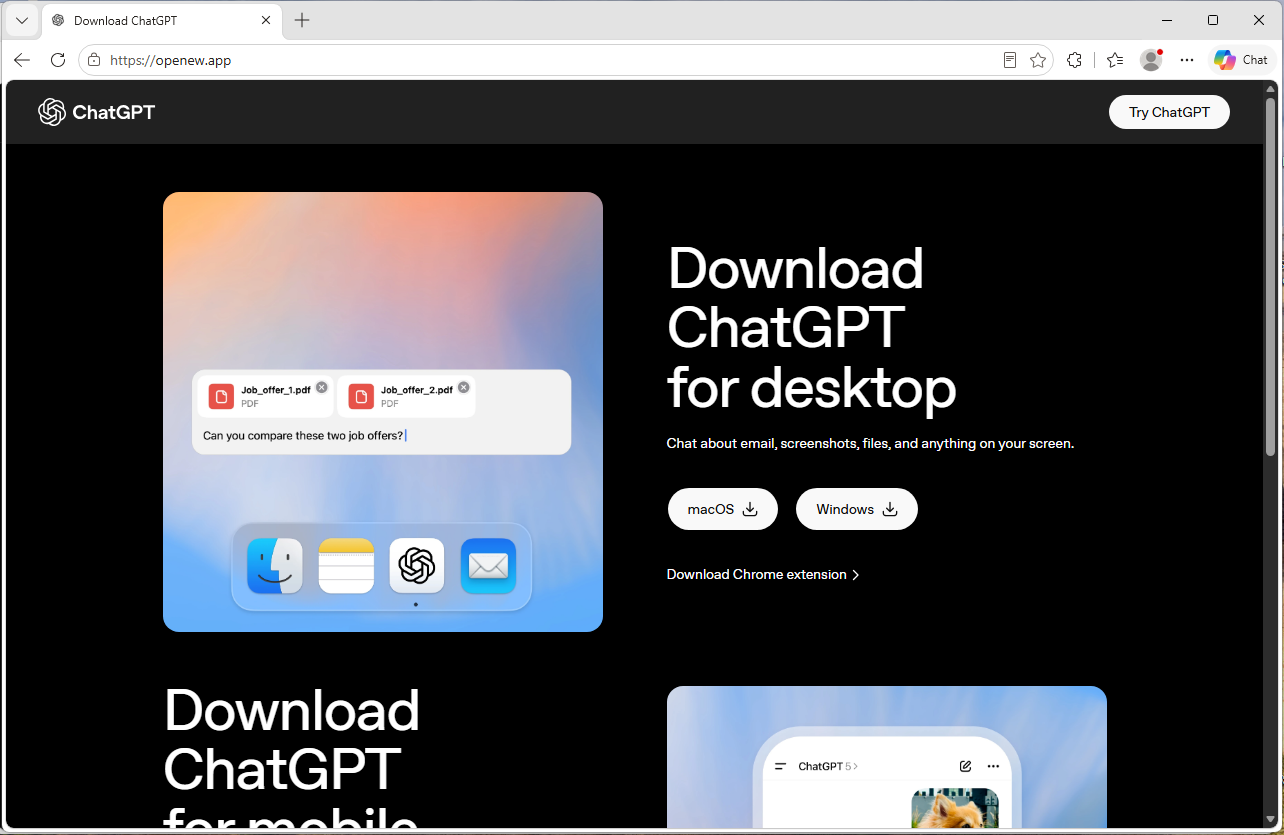
C’est la configuration à double plateforme qui rend l’opération remarquable. Cliquer sur Windows Le téléchargement installe un faux programme d'installation qui ouvre une connexion secrète avec un serveur contrôlé par un pirate. Cliquer sur le bouton macOS installe un logiciel malveillant qui vole les mots de passe du navigateur, les cookies, les sessions Telegram, les portefeuilles de cryptomonnaies et d'autres fichiers sensibles. Il tente également de remplacer les applications légitimes des portefeuilles Ledger et Trezor par des versions infectées.
Si vous avez téléchargé ChatGPT uniquement depuis la page de téléchargement officielle d'OpenAI ou le Microsoft Store, vous n'étiez pas visé. En revanche, si vous avez recherché « téléchargement ChatGPT » et cliqué sur une publicité ou un résultat inconnu, vous avez peut-être donné aux pirates l'accès à vos comptes en ligne, à vos sessions de navigation, à vos mots de passe enregistrés et potentiellement à vos cryptomonnaies.
Malwarebytes protège les utilisateurs contre ce logiciel malveillant.
Analyse technique
Le domaine, openew[.]app, ressemble beaucoup à l'expérience de téléchargement réelle de ChatGPT d'OpenAI. Elle utilise un thème sombre, une identité visuelle de type OpenAI, des textes marketing familiers et des boutons de téléchargement bien visibles pour macOS et Windows .
Le domaine de premier niveau .app est géré par Google et nécessite des connexions HTTPS, ce qui signifie que les navigateurs affichent l'icône de cadenas familière sans avertissements de certificat évidents.
Le détail le plus important est la configuration double plateforme. Les véritables éditeurs de logiciels fournissent des programmes d'installation distincts pour Windows et macOS, et ce faux site fait exactement la même chose.
Cliquer sur Windows le bouton délivre Chat_GPT.exe, tandis que cliquer sur le bouton macOS télécharge une image disque contenant ChatGpt.dmg.
Le Windows logiciels malveillants
Chat_GPT.exe est construit presque entièrement à partir de pièces standard. L'installateur utilise Inno Setup, une boîte à outils libre et gratuite utilisée par des milliers de personnes légitimes Windows produits. À l'intérieur se trouve un Electron Le squelette de l'application (le même framework basé sur Chromium utilisé par des applications comme Slack et Discord) est fourni avec des bibliothèques de support standard disponibles publiquement via le projet Electron.
Lorsque la victime exécute le programme d'installation, celui-ci crée des fichiers sous %APPDATA%\LeronApplication, lance EApp.exeet lance PowerShell avec les options -ExecutionPolicy Unrestricted -Command -Le tiret final indique à PowerShell de lire les commandes depuis l'entrée standard, ce qui signifie que les instructions malveillantes ne sont jamais enregistrées sur le disque, où elles pourraient être détectées par des scanners. La télémétrie comportementale a enregistré le trafic HTTP vers 188.137.246.189 en utilisant un /laravel.php?api=api&hash=...&message=... L'analyse a révélé la présence d'un point d'accès malveillant, ainsi que des activités de type injection et des signaux de persistance liés à l'exécution automatique de services. Neuf des 69 moteurs antivirus ont signalé le fichier comme malveillant au moment de l'analyse. Ces preuves de persistance relèvent davantage d'une technique de prédilection que de la preuve d'une installation durable, mais le schéma général correspond aux méthodes classiques de vol et d'installation de logiciels malveillants : peu coûteuses, modulaires et efficaces, plutôt que techniquement novatrices.
Le logiciel malveillant macOS : Odyssey Stealer (une version dérivée d’AMOS)
Le logiciel malveillant ciblant macOS se situe dans le haut de gamme du marché des logiciels malveillants grand public. Il s'agit d' Odyssey , une version dérivée du célèbre AMOS , une plateforme de logiciels malveillants en tant que service documentée depuis 2023.
L'identification est relativement simple. L'échantillon isolé correspond aux schémas comportementaux documentés d'Odyssey, hérités de sa lignée AMOS : une longue chaîne AppleScript transmise au moteur de script de macOS, une tentative de validation silencieuse du mot de passe via les commandes du service d'annuaire macOS et, en cas d'échec de cette vérification, une fausse invite de type macOS affichant « Veuillez saisir le mot de passe de l'appareil pour continuer », accompagnée de l'icône de cadenas habituelle. Tout ce que l'utilisateur saisit est validé par rapport à la même commande. Si la correspondance est trouvée, le logiciel malveillant capture le mot de passe de connexion de l'utilisateur en clair.
À partir de là, il suit un schéma classique des forks d'Odyssey/AMOS. Il copie le trousseau macOS, récupère les cookies et les identifiants de connexion enregistrés de 12 navigateurs basés sur Chromium, ainsi que de Firefox et Waterfox, et extrait les données de session Telegram. Il analyse également 16 répertoires de portefeuilles de cryptomonnaies, dont Ledger Live, Trezor Suite, Exodus, Electrum et Sparrow. Enfin, il recherche dans les dossiers Bureau et Documents des fichiers avec des extensions telles que .wallet, .seed, .key, et .kdbxLes données collectées sont compressées dans une archive temporaire et envoyées à un serveur dédié.
La fonction de remplacement du portefeuille est particulièrement dangereuse.
Le logiciel malveillant pour macOS comporte une autre fonctionnalité, probablement celle qui justifie son prix. Après le vol initial des données, le script télécharge des versions infectées de Ledger Live, Ledger Wallet et Trezor Suite depuis un second serveur. Il tente ensuite de supprimer les applications légitimes et de les remplacer par les versions malveillantes.
Si le mot de passe de l'utilisateur a été capturé plus tôt dans la chaîne d'attaque, le script utilise sudo pour forcer le remplacement. Sinon, le système revient à une configuration standard. rm -rf Une tentative de suppression peut encore réussir si les applications sont installées dans un emplacement accessible en écriture par l'utilisateur. Dans tous les cas, la prochaine fois que la victime ouvrira ce qui semble être son application de portefeuille, elle lancera peut-être en réalité l'application de remplacement créée par l'attaquant.
Ce comportement de remplacement de portefeuille est une caractéristique de la branche Poseidon/Odyssey de la famille AMOS et fait du vol de cryptomonnaie l'objectif le plus probable.
Quel est le coût d'exploitation pour construire
C’est là que l’aspect IA devient intéressant, car… Windows et les versions macOS de l'application se situent à des niveaux de prix très différents.
Le domaine openew.app Cela coûte probablement environ 15 dollars par an aux opérateurs via un registraire classique. .app Le domaine exige le protocole HTTPS par défaut, ce qui permet aux opérateurs d'afficher facilement le cadenas rassurant du navigateur, que les utilisateurs associent aux sites web légitimes. La page d'accueil elle-même est une simple copie de la véritable page de téléchargement d'OpenAI, une chose que les outils de clonage modernes peuvent reproduire en quelques minutes.
Sur le Windows Par ailleurs, la plupart des outils sont bon marché ou gratuits. Inno Setup est gratuit. Electron est gratuit. Les fichiers de support Chromium sont disponibles en téléchargement public. L'infrastructure serveur semble reposer sur des outils de création de logiciels malveillants bon marché et sur un VPS basique qui ne coûterait que quelques dollars par mois. En résumé, Windows Cette partie de l'opération aurait vraisemblablement coûté moins de 100 dollars à mettre en place initialement.
Côté macOS, c'est très différent. Odyssey aurait été loué pour environ 3 000 $ par mois, payés en cryptomonnaie. À titre de comparaison, Lumma, un logiciel populaire, est disponible en ligne. Windows Infostealer, souvent considéré comme un produit similaire, a historiquement proposé des formules d'entrée de gamme autour de 250 dollars par mois.
Cet écart de prix est révélateur. Les opérateurs croient manifestement en une réussite Mac Une infection vaut bien plus d'argent qu'une infection typique Windows infection.
La raison probable est simple : Odyssey est conçu spécifiquement pour le vol de cryptomonnaies, notamment pour le remplacement de portefeuilles observé lors de cette campagne. Les opérateurs parient sur le fait qu’un nombre significatif de Mac Les utilisateurs détiennent des cryptomonnaies.
Le seul coût récurrent majeur consiste probablement à attirer les victimes sur le site, et c'est là que le branding par IA prend toute sa valeur. Publicités sur les moteurs de recherche, empoisonnement du référencement, YouTube Le spam et les liens partagés dans les communautés Discord et Telegram spécialisées en IA peuvent générer du trafic vers de fausses pages de téléchargement. Certaines de ces plateformes sont payantes, d'autres presque gratuites.
Pourquoi les attaquants ciblent-ils les marques d'IA ?
La plupart des logiciels établis bénéficient déjà d'habitudes de téléchargement fiables. Si vous le souhaitez Chrome Vous savez sans doute qu'il faut aller sur Google. Si vous voulez Photoshop, il faut aller sur le site d'Adobe. Tout le monde sait déjà où se trouve le vrai logiciel de téléchargement.
Les outils d'IA sont différents car la plupart des utilisateurs les installent encore pour la première fois, ce qui signifie qu'ils se fient aux résultats de recherche, aux publicités, YouTube Des liens ou des publications sur les réseaux sociaux permettent de trouver la page de téléchargement. Cela crée un environnement idéal pour les faux sites.
Ces deux dernières années, des produits comme ChatGPT, Claude, Gemini, Sora, DeepSeek, Antigravity et bien d'autres ont été lancés ou ont connu des évolutions rapides. Chaque nouvelle version génère une nouvelle vague d'utilisateurs recherchant « télécharger ChatGPT » ou « installer Claude » sans connaître l'URL officielle. C'est précisément sur ce trafic de recherche que les attaquants s'installent.
Les fausses pages n'ont pas besoin d'être particulièrement sophistiquées, car les pages de produits IA légitimes sont déjà minimalistes par conception : une mise en page moderne, un logo et un grand bouton de téléchargement. Openew[.]app Conforme aux attentes des utilisateurs. Pas de fautes d'anglais ni de fenêtres pop-up intrusives : une identité visuelle et des textes identiques, ainsi que le cadenas rassurant du navigateur.
Ce qui assure la pérennité de ce type d'opération, c'est la facilité avec laquelle elle peut changer de marque. Lorsque l'appât ChatGPT cesse d'attirer les clics, les opérateurs peuvent réutiliser la même infrastructure pour le prochain produit d'IA à la mode. Le logiciel malveillant dissimulé derrière le bouton de téléchargement reste le même ; seule la marque change.
Ce que les fournisseurs d'IA pourraient faire
La plupart des grands fournisseurs d'IA, dont OpenAI, proposent déjà des canaux de téléchargement officiels. Le problème réside dans la visibilité et les habitudes des utilisateurs. Nombre d'entre eux recherchent encore « téléchargement ChatGPT », et les résultats peuvent inclure des liens officiels, des miroirs non officiels et même des sites malveillants.
Les grandes marques et les banques mènent souvent des campagnes agressives de protection de leur marque contre les fausses publicités et les usurpations d'identité. Les fournisseurs d'IA devront peut-être en faire autant, de manière plus systématique.
L'autre problème est celui de la visibilité. Les liens vers les applications de bureau officielles sont souvent enfouis dans les menus de paramètres ou les barres latérales, alors que les moteurs de recherche sont plus rapides et plus visibles. C'est précisément là que se cachent les faux sites de téléchargement.
Que faire si vous avez installé une fausse application
Si vous avez récemment installé un programme se faisant passer pour ChatGPT en dehors de la page de téléchargement officielle d'OpenAI ou du Microsoft Store, vous pourriez être concerné. Sur un autre appareil, en l'état :
- Déconnectez-vous de vos comptes importants en utilisant l'option « Se déconnecter partout » de chaque service. Cela inclut la messagerie, les services bancaires, le stockage cloud, GitHub, Discord, Telegram et les plateformes d'échange de cryptomonnaies.
- Changez vos mots de passe en commençant par celui de votre compte de messagerie principal.
- Renouvelez toutes les clés API, clés SSH et identifiants cloud stockés sur la machine concernée.
- Si vous détenez des cryptomonnaies, transférez vos fonds immédiatement depuis un appareil distinct et propre. Sous macOS, n'ouvrez pas Ledger Live ni Trezor Suite sur l'ordinateur concerné avant la réinstallation du système d'exploitation, car la fonction de remplacement du portefeuille a peut-être fonctionné.
- Surveillez les comptes bancaires et les cartes de paiement afin de détecter toute activité suspecte.
- Réinstallez le système d'exploitation. Windows L'échantillon présentait un comportement de type commande-contrôle PowerShell, tandis que la charge utile macOS a probablement capturé le mot de passe de connexion de l'utilisateur. Une réinstallation complète est la solution de récupération la plus sûre.
- S'il s'agit d'un appareil professionnel, contactez immédiatement votre équipe informatique ou de sécurité.
Malwarebytes protège les utilisateurs contre ce logiciel malveillant.
Réflexions finales
Ce qui rend cette campagne digne d'être décrite, ce n'est pas le logiciel malveillant lui-même. Les deux charges utiles sont déjà bien documentées. Windows Odyssey Stealer, le logiciel malveillant destiné à macOS, est un kit standard assemblé à partir de composants bon marché et largement disponibles. Il appartient à la famille de logiciels malveillants AMOS, surveillée depuis 2023.
Ce qui est encore plus intéressant, c'est la structure de l'opération autour de ce logiciel malveillant. Un seul faux site diffuse deux charges utiles différentes, ciblant deux catégories de victimes distinctes. Windows Les victimes sont exposées à une monétisation à grande échelle grâce au vol d'identifiants et de cookies. Mac Les victimes sont ciblées de manière plus précise et lucrative grâce au vol de cryptomonnaies, les opérateurs étant apparemment prêts à dépenser des milliers de dollars par mois en outils car les retours sur investissement le justifient.
Ce qui unit les deux parties, c'est la marque IA elle-même. Actuellement, les noms des produits d'IA génèrent un trafic considérable lors des premiers téléchargements, de la part d'utilisateurs qui ne connaissent pas encore les URL officielles.
Voici à quoi ressemble une entreprise de distribution mature. L'élément intéressant n'est pas le fichier binaire lui-même, mais la chaîne d'approvisionnement qui l'entoure : le domaine, le certificat, la page clonée, la source de trafic, l'abonnement à la protection contre les logiciels malveillants et l'infrastructure d'exfiltration. Chaque composant est bon marché, modulaire, remplaçable et disponible immédiatement.
Et les opérateurs n'ont pas à choisir entre Windows et macOS. Ils proposent les deux services depuis la même page, avec des contenus adaptés aux spécificités économiques de chaque plateforme. Lorsqu'une marque d'IA cesse de générer des conversions, ils peuvent simplement modifier son identité visuelle et réutiliser la même infrastructure pour le prochain produit à succès.
L'engouement pour l'IA finira par s'estomper. Le kit, lui, probablement pas.
Indicateurs de compromission (IOC)
Hachages de fichiers (SHA-256)
c9e0e6985dca3a179c9bdea4e7b38f7dc57fe00ecedc2fd634256fc53bf2de2d(Chat_GPT.exe)c0919e1999eaee67e67aeda0287722775afb04e9a9a0f727928b4d11265fb70b(ChatGpt.dmg)
Indicateurs de réseau
openew[.]app188[.]137[.]246[.]189192[.]253[.]248[.]181172[.]94[.]9[.]250
« L’une des meilleures suites de cybersécurité au monde. »
Selon CNET. Lire leur article →