MISE À JOUR (27 février 2026) : Nous avons apporté des précisions concernant l'utilisation abusive de produits commerciaux légitimes.
MISE À JOUR (25 février 2026) : Teramind a déclaré n’avoir aucun lien avec les acteurs malveillants décrits et n’avoir pas autorisé le déploiement du logiciel en question. D’autres mises à jour ont été publiées ultérieurement pour plus de clarté.
Un faux site web de réunions Zoom diffuse discrètement un logiciel de surveillance. Windows Les visiteurs arrivent sur une imitation convaincante d'un appel vidéo Zoom. Quelques instants plus tard, un compte à rebours automatique « Mise à jour disponible » télécharge un programme d'installation malveillant, sans demander d'autorisation.
Cette campagne frauduleuse diffuse un programme d'installation Teramind, un produit légitime utilisé par les entreprises pour surveiller l'activité de leurs employés sur leurs ordinateurs professionnels, auprès de victimes sans méfiance. Dans cette campagne de cybercriminalité, à laquelle Teramind n'est aucunement associé, le programme détourné et modifié est discrètement installé sur les ordinateurs de personnes qui pensaient participer à une réunion.
Vous avez cliqué sur un lien Zoom, mais il n'y avait pas de réunion.
L'opération débute sur uswebzoomus[.]com/zoom/, un site web qui s'ouvre comme une salle d'attente Zoom. Dès son chargement, il envoie discrètement un message aux attaquants pour les informer de l'arrivée d'une personne.
Trois faux participants, dont le scénario est fictif – « Matthew Karlsson », « James Whitmore » et « Sarah Chen » – semblent rejoindre l'appel l'un après l'autre, chacun annoncé par une sonnerie Zoom très réaliste. Leur conversation audio est diffusée en boucle en arrière-plan.
La page se comporte différemment si personne n'interagit avec elle. La séquence audio et de réunion ne démarre que lorsqu'une personne clique ou écrit. Les outils de sécurité automatisés qui analysent les pages suspectes sans interaction peuvent ne rien détecter d'inhabituel.
Un message d'avertissement permanent « Problème de réseau » s'affiche au-dessus de la vignette vidéo principale. Il ne s'agit pas d'un bug : la page est programmée pour l'afficher en permanence. Les saccades audio et les ralentissements vidéo sont tout à fait intentionnels et servent un objectif psychologique précis. Un utilisateur subissant un appel interrompu supposera naturellement qu'il y a un problème avec l'application. Lorsque le message « Mise à jour disponible » apparaît quelques instants plus tard, cela lui donnera l'impression d'avoir résolu le problème.
Le compte à rebours que personne n'a demandé
Dix secondes après l'affichage de l'écran de réunion, une fenêtre contextuelle apparaît : « Mise à jour disponible — Une nouvelle version est disponible au téléchargement. » Une icône de chargement tourne et un compteur décrémente de cinq à zéro. Il n'y a pas de bouton de fermeture.
À ce stade, le visiteur a déjà subi un appel frustrant et perturbé par des bugs ; une mise à jour logicielle est exactement ce qu’il attend. La fenêtre contextuelle apparaît non pas comme une surprise, mais comme une réponse.
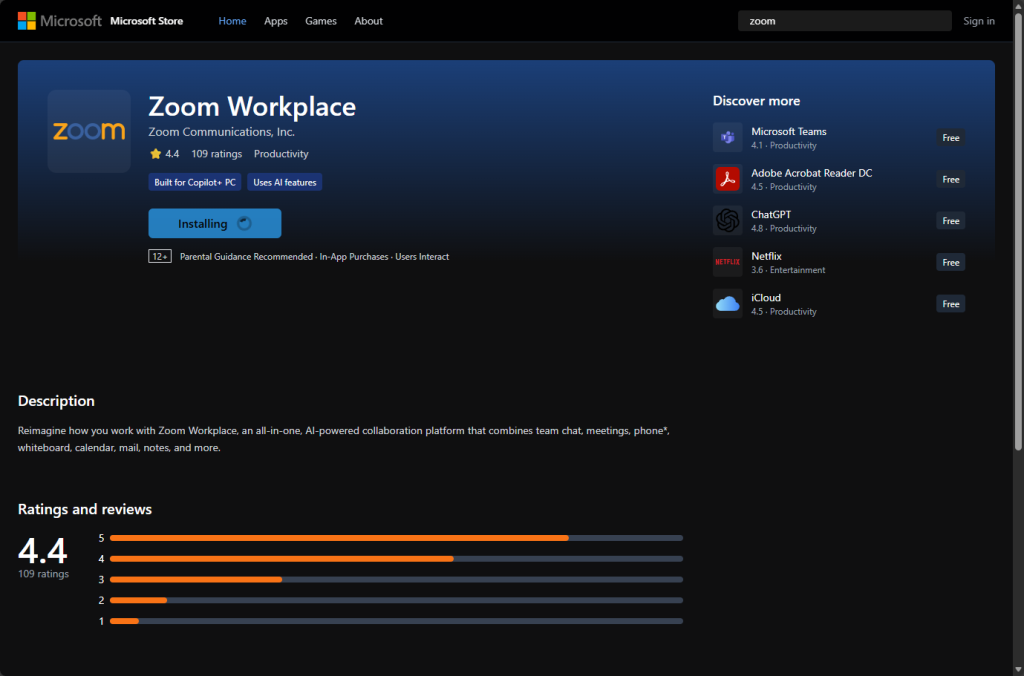
Lorsque le compteur atteint zéro, le navigateur reçoit l'instruction de télécharger un fichier en arrière-plan. Au même instant, la page bascule vers une interface ressemblant au Microsoft Store, affichant « Zoom Workplace » en pleine installation (animation de chargement incluse). Pendant que l'utilisateur observe ce qui semble être une installation légitime résolvant le problème, le véritable programme d'installation est déjà installé dans son dossier Téléchargements, sans avoir demandé la moindre autorisation.
Mise à jour Zoom avec Teramind à l'intérieur
Le fichier téléchargé s'appelle zoom_agent_x64_s-i(__941afee582cc71135202939296679e229dd7cced) (1).msiC'est une norme Windows format d'installation. Son empreinte numérique unique est 644ef9f5eea1d6a2bc39a62627ee3c7114a14e7050bafab8a76b9aa8069425fa.
Le nom du fichier lui-même est révélateur : la chaîne s-i(__) copie la convention de nommage propre à Teramind pour un installateur d'instance furtive, le hachage suivant identifiant le compte Teramind spécifique contrôlé par l'attaquant auquel l'agent fera rapport.
L'analyse de sécurité du contenu du fichier a révélé deux éléments particulièrement révélateurs : la version de l'agent (26.3.3403) et un champ intitulé « Adresse IP ou nom d'hôte du serveur ». Ces champs confirment que le programme d'installation était préconfiguré pour se connecter à un serveur Teramind contrôlé par un attaquant.
Le programme d'installation s'exécute via Windows Le programme d'installation ne présente pas d'interface utilisateur classique. La personne ou l'utilisateur configuré(e) comme cible de surveillance n'en a aucune idée.
Conçu pour être invisible
Dans les fichiers de compilation internes du programme d'installation — des notes résiduelles du processus de développement normalement visibles uniquement par les auteurs du logiciel — le nom du dossier out stealth Ce fichier apparaît dans le chemin de compilation. Cela indique que les attaquants ont configuré le programme d'installation en utilisant l'option de déploiement « mode furtif » de Teramind, une fonctionnalité légitime destinée aux entreprises et conçue pour les déploiements informatiques autorisés nécessitant un agent invisible. Cependant, dans cette campagne criminelle, cette fonctionnalité est détournée afin d'échapper à la détection sur les appareils personnels des victimes.
Dans cette version de Windows L'agent, le MSI de Teramind nomme par défaut le binaire de l'agent dwm.exe et l'installe sous un ProgramData\{GUID} Ce comportement est documenté par le fournisseur et peut être modifié à l'aide du répertoire. TMAGENTEXE Paramètre d'installation.
Lors de l'installation, le logiciel s'assemble par étapes. Plusieurs composants de Teramind sont décompressés dans des répertoires temporaires. Ces fichiers intermédiaires ne sont pas signés individuellement, ce qui peut parfois déclencher des alertes de sécurité lors de l'analyse. La chaîne d'installation vérifie d'abord si Teramind est déjà présent sur la machine, puis collecte le nom de l'ordinateur, le compte utilisateur actuel, la langue du clavier et les paramètres régionaux du système. Ces informations sont nécessaires à Teramind pour identifier l'appareil et commencer à transmettre son activité à la personne qui l'a déployé.
L'agent est configuré pour communiquer avec une instance de serveur Teramind distante, conformément aux déploiements de surveillance d'entreprise.
Conçu pour tromper les outils qui le détecteraient
L'un des aspects les plus délibérés de ce programme d'installation est sa capacité à échapper à toute analyse. Les chercheurs en sécurité examinent les logiciels suspects dans des environnements « sandbox » contrôlés (des machines virtuelles isolées où le logiciel peut s'exécuter en toute sécurité sous surveillance). Ce programme d'installation est conçu pour détecter précisément ce type de situation et adapter son comportement.
Les indicateurs d'analyse d'exécution indiquent la présence d'une logique de débogage et de détection de l'environnement (DETECT_DEBUG_ENVIRONMENTLe programme d'installation effectue des vérifications conformes à l'identification des environnements d'analyse ou de test et peut modifier son comportement dans ces conditions.
Une fois l'installation terminée, le programme d'installation supprime ses fichiers temporaires et ses dossiers de transit. Ainsi, lorsqu'une personne vérifie la machine, il est possible que toute trace visible du programme d'installation ait déjà disparu. L'agent de surveillance, quant à lui, continue de s'exécuter en arrière-plan.
Qu'est-ce qui rend cette campagne de cybercriminels particulièrement dangereuse ?
Teramind est un éditeur de logiciels légitime dont l'objectif est de surveiller l'activité de ses employés sur les appareils professionnels. Les entreprises paient pour ce logiciel qui enregistre chaque frappe au clavier, prend des captures d'écran à intervalles réguliers, consigne les sites web visités et les applications ouvertes, capture le contenu du presse-papiers et suit l'activité liée aux courriels et aux fichiers.
Dans un contexte professionnel – où les employés sont informés et où des politiques sont en place – cela est légal. Mais ici, des cybercriminels détournent l'outil Teramind et installent secrètement le logiciel sur des ordinateurs personnels sans autorisation.
Les attaquants n'ont pas créé de logiciel malveillant personnalisé. Ils ont déployé un produit commercial développé par des professionnels, conçu pour fonctionner de manière fiable et persister même après redémarrage. Cela le rend plus résistant que de nombreuses arnaques classiques.
Comme les fichiers appartiennent à des logiciels légitimes, ils ne contiennent aucun code malveillant détectable par les antivirus classiques. Le contexte est donc primordial. Les escrocs détournent ici le logiciel de surveillance légitime de Teramind en l'installant sans consentement sur l'appareil personnel de la victime, à son insu.
Que faire si vous avez peut-être été affecté
Si vous avez visité uswebzoomus[.]com/zoom/ et qu'un fichier portant le nom ci-dessus a été téléchargé :
Ne l'ouvrez pas.
Si vous l'avez déjà exécuté, considérez votre appareil comme compromis.
Vérifiez le dossier d'installation :
- Ouvrir l'explorateur de fichiers .
- Naviguer vers
C:\ProgramData. - Recherchez un dossier nommé
{4CEC2908-5CE4-48F0-A717-8FC833D8017A}.
Le dossier ProgramData est masqué par défaut. Dans l'Explorateur de fichiers , sélectionnez Affichage et activez « Éléments masqués ».
Vérifiez si le service est en cours d'exécution :
- Ouvrez l'invite de commandes en tant qu'administrateur.
- Type : requête sc tsvchst
- Appuyez sur Entrée .
Si cela s'affiche STATE: 4 RUNNINGL'agent est actif. Si le service n'existe pas, c'est qu'il n'a pas été installé avec la configuration par défaut.
Changez les mots de passe de vos comptes importants (courriel, banque et travail) depuis un appareil différent et propre.
Si cela s'est produit sur un ordinateur professionnel, contactez immédiatement votre équipe informatique ou de sécurité.
Pour éviter des attaques similaires à l'avenir :
- Ouvrez Zoom directement depuis l'application sur votre appareil.
- Saisissez vous-même zoom.us dans votre navigateur au lieu de cliquer sur des liens inattendus.
- Soyez prudent avec les liens de réunion auxquels vous ne vous attendiez pas spécifiquement.
Réflexions finales
On observe une tendance discrète mais croissante : des attaquants détournent et utilisent à mauvais escient des logiciels commerciaux légitimes. Des outils comme Teramind s’installent sur une machine et échappent à la détection des antivirus traditionnels car ils sont légitimes et crédibles. Or, c’est précisément cette crédibilité qui les rend utiles aux personnes mal intentionnées qui les déploient sans autorisation.
Cette campagne de cybercriminalité ne repose pas sur une sophistication technique particulière. Aucune nouvelle technique de piratage n'a été utilisée. L'attaquant a créé une fausse page Zoom convaincante, a programmé un téléchargement automatique avant même que le visiteur n'ait de raison de se méfier, et a utilisé une fausse page du Microsoft Store pour justifier l'opération. L'installation, du clic à l'installation, prend moins de trente secondes. Une personne attendant une invitation Zoom et voyant ce qui ressemble à une installation Microsoft en cours pourrait facilement passer son chemin sans se douter de rien.
Zoom est fréquemment usurpé car les liens de réunion sont reçus par courriel, SMS, Slack et invitations de calendrier, et les utilisateurs cliquent trop vite. Prendre cinq secondes pour vérifier qu'un lien mène bien à zoom.us est une habitude simple qui peut éviter un problème grave.
Indicateurs de compromission (IOC)
Hachages de fichiers (SHA-256)
644ef9f5eea1d6a2bc39a62627ee3c7114a14e7050bafab8a76b9aa8069425fa
Domaines
uswebzoomus[.]com
ID d'instance Teramind
941afee582cc71135202939296679e229dd7cced