Un imitateur convaincant de l'antivirus populaire Huorong Security a été utilisé pour diffuser ValleyRAT, un cheval de Troie d'accès à distance (RAT) sophistiqué construit sur le framework Winos4.0, auprès d'utilisateurs qui pensaient améliorer leur sécurité.
La campagne, attribuée au groupe APT Silver Fox (un groupe de menaces sinophone connu pour distribuer des versions trojanisées de logiciels chinois populaires), utilise un domaine typosquatté pour diffuser un installateur NSIS trojanisé qui déploie une porte dérobée complète dotée de capacités avancées de furtivité et d'injection en mode utilisateur.
Un faux site conçu pour piéger les utilisateurs soucieux de leur sécurité
Huorong Security (connu en chinois sous le nom de 火绒) est un produit antivirus gratuit développé par Beijing Huorong Network Technology Co., Ltd., et largement utilisé en Chine continentale.
Les pirates ont enregistré huoronga[.]com (notez le « a » supplémentaire à la fin) comme une imitation quasi parfaite du site légitime huorong.cn. Cette technique de typosquatting piège les utilisateurs qui saisissent mal l'adresse ou y accèdent via des liens d'empoisonnement de moteurs de recherche ou d'hameçonnage. Le faux site est si convaincant que la plupart des visiteurs n'ont aucune raison apparente de se douter de quelque chose.
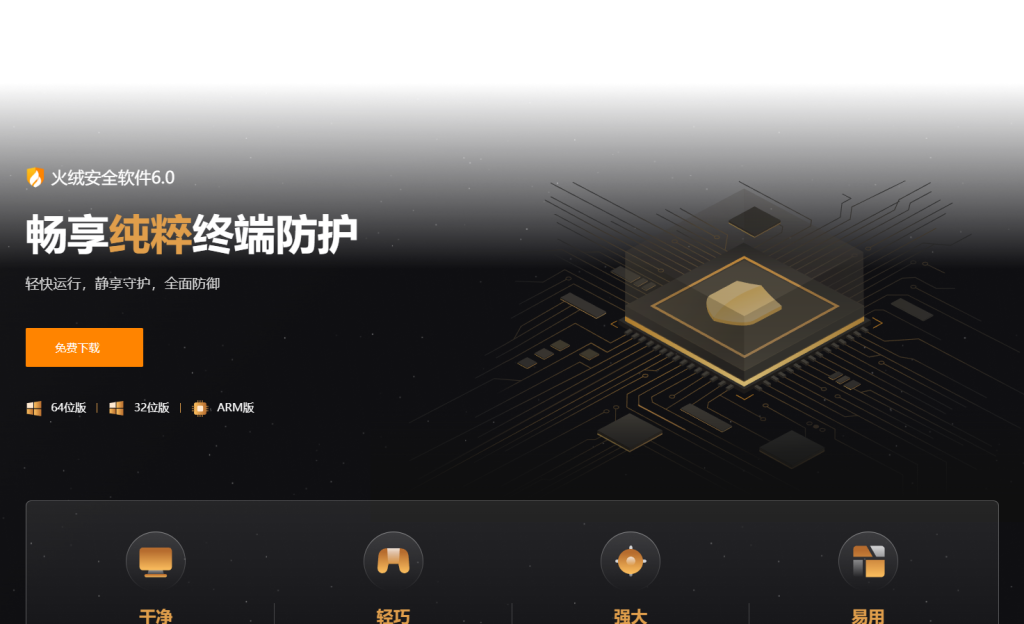
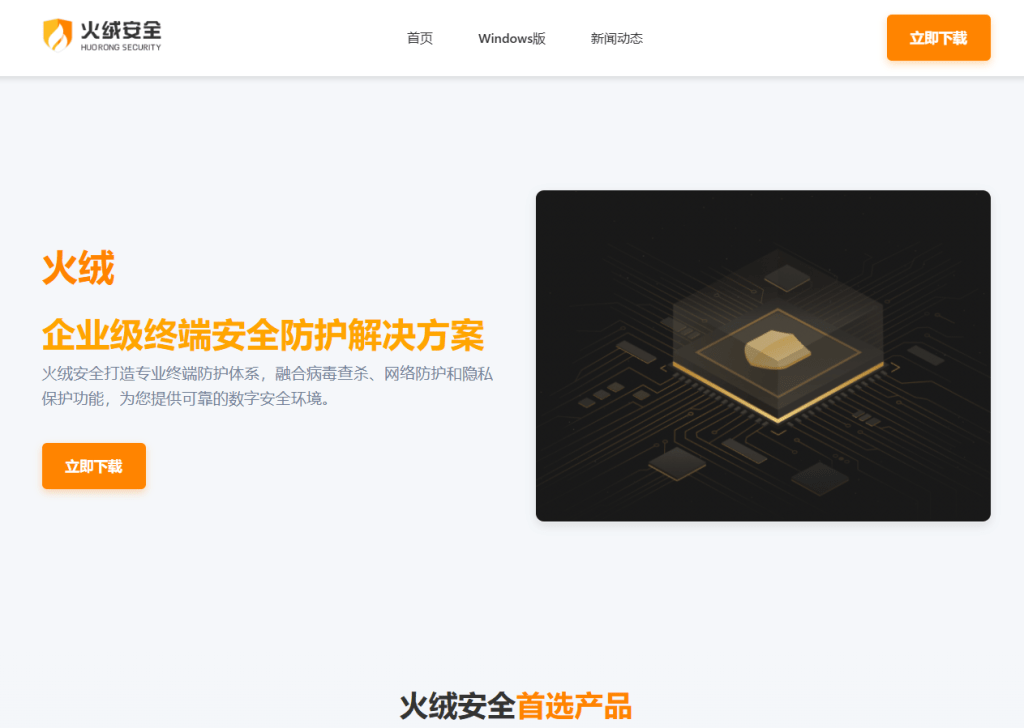
Lorsqu'un visiteur clique sur le bouton de téléchargement, la requête est discrètement acheminée via un domaine intermédiaire (hndqiuebgibuiwqdhr[.]cyou) avant que le fichier ne soit servi depuis le stockage Cloudflare R2, un service cloud légitime choisi pour sa fiabilité et sa disponibilité. Le fichier est nommé BR火绒445[.]zip, utilisant le nom chinois de Huorong afin de préserver le secret jusqu'à son exécution.
Que se passe-t-il après avoir cliqué sur télécharger ?
L'archive ZIP contient un programme d'installation NSIS (Nullsoft Scriptable Install System) piégé par un cheval de Troie. NSIS est un framework open source légitime utilisé par de nombreuses applications. Son utilisation ici est délibérée : un exécutable généré par NSIS est moins suspect qu'un programme d'installation personnalisé, et l'installation se déroule sans problème.
Lors de son exécution, le programme d'installation dépose un raccourci sur le bureau nommé 火绒.lnk (Huorong.lnk), renforçant l'illusion que l'antivirus a été installé avec succès.
Parallèlement, il extrait un ensemble de fichiers dans le répertoire temporaire de l'utilisateur. La plupart sont des bibliothèques de support authentiques ou des exécutables leurres destinés à imiter une véritable installation, notamment des copies de DLL multimédias FFmpeg, un fichier se faisant passer pour un outil de réparation .NET et un autre imitant un utilitaire de diagnostic Huorong.
Les composants malveillants comprennent :
- WavesSvc64.exe : le chargeur principal, déguisé en processus de service audio Waves
- DuiLib_u.dll : une bibliothèque DirectUI détournée utilisée pour le chargement latéral de DLL
- box.ini : un fichier chiffré contenant du shellcode
Comment Windows est piégé et amené à charger un logiciel malveillant
La technique principale est le chargement latéral de DLL, une technique utilisée par les attaquants pour tromper les systèmes. Windows en chargeant un fichier malveillant au lieu d'un fichier légitime.
WavesSvc64.exe semble légitime — son chemin PDB fait référence à un répertoire de code d'application de jeu — donc Windows le charge sans problème. Lorsqu'il s'exécute, Windows Le fichier DuiLib_u.dll est automatiquement chargé. Cette DLL a été remplacée par une version malveillante qui lit le shellcode chiffré du fichier box.ini, le déchiffre et l'exécute directement en mémoire.
Plutôt que de déposer un unique exécutable monolithique contenant une porte dérobée, la chaîne aboutit à l'exécution d'un shellcode en mémoire, chargé à partir de fichiers déposés sur le disque (par exemple, box.ini) via le chargement latéral de DLL. Cette chaîne, basée sur un shellcode, est conforme au modèle de chargeur Catena documenté par Rapid7, où des exécutables signés ou d'apparence légitime intègrent du code d'attaque dans des fichiers de configuration .ini et utilisent l'injection par réflexion pour l'exécuter, tout en laissant une empreinte numérique minimale.
Comment la porte dérobée devient permanente
L'analyse comportementale révèle une chaîne d'infection méthodique :
1. Exclusions du défenseur
Le logiciels malveillants lance PowerShell avec un niveau d'intégrité élevé et donne les instructions suivantes : Windows Defender ignorera son répertoire de persistance (AppData\Roaming\trvePath) et son processus principal (WavesSvc64.exe). Une fois ces commandes exécutées, Windows Defender est moins susceptible d'analyser le chemin/processus choisi par le logiciel malveillant, ce qui réduit considérablement la détection native.
2. Persévérance
Il crée une tâche planifiée nommée Batteries (observée comme C:\Windows\Tasks\Batteries.job). À chaque démarrage suivant, la tâche se lance WavesSvc64.exe /run à partir du répertoire de persistance, réapplique les exclusions Defender et se reconnecte à la commande et au contrôle (C2).
3. Actualisation du fichier
Pour échapper à la détection par signature, le logiciel malveillant supprime et réécrit les fichiers WavesSvc64.exe, DuiLib_u.dll, libexpat.dll, box.ini et vcruntime140.dll. La suppression de ces fichiers à elle seule ne permet pas toujours d'éliminer complètement l'infection, car le logiciel malveillant est capable de réécrire des composants essentiels pendant son exécution.
4. Stockage du registre
Les données de configuration, y compris le domaine C2 encodé yandibaiji0203.com, sont écrites dans HKCU\SOFTWARE\IpDates_infoUne clé secondaire à HKCU\Console\0\451b464b7a6c2ced348c1866b59c362e stocke des données binaires chiffrées probablement utilisées pour la configuration de logiciels malveillants ou la préparation de charges utiles.
Comment cela évite la détection
Outre la désactivation de Defender, ValleyRAT prend des mesures pour éviter la détection et l'analyse.
Il vérifie la présence de débogueurs et d'outils d'analyse forensique en analysant les titres de fenêtres caractéristiques. Il examine la version du BIOS, les cartes graphiques et les clés de registre VirtualBox afin de détecter les machines virtuelles (environnements isolés utilisés par les chercheurs pour analyser les logiciels malveillants en toute sécurité). Il vérifie également la mémoire et la capacité disque disponibles, ainsi que les paramètres régionaux et linguistiques, probablement par géorepérage afin de confirmer son exécution sur un système en langue chinoise avant son déploiement complet.
Communications de commandement et de contrôle
Le stager Winos4.0 se connecte à son serveur C2 à l'adresse 161.248.87.250 via le port TCP 443. L'utilisation du TCP 443 assure un camouflage au niveau du port ; cependant, l'inspection a révélé un protocole binaire personnalisé plutôt que le HTTPS standard chiffré TLS.
Les systèmes de détection d'intrusion réseau ont déclenché des alertes de gravité critique pour les messages de connexion et de réponse du serveur Winos4.0 CnC, et une alerte de gravité élevée pour l'initialisation de ProcessKiller C2.
Du trafic C2 a été observé en provenance de rundll32.exe, which executed with the command line “rundll32.exe”—lacking the typical <DLL>,<Export> argument structure. In environments with command-line and parent-child process monitoring, this execution pattern is a high-confidence anomaly. Sandbox analysis extracted multiple WinosStager plugin DLLs from the rundll32 process, confirming the modular architecture that makes ValleyRAT particularly dangerous: capabilities are not bundled in a single monolithic binary but downloaded on demand.
Le composant ProcessKiller est particulièrement préoccupant. Les données de télémétrie réseau indiquent l'initialisation du serveur de commande et de contrôle ProcessKiller, ce qui correspond à un module précédemment associé à la désactivation de logiciels de sécurité. Les précédentes campagnes ValleyRAT/Winos4.0 ont ciblé des produits de sécurité de Qihoo 360, Huorong, Tencent et Kingsof, ce qui suggère la possibilité de désactiver des logiciels de sécurité, y compris le produit usurpé comme appât.
Capacités post-compromis
En résumé, une fois installé, le logiciel malveillant permet aux attaquants de surveiller la victime, de voler des informations sensibles et de contrôler le système à distance. L'analyse en environnement isolé a confirmé les comportements suivants une fois le logiciel malveillant installé :
- Enregistrement des frappes au clavier via un hook clavier système installé via SetWindowsHookExW dans le processus rundll32, capturant chaque frappe.
- Injection de processus : WavesSvc64.exe crée des processus suspendus et écrit dans la mémoire d’autres processus pour une exécution de code furtive.
- Accès aux identifiants : le logiciel malveillant lit les clés de registre liées aux identifiants et modifie les fichiers de cookies du navigateur.
- Reconnaissance du système : requêtes sur le nom d’hôte, le nom d’utilisateur, la disposition du clavier, les paramètres régionaux, les processus en cours d’exécution et les disques physiques.
- Des régions de mémoire RWX ont été créées à l'intérieur de rundll32.exe, conformément à l'exécution en mémoire, réduisant ainsi la dépendance à l'égard d'exécutables de charge utile supplémentaires déposés.
- Auto-nettoyage : supprime ses propres fichiers exécutés et effectue la suppression de 10 fichiers supplémentaires ou plus afin d’entraver la récupération forensique.
- Le logiciel malveillant crée des mutex incluant la chaîne datée 2026. 2. 5 et le chemin C:\ProgramData\DisplaySessionContainers.log, et écrit un fichier journal à cet emplacement.
Qui est à l'origine de cette campagne ?
Cette campagne correspond au mode opératoire habituel de Silver Fox. Le groupe a régulièrement utilisé des installateurs piégés de logiciels chinois largement utilisés et largement répandus pour diffuser ValleyRAT et le framework Winos 4.0. Parmi les leurres utilisés précédemment figuraient le navigateur QQ, LetsVPN et des applications de jeux.
L'usurpation d'identité d'un produit de sécurité aggrave la situation. Les victimes ne sont pas de simples utilisateurs occasionnels ; elles recherchent activement une protection.
Le ciblage reste cohérent. Les noms de fichiers en chinois, l'appât Huorong et les vérifications de localisation intégrées indiquent tous une campagne à vocation géographique.
Cependant, la fuite publique du générateur de ValleyRAT sur GitHub en mars 2025 a considérablement abaissé les barrières à l'entrée. Les chercheurs ont identifié environ 6 000 échantillons associés entre novembre 2024 et novembre 2025, dont 85 % sont apparus au cours de la seconde moitié de cette période. Cette augmentation suggère que l'outil se propage au-delà d'un seul opérateur.
Comment rester en sécurité
Cette campagne illustre la facilité avec laquelle la confiance peut être exploitée. Les attaquants n'avaient pas besoin d'exploiter une faille zero-day. Un site web convaincant, un programme d'installation réaliste et la certitude que de nombreuses personnes recherchent un produit et cliquent sur le premier résultat leur suffisent.
Lorsque l'appât est un produit de sécurité, la tromperie est encore plus efficace.
Voici ce qu'il faut vérifier :
- Vérifiez la source des téléchargements. Le site officiel de Huorong Security est huorong.cn. Vérifiez toujours l'adresse du domaine avant de télécharger un logiciel de sécurité : un seul caractère supplémentaire peut vous rediriger vers un site malveillant.
- Surveillez les exclusions Windows Defender. Toute commande Add-MpPreference que vous n'avez pas lancée est un signe évident de compromission. Vérifiez régulièrement les exclusions.
- Recherche d'artefacts persistantsRecherchez les points de terminaison d'une tâche planifiée ou d'un travail nommé Batteries (artefact observé comme
C:\Windows\Tasks\Batteries.job), le%APPDATA%\trvePath\répertoire et clé de registreHKCU\SOFTWARE\IpDates_info. - Bloquez les connexions sortantes vers 161.248.87.250 au niveau du pare-feu et déployez des règles IDS pour les signatures C2 Winos4.0 (ET SID 2052875, 2059975 et 2052262).
- Alerte concernant des anomalies de processus.
Rundll32.exeL'absence d'un argument DLL légitime et la présence de WavesSvc64.exe en dehors d'une installation Waves Audio authentique sont des indicateurs très fiables.
Malwarebytes Détecte et bloque les variantes connues de ValleyRAT et son infrastructure associée.
Indicateurs de compromission (IOC)
Infrastructure
- Faux sites web :
huoronga[.]comhuorongcn[.]comhuorongh[.]comhuorongpc[.]comhuorongs[.]com
- Domaine de redirection :
hndqiuebgibuiwqdhr[.]cyou - Hôte de la charge utile :
pub-b7ce0512b9744e2db68f993e355a03f9.r2[.]dev - Adresse IP C2 :
161.248.87[.]250(TCP 443, protocole binaire personnalisé) - Domaine C2 encodé :
yandibaiji0203[.]com
Hachages de fichiers (SHA-256)
72889737c11c36e3ecd77bf6023ec6f2e31aecbc441d0bdf312c5762d073b1f4(Programme d'installation NSIS)db8cbf938da72be4d1a774836b2b5eb107c6b54defe0ae631ddc43de0bda8a7e(WavesSvc64.exe)d0ac4eb544bc848c6eed4ef4617b13f9ef259054fe9e35d9df02267d5a1c26b2(DuiLib_u.dll)07aaaa2d3f2e52849906ec0073b61e451e0025ef2523dafbd6ae85ddfa587b4d(WinosStager DLL n° 1)66e324ea04c4abbad6db4f638b07e2e560613e481ff588e0148e33e23a5052a9(WinosStager DLL n° 2)47df12b0b01ddca9eb116127bf84f63eb31e80cec33e4e6042dff1447de8f45f(WinosStager DLL n° 3)
Indicateurs basés sur l'hôte
- Tâche planifiée nommée
BatteriesàC:\Windows\Tasks\Batteries.job - Répertoire de persistance :
%APPDATA%\trvePath\ - Clé de registre :
HKCU\SOFTWARE\IpDates_info - Clé de registre :
HKCU\Console\0\451b464b7a6c2ced348c1866b59c362e - Fichier journal :
C:\ProgramData\DisplaySessionContainers.log - Processus :
WavesSvc64.exe,rundll32.exe(sans argument DLL)
MITRE ATT&CK
T1189— Compromission par accès direct (Accès initial)T1059.001— PowerShell (Exécution)T1053.005— Tâche planifiée (Persistance)T1562.001— Affaiblissement des défenses : désactivation ou modification des outils (évasion des défenses)T1574.002— Chargement latéral de DLL (Évasion des défenses)T1027— Fichiers ou informations obscurcis (techniques d'évasion de la défense)T1218.011— Rundll32 (Évasion de défense)T1555— Identifiants provenant de gestionnaires de mots de passe (accès aux identifiants)T1082— Découverte des informations système (Découverte)T1057— Découverte des processus (Découverte)T1056.001— Enregistrement des frappes au clavier (Collection)T1071— Protocole de couche application (commande et contrôle)T1070.004— Suppression de l'indicateur : Suppression de fichier (Évasion des défenses)
Quelque chose vous semble étrange ? Vérifiez avant de cliquer.
Malwarebytes Scam Guard vous aide à analyser instantanément les liens, les textes et les captures d'écran suspects.
Disponible avec Malwarebytes Premium Security pour tous vos appareils, et dans l' application Malwarebytes pour iOS et Android .