Dans le cadre de notre enquête sur une campagne d'hameçonnage ciblant le monde de l'emploi, nous avons découvert plusieurs URL suspectes qui ressemblaient toutes à ceci :
https://forms.google.ss-o[.]com/forms/d/e/{unique_id}/viewform?form=opportunitysec&promo=
Le sous-domaine forms.google.ss-o[.]com Il s'agit d'une tentative manifeste d'usurper l'identité du site légitime forms.google.com. L'ajout de « ss-o » vise probablement à faire croire à l'« authentification unique », une méthode d'authentification permettant aux utilisateurs de se connecter en toute sécurité à plusieurs applications ou sites web indépendants à l'aide d'un seul identifiant (nom d'utilisateur et mot de passe).
Malheureusement, lorsque nous avons tenté d'accéder aux URL, nous avons été redirigés vers le site de recherche Google local. Il s'agit d'une technique courante d'hameçonnage visant à empêcher les victimes de partager leurs liens personnalisés avec des chercheurs ou de les soumettre à une analyse en ligne.
Après quelques recherches, nous avons trouvé un fichier appelé generation_form.php sur le même domaine, que nous pensons être celui utilisé par l'équipe de phishing pour créer ces liens. La page de destination de la campagne était : https://forms.google.ss-o[.]com/generation_form.php?form=opportunitysec
Le generation_form.php Ce script fait ce que son nom indique : il crée une URL personnalisée pour la personne qui clique sur ce lien.
Grâce à ces informations, nous avons pu vérifier de quoi il s'agissait. Notre lien personnalisé nous a conduits vers ce site web :
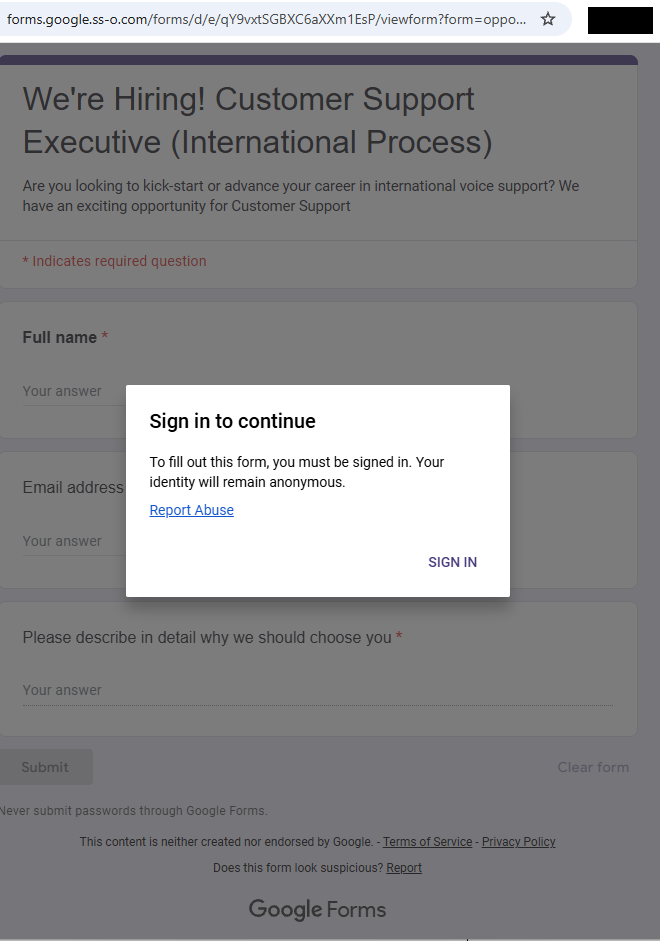
Le « formulaire » grisé derrière l’invite promet :
- Nous recrutons ! Chargé(e) de support client (Processus international)
- Vous cherchez à démarrer ou à faire progresser votre carrière…
- Les champs du formulaire : Nom complet, Adresse e-mail et un champ de texte intitulé « Veuillez décrire en détail pourquoi nous devrions vous choisir ».
- Boutons : « Soumettre » et « Effacer le formulaire ».
La page web imite à la perfection Google Forms, y compris les logos, les couleurs, un avertissement interdisant de « soumettre des mots de passe » et les liens légaux. En bas de page, on retrouve même la mention légale habituelle de Google Forms (« Ce contenu n'est ni créé ni approuvé par Google. ») pour plus d'authenticité.
Cliquer sur le bouton « Se connecter » nous a conduits à https://id-v4[.]com/generation.phpCe site web, qui a depuis été supprimé, était associé au domaine id-v4.com. Ce dernier a été utilisé dans plusieurs campagnes d'hameçonnage pendant près d'un an, notamment pour demander les identifiants de compte Google.
Compte tenu de l'angle « offre d'emploi », nous soupçonnons que les liens ont été diffusés par le biais d'e-mails ciblés ou LinkedIn messages.
Comment rester en sécurité
Les arnaques promettant des emplois à distance sont très courantes de nos jours. Voici quelques conseils pour vous protéger contre ce type d'attaques ciblées :
- Ne cliquez pas sur les liens contenus dans les offres d'emploi non sollicitées.
- Utilisez un gestionnaire de mots de passe, qui n'aurait pas rempli automatiquement votre nom d'utilisateur et votre mot de passe Google sur un faux site web.
- Utilisez une solution anti-malware à jour et en temps réel, dotée d'un composant de protection web.
Conseil de pro : Malwarebytes Scam Guard a identifié cette attaque comme une escroquerie rien qu’en regardant l’URL.
CIO
id-v4[.]com
forms.google.ss-o[.]com
Quelque chose vous semble étrange ? Vérifiez avant de cliquer.
Malwarebytes Scam Guard vous aide à analyser instantanément les liens, les textes et les captures d'écran suspects.
Disponible avec Malwarebytes Premium Security pour tous vos appareils, et dans l' application Malwarebytes pour iOS et Android .