Un site d'hameçonnage imitant le jeu par navigateur Pudgy World, récemment lancé, cible les utilisateurs de cryptomonnaies avec une technique qui va bien au-delà d'un logo convaincant et d'une palette de couleurs assortie.
Pudgy World est un jeu par navigateur gratuit basé sur la marque NFT Pudgy Penguins. Les joueurs explorent un monde virtuel, personnalisent leurs avatars de pingouins et accomplissent des quêtes. Certaines fonctionnalités sont toutefois liées à des objets numériques à collectionner et à des éléments du jeu stockés dans des portefeuilles de cryptomonnaie.
Cela signifie que le jeu officiel demande parfois aux joueurs de connecter un portefeuille crypto pour vérifier la propriété des objets ou débloquer des fonctionnalités supplémentaires. Le site frauduleux exploite cette étape : lorsqu'un visiteur sélectionne son portefeuille sur ce faux site, il affiche ce qui ressemble à l'écran de déverrouillage de ce portefeuille. Pour l'utilisateur, il est en tout point identique au véritable logiciel de portefeuille crypto auquel il fait déjà confiance.
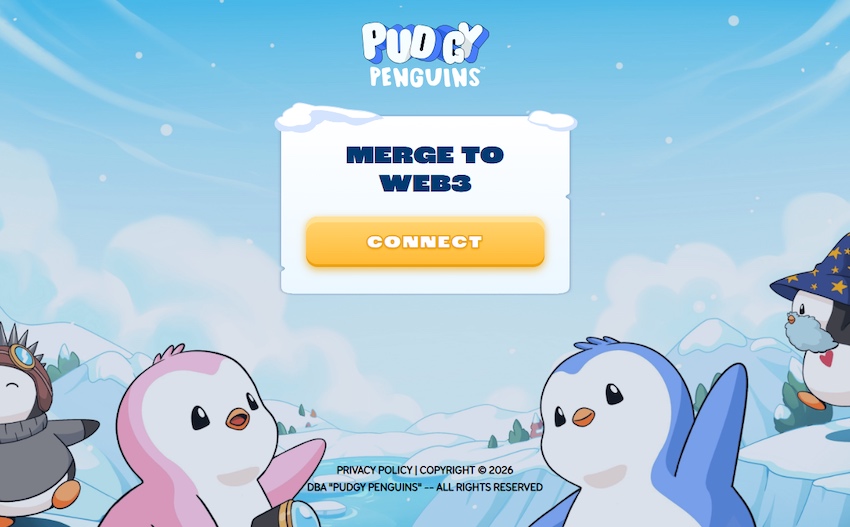
« Connectez votre portefeuille pour commencer »
La marque Pudgy Penguins a connu des mois extraordinaires. Le projet NFT de pingouins, relancé par son PDG Luca Netz après son acquisition en 2022, a progressivement bâti l'une des histoires de crossover les plus convaincantes du Web3 : des peluches physiques disponibles dans les rayons de Walmart et Target, un jeu mobile intitulé Pudgy Party qui a dépassé le million de téléchargements, et un jeu par navigateur appelé Pudgy World, lancé le 10 mars 2026 et qui a immédiatement suscité un engouement viral.
Le jeu officiel demande aux joueurs de connecter un portefeuille crypto pour commencer. Ce texte : « Connectez votre portefeuille pour commencer » apparaît désormais, mot pour mot, sur un site qui n’a rien à voir avec Pudgy Penguins.
Le domaine en question est pudgypengu-gamegifts[.]liveCe site n'est aucunement affilié à Igloo Inc., la société à l'origine de Pudgy Penguins. Il reproduit fidèlement les illustrations de fond glacées du jeu officiel, le logo de Pudgy Penguins et la palette de couleurs bleu et blanc caractéristique de la marque, de sorte qu'un utilisateur arrivant sur le site lors de la sortie d'un nouveau jeu n'aurait aucune raison de se méfier.
Onze portefeuilles, onze contrefaçons convaincantes
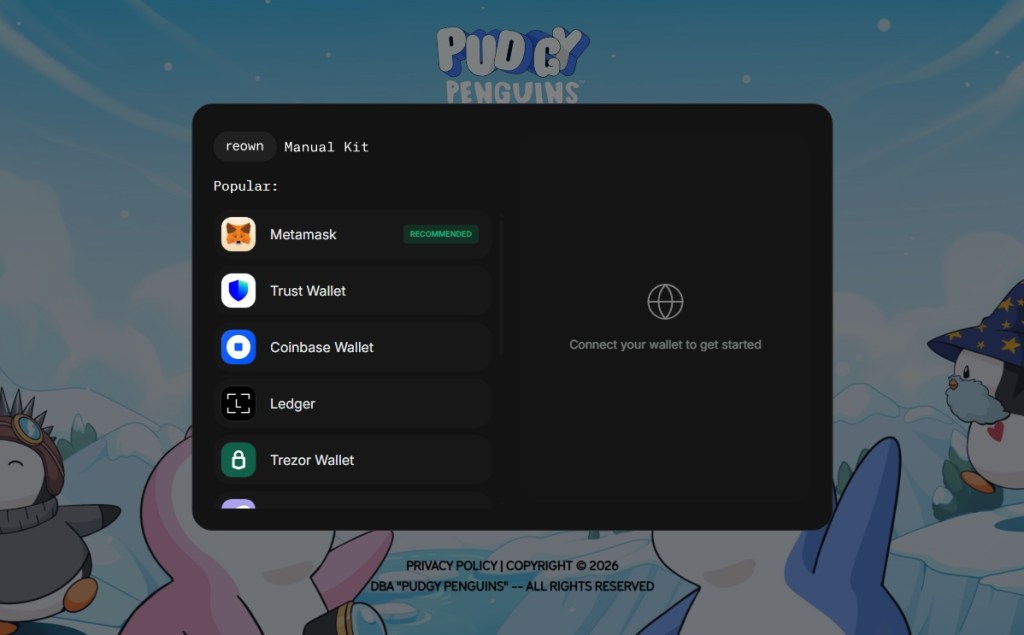
Cliquer sur le bouton CONNECTER ouvre une fenêtre contextuelle à thème sombre, conçue pour ressembler au kit de connexion Reown WalletConnect – la bibliothèque open source utilisée par le véritable site Pudgy World pour gérer les connexions aux portefeuilles. La fenêtre modale affiche même les onglets « reown » et « Manual Kit » en haut, comme le composant original.
Vous trouverez à l'intérieur une liste des portefeuilles compatibles :
MetaMask (marqué « RECOMMANDÉ »), Trust Wallet, Coinbase Wallet, Ledger, Trezor Wallet, Phantom Wallet, Rabby Wallet, OKX Wallet, Magic Eden, Solflare et Uniswap Wallet.
L'attaque devient techniquement intéressante à l'étape suivante.
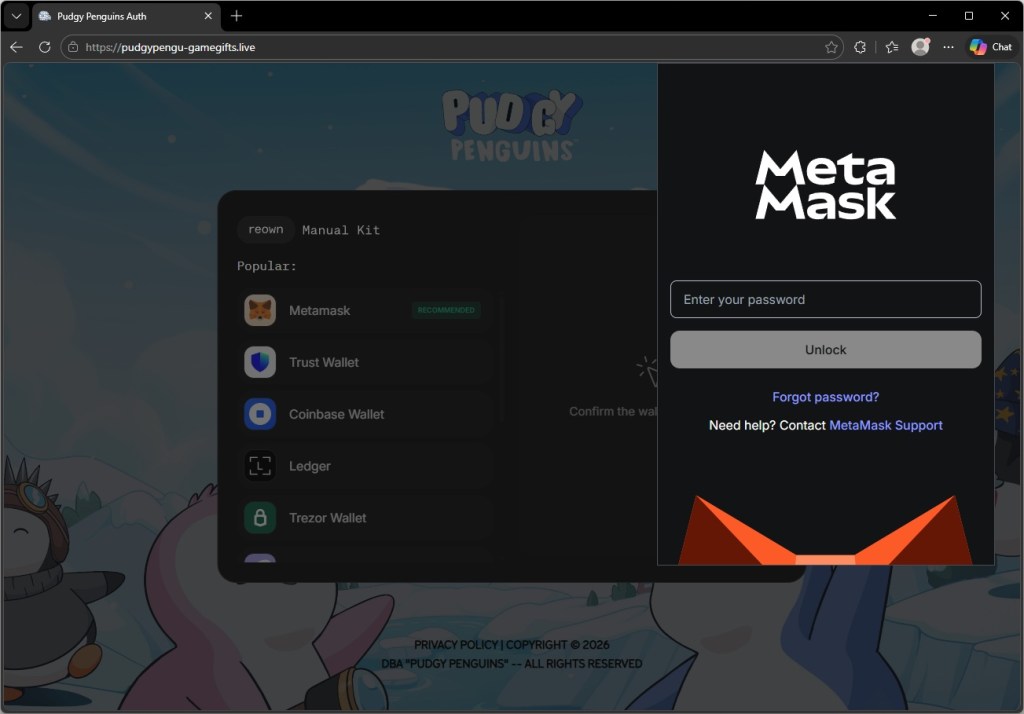
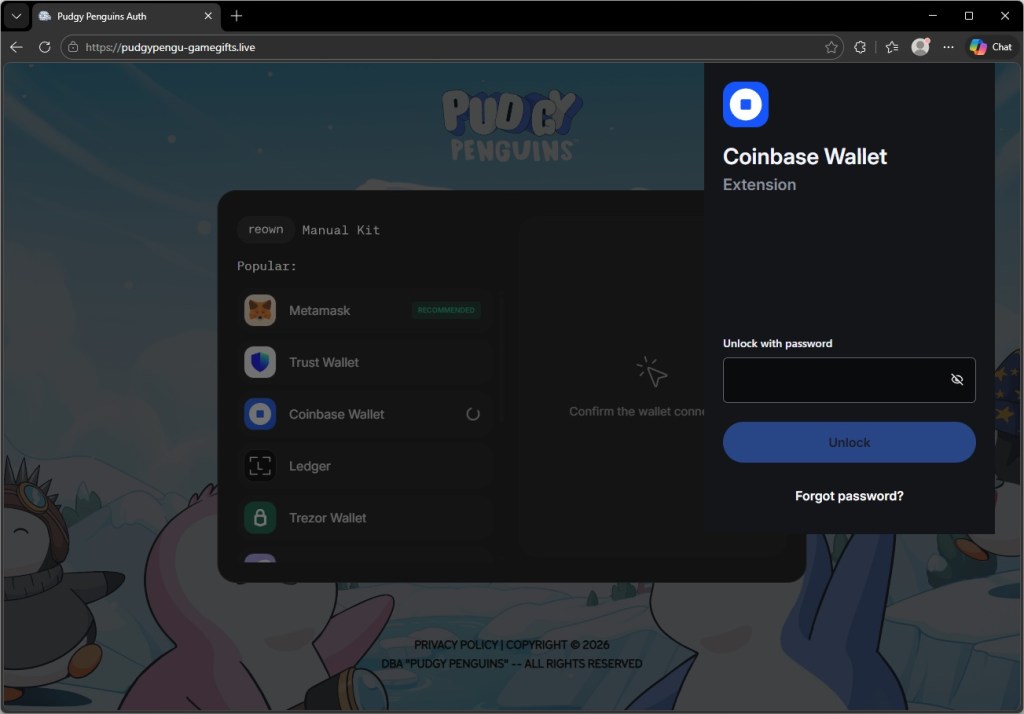
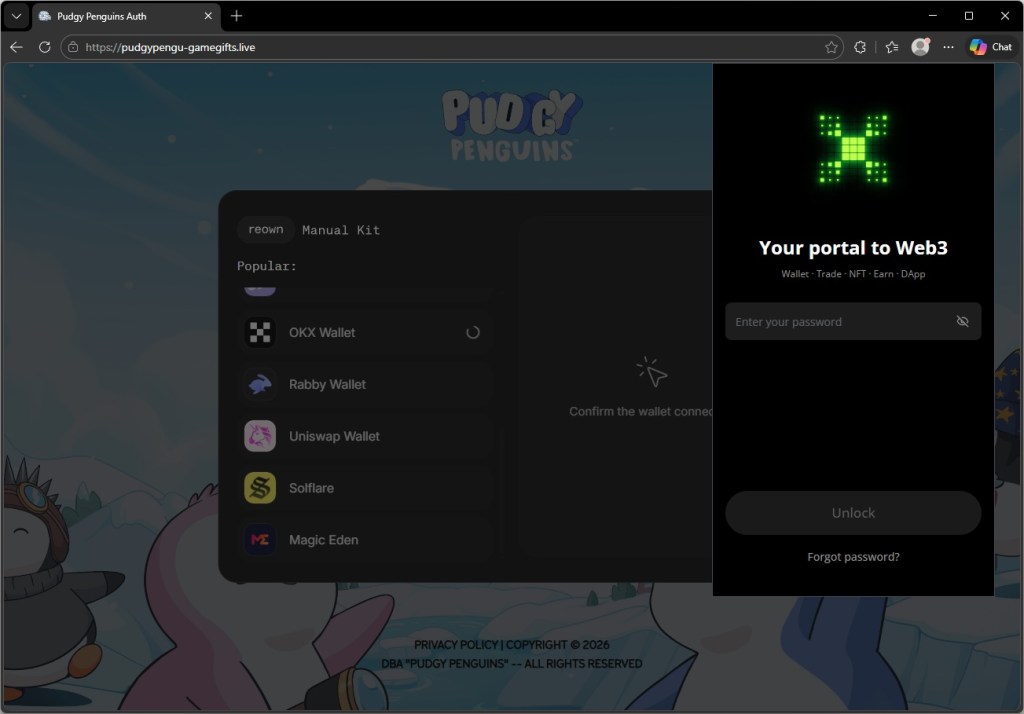
La sélection d'un portefeuille logiciel ne redirige pas l'utilisateur vers une autre page ni n'ouvre de site externe. À la place, une fenêtre contextuelle s'affiche, conçue pour ressembler à l'écran de déverrouillage de l'extension de navigateur du portefeuille. Cette fenêtre apparaît en bordure de la fenêtre du navigateur, à l'endroit précis où s'afficherait une véritable fenêtre contextuelle d'extension.
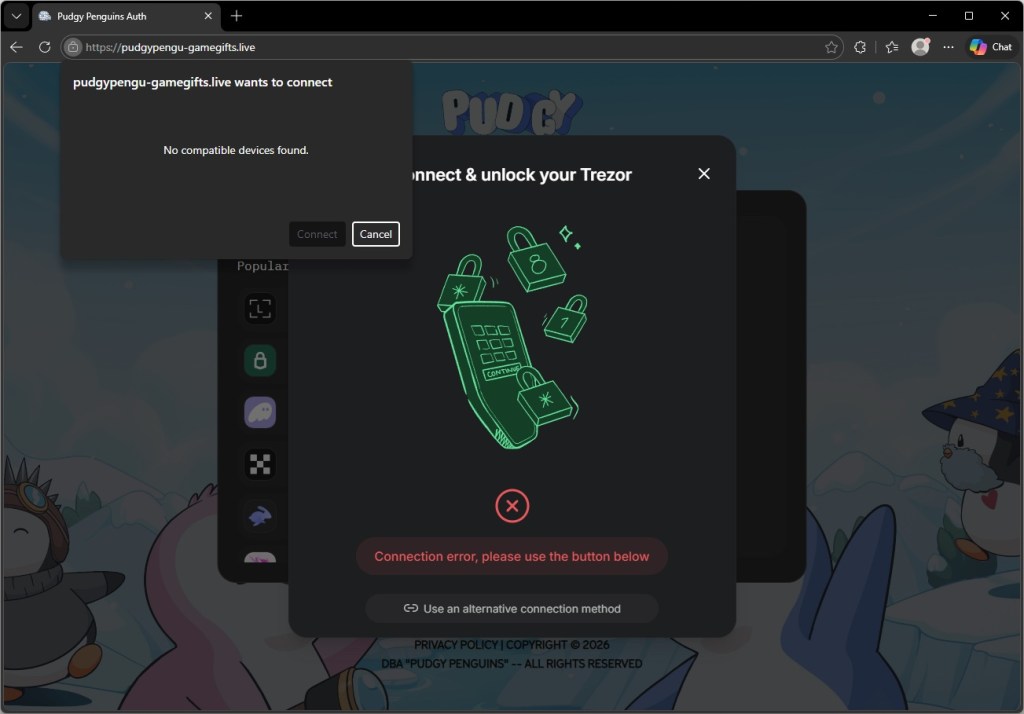
Le fonctionnement des portefeuilles matériels diffère. Sélectionner Trezor Wallet ouvre une boîte de dialogue centrale imitant l'interface de Trezor Connect, au lieu d'une fenêtre superposée dans un coin. Dans les deux cas, l'utilisateur croit consulter son propre logiciel installé, alors qu'il s'agit en réalité d'un élément de page web contrôlé par l'attaquant.
La contrefaçon se trouve exactement à l'endroit où se trouverait votre véritable extension.
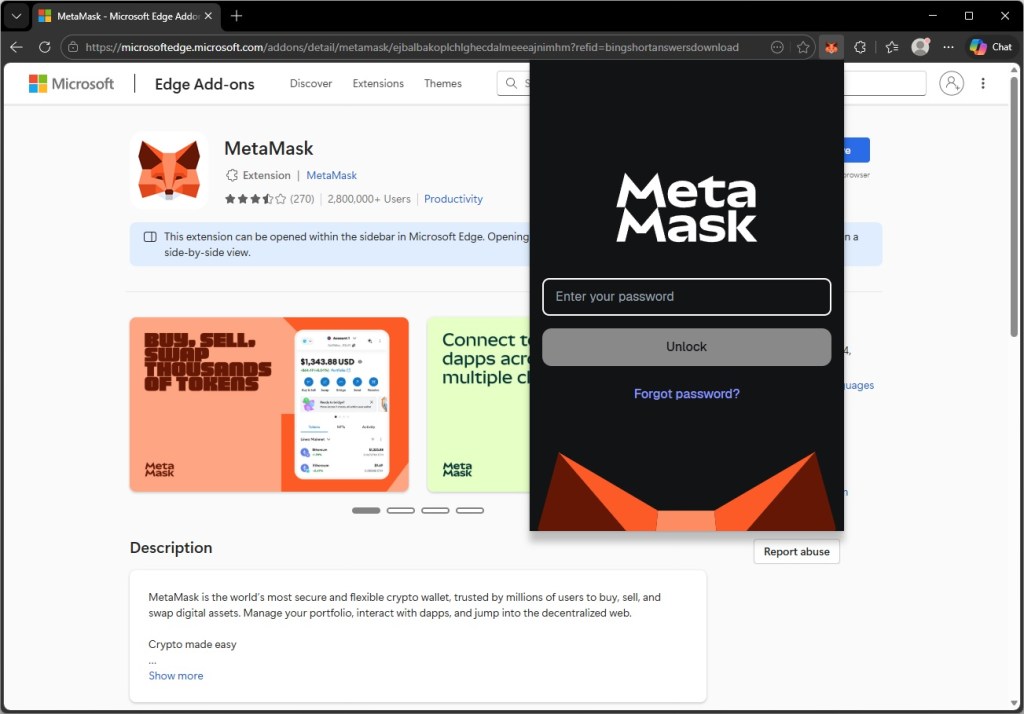
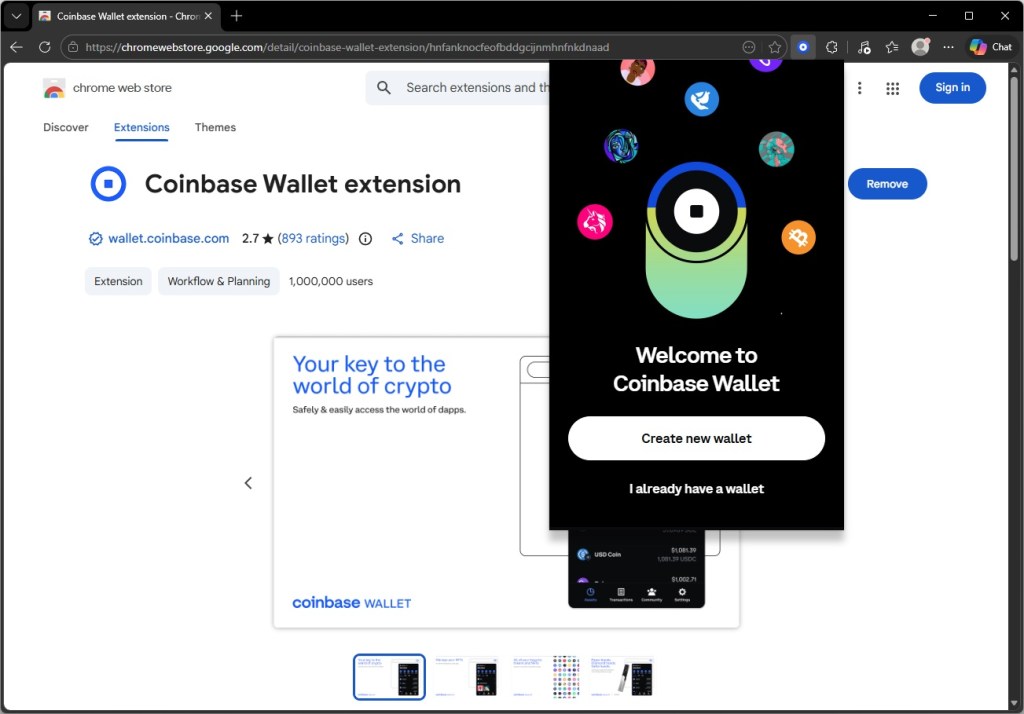
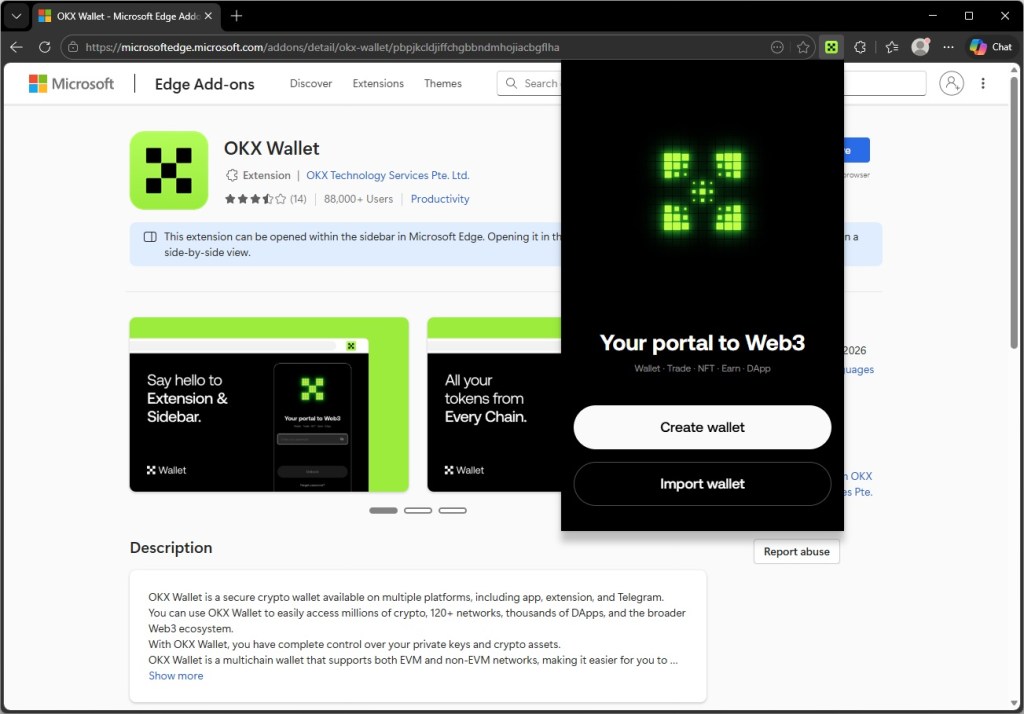
Pour chaque portefeuille d'extensions de navigateur figurant sur la liste, le site d'hameçonnage affiche un écran de déverrouillage conçu pour correspondre à l'identité visuelle de la véritable extension, avec le logo, les couleurs, la disposition des boutons et le texte corrects.
Les captures d'écran ci-dessous montrent les extensions contrefaites aux côtés des extensions authentiques. Les différences sont imperceptibles pour qui ne les recherche pas.
Les utilisateurs de portefeuilles matériels ne sont pas exemptés, et le ciblage de Trezor est particulièrement révélateur.
Les appareils Trezor appartiennent généralement à des personnes qui évoluent dans le monde des cryptomonnaies depuis suffisamment longtemps pour investir dans du matériel de sécurité dédié. Autrement dit, il s'agit probablement d'utilisateurs possédant des comptes de valeur élevée.
Sélectionner Trezor Wallet sur le site d'hameçonnage déclenche une boîte de dialogue imitant fidèlement l'interface du pont Trezor Connect. Simultanément, le navigateur affiche une invite d'autorisation USB native (boîte de dialogue du système d'exploitation, déclenchée par un appel à l'API WebUSB) indiquant « pudgypengu-gamegifts.live souhaite se connecter ».
Le message « Aucun périphérique compatible trouvé » s'affiche si aucun périphérique Trezor n'est branché, mais la séquence est conçue pour ressembler à une véritable connexion matérielle.
L'utilisateur qui branche son Trezor à ce stade et approuve l'autorisation USB a accordé au site d'hameçonnage l'accès au pont de l'appareil.
Pour ceux qui n'ont pas d'appareil sous la main, la boîte de dialogue propose une autre option : « Utiliser une autre méthode de connexion ». C'est probablement dans cette voie que les dégâts sont les plus importants. Un utilisateur qui ne parvient pas à faire fonctionner la connexion matérielle et qui se rabat sur une option manuelle risque de se voir demander de saisir sa phrase de récupération, la clé principale de son portefeuille, directement dans un champ contrôlé par l'attaquant.
La page qui fait le mort pour les chercheurs
La page d'hameçonnage est plus prudente qu'il n'y paraît au premier abord.
Le site intègre un chargeur JavaScript obfusqué, dont le contenu réel est compressé et caché derrière de multiples couches d'encodage, et qui effectue une série de vérifications avant toute action visible.
Tout d'abord, il vérifie si le navigateur est piloté par un outil automatisé du type de ceux utilisés par les chercheurs en sécurité et les environnements de test pour analyser en masse les pages suspectes. Si un tel outil est détecté, il s'arrête discrètement et la page apparaît normale.
Ensuite, il lit l'identifiant du matériel graphique pour déterminer s'il s'exécute à l'intérieur d'une machine virtuelle, qui est un autre environnement d'analyse courant.
Ce n'est qu'une fois la présence d'un utilisateur réel confirmée que le système demande une seconde charge utile, plus volumineuse, au serveur de l'attaquant. Cette charge utile contient le code permettant le vol d'identifiants.
Même cette requête comporte une protection. Si la réponse du serveur est inférieure à 500 Ko (un type de réponse factice qu'un fournisseur de sécurité pourrait envoyer à un domaine malveillant connu), le chargeur la rejette et ne fait rien.
Concrètement, les outils d'analyse automatisée sont susceptibles de considérer la page initiale comme inoffensive, car elle se comporte comme telle sur leur infrastructure. La fonctionnalité malveillante ne se charge que si le serveur de l'attaquant juge le visiteur dangereux.
Pourquoi cette campagne cible les joueurs en surpoids
Le timing semble délibéré. Pudgy World a été lancé le 10 mars 2026, et la campagne d'hameçonnage semble avoir été active à peu près au même moment. Les nouveaux joueurs qui découvrent le jeu pour la première fois suivent un parcours d'intégration Web3 inédit.
L'étape légitime « connectez votre portefeuille » sur le site officiel habitue les utilisateurs à ce comportement. Le site frauduleux exploite ensuite cette attente avant même que l'expérience ne puisse la remettre en question.
La diversité des portefeuilles ciblés est également significative. La campagne ne laisse quasiment aucune faille. Que la victime possède des actifs Ethereum, Solana ou multichaînes, une contrefaçon convaincante l'attend. Concevoir 11 interfaces utilisateur falsifiées spécifiques à chaque portefeuille représente un travail considérable. Cela suggère soit un acteur malveillant disposant de ressources importantes, soit, plus probablement, la réutilisation d'un kit de phishing commercial conçu précisément pour ce type d'attaque.
Que faire si vous avez peut-être été affecté
Les campagnes d'hameçonnage de cryptomonnaies s'appuient depuis longtemps sur de faux airdrops et de fausses pages MetaMask. Cette campagne se distingue par la précision avec laquelle elle imite l'écran de déverrouillage d'un portefeuille, en plaçant l'invite exactement là où une véritable fenêtre contextuelle d'extension apparaîtrait et en exploitant les réflexes des utilisateurs.
Cette attaque profite également du lancement de Pudgy World. À mesure que les produits Web3 gagnent en popularité, ils attirent les pirates informatiques qui ciblent les utilisateurs peu familiarisés avec la sécurité des portefeuilles électroniques.
Une règle demeure : un site web ne peut jamais afficher votre véritable écran de déverrouillage d'extension de navigateur.
- Si vous avez saisi votre mot de passe MetaMask, Coinbase Wallet ou tout autre portefeuille logiciel sur ce site, modifiez-le immédiatement en déverrouillant l'extension et en accédant aux Paramètres. Pensez à transférer vos actifs vers une nouvelle adresse de portefeuille dont la phrase de récupération n'a jamais été utilisée sur aucun site web.
- Si vous avez autorisé l'accès au périphérique USB pour Trezor, déconnectez votre appareil et consultez l'historique de connexion de Trezor Suite. Une connexion WebUSB seule ne révèle pas votre phrase de récupération, mais elle peut permettre à une page malveillante de communiquer avec le pont. Révoquez immédiatement cette autorisation dans les paramètres de votre navigateur.
- Ajoutez le site officiel de Pudgy Penguins (pudgypenguins.com) et l'URL officielle du jeu à vos favoris. Accédez-y directement depuis ces favoris, jamais depuis un lien Discord. Twitter , ou un message direct.
- Installez une extension de navigateur qui signale les domaines d'hameçonnage connus avant toute interaction. Malwarebytes Browser Guard bloquera ce domaine.
- N'oubliez pas cette règle : l'écran de déverrouillage de votre portefeuille s'affiche toujours dans la barre située tout en haut de la fenêtre, et non à l'intérieur de la page. Toute page affichant l'invite de mot de passe de votre portefeuille directement dans son contenu est un site d'hameçonnage.
Indicateurs de compromission (IOC)
Domaines
pudgypengu-gamegifts[.]live