Un site web frauduleux usurpant l'identité d'Avast trompe les utilisateurs francophones en leur demandant de divulguer l'intégralité de leurs informations de carte bancaire (numéro de carte, date d'expiration et code de sécurité à trois chiffres), sous prétexte de traiter un remboursement de 499,99 € qui ne leur a jamais été dû.
L'opération combine un « support » par chat en direct, un montant de transaction alarmant programmé en dur et une réplique convaincante de l'identité visuelle d'Avast pour créer un sentiment d'urgence et collecter des données de paiement à grande échelle.
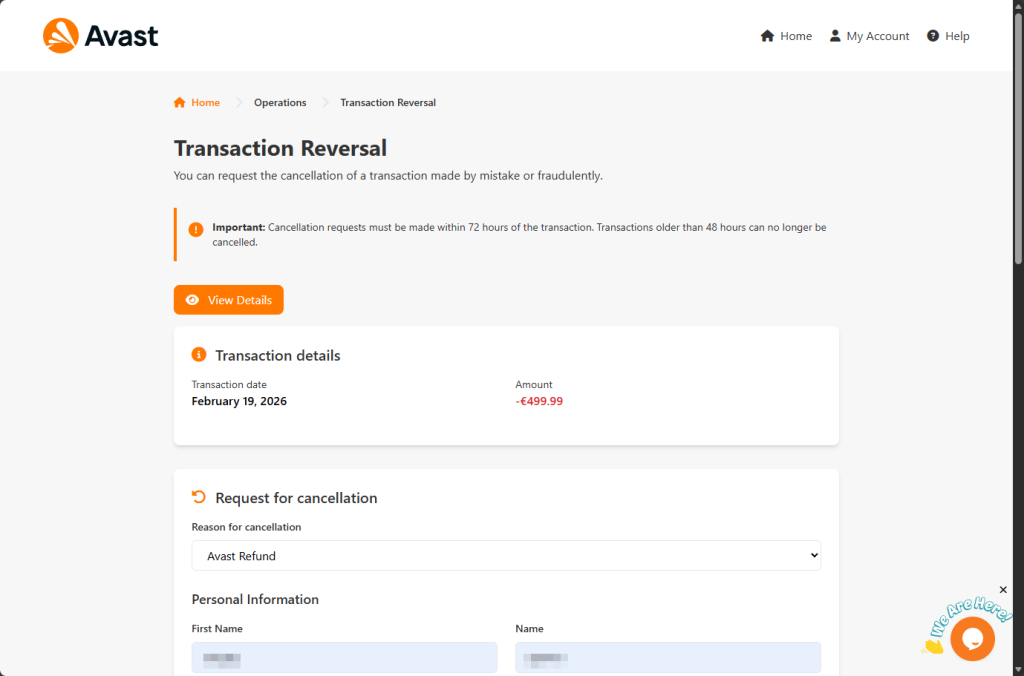
« Un montant de 499,99 € vous a été facturé aujourd'hui. »
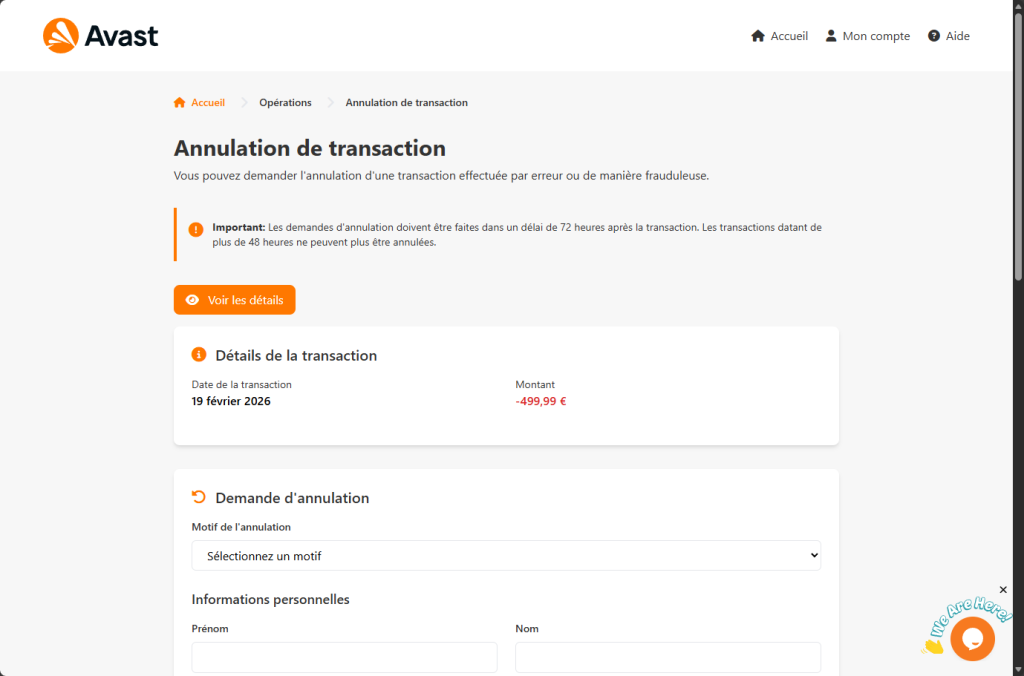
La page d'hameçonnage s'ouvre sur ce qui semble être un portail web Avast légitime. Le logo Avast est chargé directement depuis le réseau de diffusion de contenu d'Avast — un détail délibéré qui garantit un affichage parfait du bouclier orange et blanc et lui permet de passer un contrôle visuel rapide. L'en-tête de la page propose des liens vers « Accueil », « Mon compte » et « Aide », tous stylisés pour correspondre à l'interface authentique d'Avast.
Sous l'en-tête, un avertissement orange, couleur emblématique d'Avast, attire l'attention : les demandes d'annulation doivent être déposées dans les 72 heures, précise-t-il. Puis, dans la même phrase, un autre message avertit que les transactions de plus de 48 heures « ne peuvent plus être annulées ». Cette contradiction interne passe facilement inaperçue lorsque l'attention est focalisée sur l'affirmation principale juste en dessous.
Cette déclaration correspond à un enregistrement de transaction indiquant la date du jour et un débit de -499,99 €. La date n'est pas figée. Une simple ligne de JavaScript lit l'horloge système du visiteur et affiche la date actuelle sur la page au chargement. Ainsi, quelle que soit la date de connexion de la victime, un mardi de février ou un vendredi d'août, la transaction apparaît comme ayant eu lieu le matin même.
Le montant, en revanche, est fixe. Chaque visiteur voit exactement -499,99 €, une somme soigneusement choisie pour être suffisamment élevée afin d'inciter à une action immédiate, mais pas trop élevée pour ne pas nuire à la crédibilité d'un abonnement logiciel.
Aucune transaction réelle n'a eu lieu. Aucun compte Avast n'a été consulté. Ce numéro n'existe que pour donner l'impression au visiteur d'être victime d'une escroquerie.
Que demande le formulaire et où sont stockées les données ?
Le formulaire d'annulation ci-dessous demande le motif du remboursement (un menu déroulant propose « Remboursement Avast », « Transaction frauduleuse », « Transaction en double » et « Autre »), puis vos informations personnelles complètes : prénom, nom, adresse e-mail, numéro de téléphone, adresse postale, ville, région et code postal. Remplir cette section est présenté comme une simple vérification d'identité, nécessaire, semble-t-il, avant tout remboursement.
Une fois le formulaire soumis, une boîte de dialogue modale intitulée « Informations de carte » apparaît. La page demande le numéro de carte de crédit de la victime, sa date d'expiration et son code de sécurité CVV, soi-disant pour que le remboursement puisse être crédité sur le mode de paiement initial.
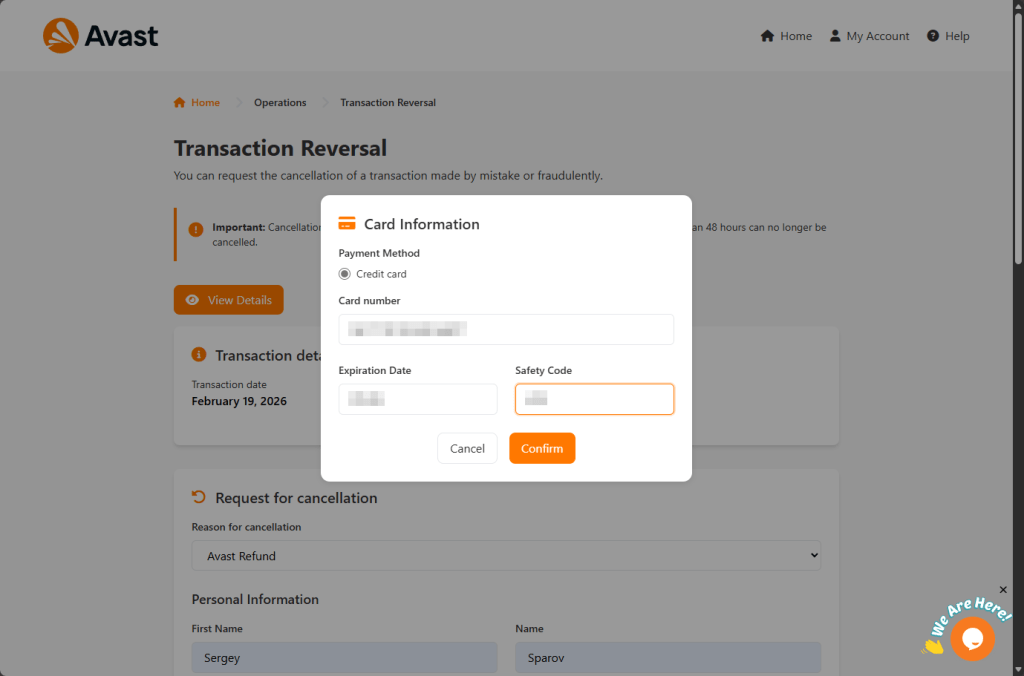
C'est le moment que toute l'opération préparait.
La page utilise même l'algorithme de Luhn (le contrôle mathématique utilisé par les banques pour vérifier les numéros de carte) afin de rejeter les numéros de test ou les fautes de frappe accidentelles avant leur soumission. Seuls les numéros de carte valides sont acceptés.
Lorsque l'utilisateur clique sur le bouton Confirmer, le navigateur envoie une requête POST à send.php, un fichier côté serveur qui reçoit l'intégralité des données sous forme d'objet JSON. Ces données contiennent tous les champs renseignés par la victime : nom, adresse, coordonnées, numéro de carte, date d'expiration et cryptogramme visuel (CVV).
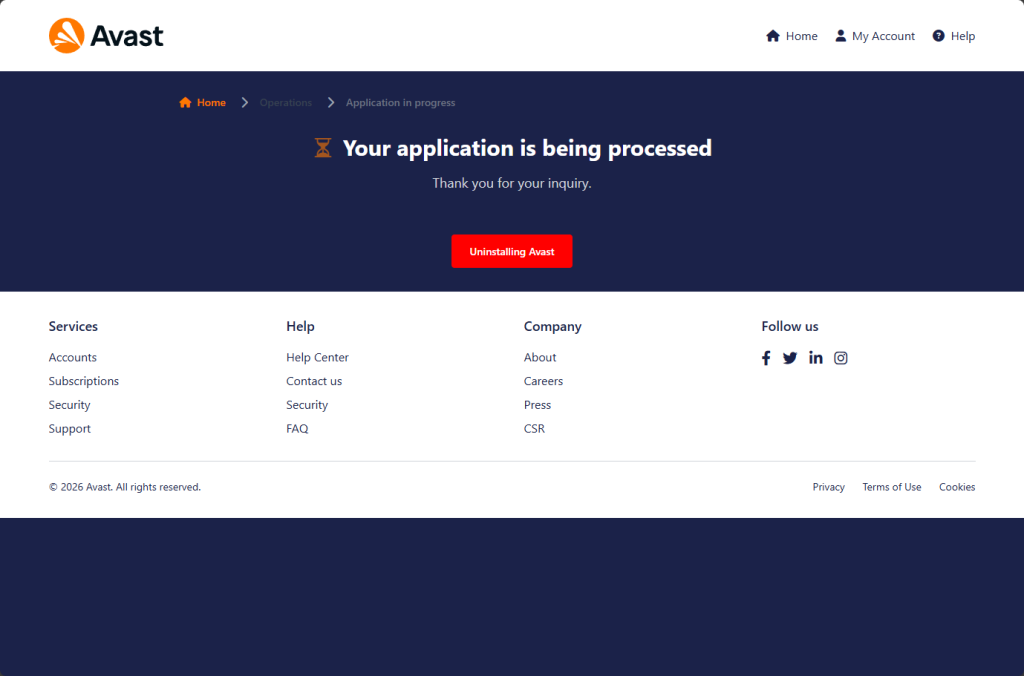
Une fois les données envoyées, la victime est redirigée vers une page de confirmation qui affiche le message suivant :
« Votre demande est en cours de traitement. Merci de votre intérêt. »
Sous ce message rassurant se trouve un bouton intitulé « Désinstaller Avast ». Une ultime tentative de manipulation psychologique incitant la victime à supprimer le logiciel de sécurité même qui pourrait l'alerter de ce qui vient de se produire.
Pourquoi y a-t-il un chat en direct sur une page d'hameçonnage ?
Ce qui distingue cette campagne de nombreuses pages d'hameçonnage, c'est la présence d'un widget de chat en direct intégré dans le coin inférieur droit de l'écran. Ce widget est fourni par Tawk.to, une plateforme légitime de support client, et porte l'identifiant de compte 689773de2f0f7c192611b3bf et le code du widget 1j27pp82q.
Cela signifie que quelqu'un (très probablement les opérateurs du site d'hameçonnage) peut voir quand un visiteur se trouve sur la page et engager une conversation en direct avec lui.
L'intérêt tactique est considérable. Un visiteur perplexe qui remarque l'incohérence des délais (« 72 heures » au lieu de « 48 heures ») ou qui hésite avant de saisir ses informations bancaires peut être guidé par un « agent d'assistance » qui lui apporte des réponses rassurantes en temps réel.
Elle transforme une page d'hameçonnage statique en une opération de fraude interactive.
À qui cette page est-elle destinée ?
Ce qui rend cette page particulièrement efficace, c'est qu'elle ne cible pas un type de personne spécifique. Elle est conçue pour attirer quatre types de visiteurs totalement différents grâce au même formulaire, chacun ayant une raison différente de le remplir.
- Le client Avast : une personne ayant acheté une licence, ne souhaitant pas son renouvellement et considérant cette page comme un moyen légitime de contester la facturation. Sa relation existante avec la marque lui confère une interface familière.
- L'abonné oublié : il possède un compte Avast mais ne se souvient pas de s'y être inscrit. Peut-être il y a des années, ou lors de l'achat d'un autre produit. Il constate un prélèvement de -499,99 €, en conclut à une erreur de facturation et ne pense jamais à se connecter à un compte dont il a à peine le souvenir.
- Le client potentiel inquiet : il n’a jamais utilisé Avast. Il constate la transaction et suppose que ses données bancaires ont été volées et utilisées à son insu. Déjà convaincu d’avoir été victime d’un délit, il est pressé et prêt à faire confiance à n’importe quelle procédure officielle qui prétend résoudre le problème. C’est le profil le plus dangereux, car le délai de 72 heures n’est pas un simple détail à ses yeux, mais une véritable échéance.
- L'opportuniste : une personne qui sait qu'elle n'a pas été débitée mais qui croit avoir trouvé 499,99 € à réclamer. Elle tente de récupérer cet argent qui ne lui a jamais appartenu, et finit par perdre ses propres informations bancaires.
La page n'a jamais besoin de faire de distinction entre ces visiteurs. Elle ne pose aucune question permettant de révéler le profil auquel appartient une personne. Pas de connexion à un compte, pas de clé de licence, pas de preuve d'achat. Juste un paiement, un formulaire et un champ pour le paiement par carte.
Comment savoir si une page de remboursement est une arnaque ?
Les arnaques aux remboursements de ce type ne se limitent pas à Avast. N'importe quelle marque peut être usurpée. Voici les signes avant-coureurs à surveiller :
- Une transaction que vous ne reconnaissez pas et qui apparaît « aujourd'hui » : les escrocs insèrent souvent automatiquement la date du jour pour donner à la transaction un aspect urgent et légitime.
- windows d'annulation urgentes : Les messages vous faisant croire que vous disposez d'un temps limité pour agir sont conçus pour vous inciter à vous précipiter.
- Demandes de renseignements complets sur la carte de crédit pour « traiter » un remboursement : les remboursements légitimes ne nécessitent pas que vous saisissiez à nouveau votre numéro de carte complet et votre code CVV sur une page aléatoire.
- Aucun identifiant, clé de licence ni preuve d'achat requis : les entreprises légitimes vérifient votre compte. Les sites frauduleux contournent la vérification et vous dirigent directement vers les informations de paiement.
- Le chat en direct vous incitant à finaliser la procédure : les assurances en temps réel d’un « agent d’assistance » peuvent faire partie de l’escroquerie et ne prouvent pas la légitimité du site.
- Instructions pour désinstaller votre logiciel de sécurité : aucun remboursement légitime ne vous demandera jamais de supprimer votre protection.
- Domaines similaires : des noms de sites web légèrement modifiés constituent un signe d’alerte majeur. Saisissez toujours l’adresse du site web officiel de l’entreprise directement dans votre navigateur au lieu de cliquer sur des liens.
Le simple fait de repérer un seul de ces signes devrait vous alerter. Ne saisissez aucune information personnelle ou financière sur une page à laquelle vous avez accédé via un message non sollicité ou un lien suspect.
Que faire si vous avez saisi vos informations ?
Si vous avez soumis les informations de votre carte :
- Contactez immédiatement votre banque ou l'émetteur de votre carte et faites opposition à celle-ci.
- Contester toute charge non autorisée
- N’attendez pas que la fraude se manifeste — les données de cartes volées sont souvent utilisées rapidement.
- Modifiez les mots de passe des comptes liés à l'adresse e-mail que vous avez fournie.
- Effectuez une analyse complète avec un logiciel de sécurité réputé.
Autres moyens de rester en sécurité :
- Maintenez votre appareil et vos logiciels à jour.
- Utilisez une protection anti-malware active avec la protection Web activée.
- Si vous n'êtes pas sûr qu'il s'agisse d'une arnaque, Malwarebytes Les utilisateurs peuvent soumettre les messages suspects à Scam Guard pour examen.
Quelque chose vous semble étrange ? Vérifiez avant de cliquer.
Malwarebytes Scam Guard vous aide à analyser instantanément les liens, les textes et les captures d'écran suspects.
Disponible avec Malwarebytes Premium Security pour tous vos appareils, et dans l' application Malwarebytes pour iOS et Android .