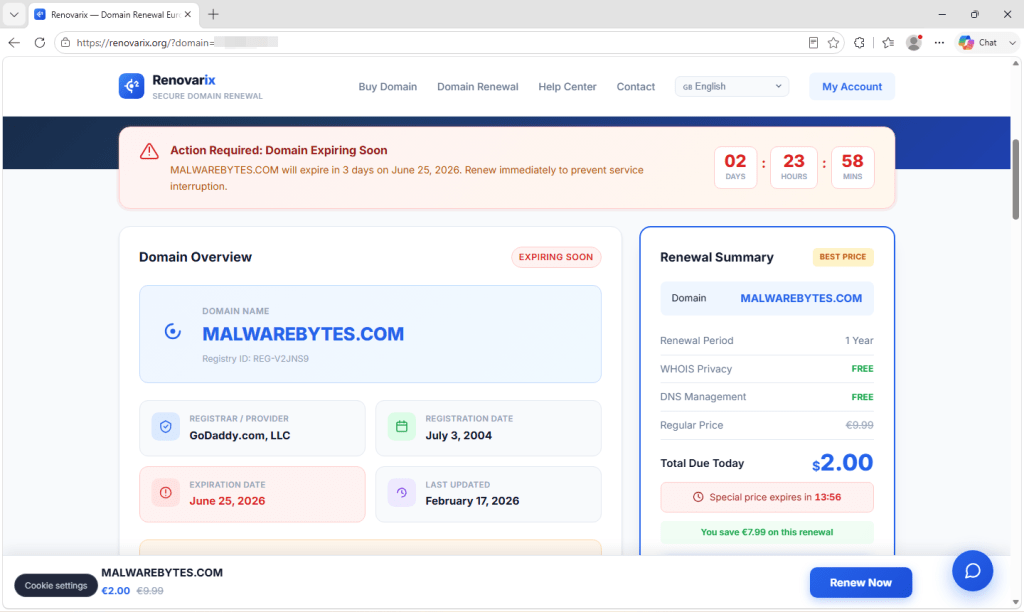
Vous recevez un courriel vous avertissant que le nom de domaine de votre site web est sur le point d'expirer. Il vous est demandé de le renouveler immédiatement, faute de quoi votre site web et votre messagerie pourraient cesser de fonctionner. Le lien ouvre une page à l'allure professionnelle qui connaît déjà votre nom de domaine, affiche votre registraire et la date d'expiration, et lance un compte à rebours.
Cela paraît urgent et personnel, donc cela paraît réel.
Le site, baptisé Renovarix , ne renouvelle pas les noms de domaine. Il redirige plutôt les visiteurs à travers une série de pages qui collectent des informations personnelles et, finalement, leurs coordonnées bancaires.
Comment fonctionne l'arnaque
Les noms de domaine expirent bel et bien, et en perdre un peut s'avérer très problématique. Pour de nombreuses personnes et entreprises, un nom de domaine est bien plus qu'une simple adresse web. Il représente votre marque, votre adresse e-mail, votre référencement et le nom que vos clients saisissent pour vous trouver. S'il expire, votre site web et votre messagerie peuvent devenir inaccessibles. Si quelqu'un d'autre l'enregistre avant que vous ne le récupériez, la récupération peut être difficile, voire impossible. C'est une perte considérable, et les escrocs le savent.
Cette arnaque exploite cette peur grâce à un processus de renouvellement fictif et convaincant.
L'e-mail et le site web sont frauduleux. Les « données d'enregistrement en direct » ne sont que partiellement réelles. Cliquer sur « Renouveler maintenant » ne renouvelle pas votre domaine. Vous êtes en réalité redirigé vers une série de sites web qui collectent d'abord vos nom, adresse, numéro de téléphone et adresse e-mail, puis vous demandent vos informations de paiement.
Si vous avez supprimé l'e-mail, pas d'inquiétude. Si vous avez cliqué sur le lien, fermez simplement la page. Si vous avez saisi des informations personnelles ou de paiement, suivez les instructions ci-dessus.
L'e-mail qui en est à l'origine
L’escroquerie commence par un courriel, dont la présentation varie. Certains sont grossiers : un simple « Rappel de renouvellement de domaine » provenant d’une société générique « Domain Services Inc. », avec un numéro de facture et un montant dû.
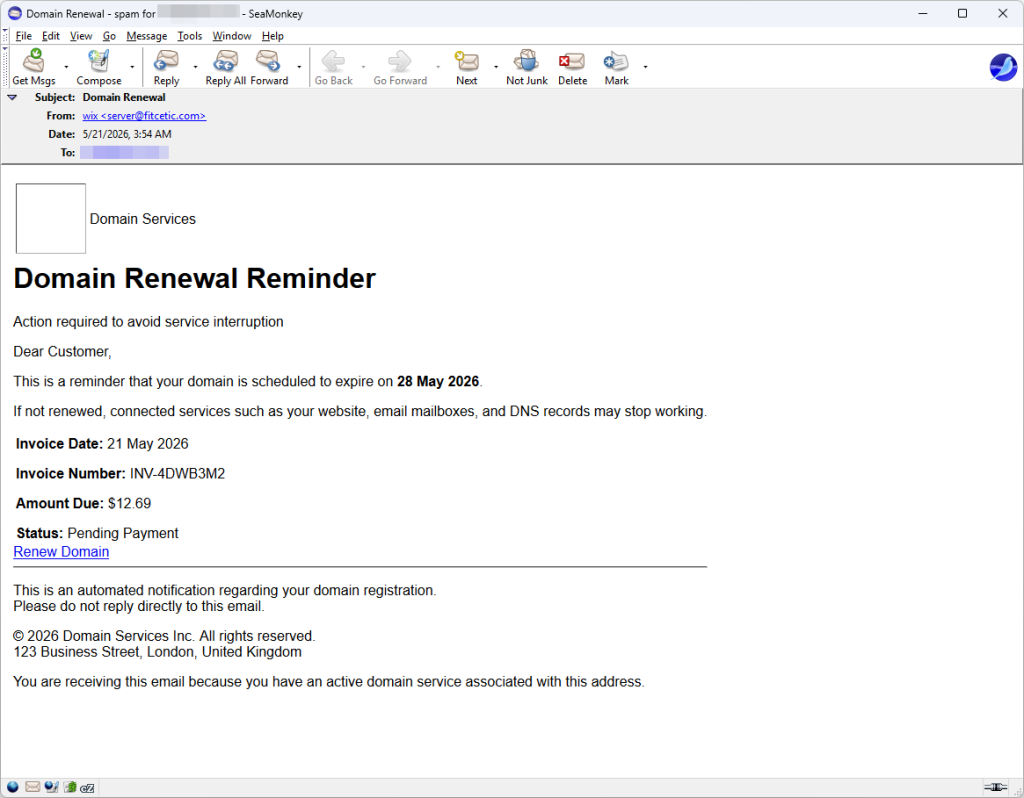
D'autres sont beaucoup plus soignées, utilisant la marque Renovarix , un numéro de référence et une adresse commerciale londonienne d'apparence respectable.
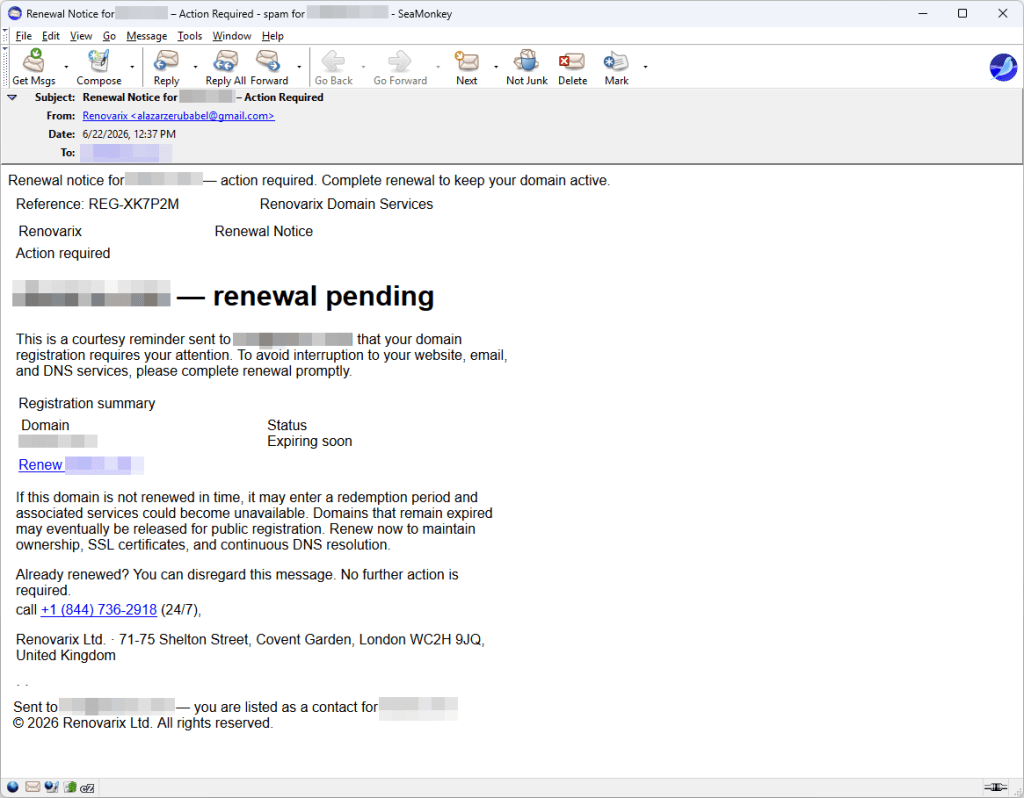
Mais ils ont le même indice révélateur. L'avis de renouvellement « officiel » de Renovarix a été envoyé depuis une adresse Gmail ordinaire. Une entreprise qui prétend avoir un bureau à Londres et une assistance 24h/24 et 7j/7 n'enverrait probablement pas ses factures depuis Gmail. Quand l'image de marque paraît professionnelle mais que l'expéditeur ne correspond pas, c'est un signe d'alerte majeur.
Une page qui en sait trop
Le lien ouvre une page qui effectue immédiatement une « recherche », en commentant sa progression par des messages tels que « connexion au registre » et « récupération des enregistrements WHOIS », avant d'afficher votre nom de domaine, votre registraire et votre date d'expiration.
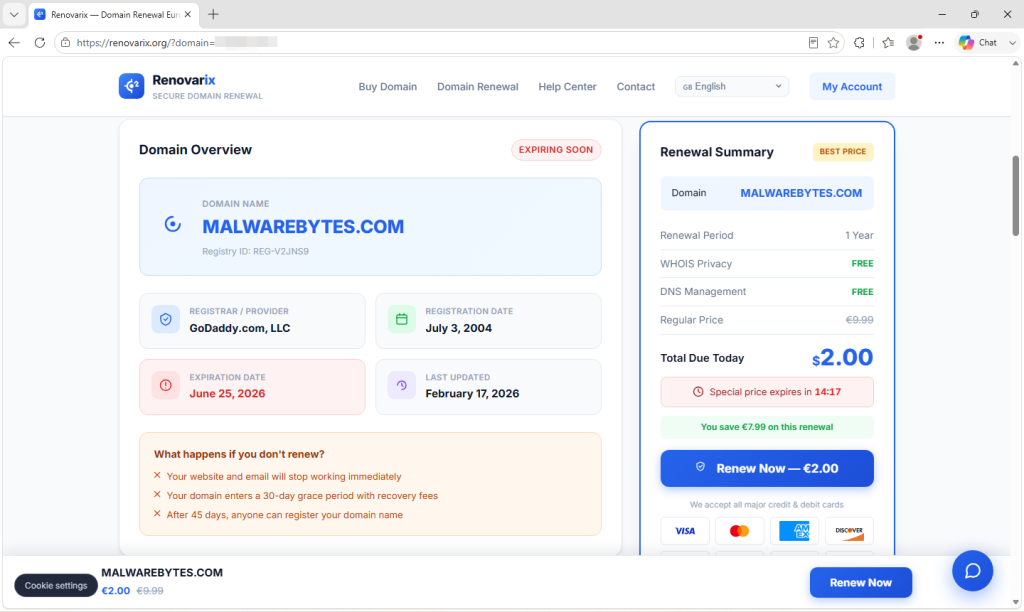
Cela donne l'impression que le site a interrogé le registre officiel des noms de domaine. Certaines informations peuvent provenir de sources publiques authentiques, mais la plupart des éléments qui confèrent à la page son apparence officielle sont inventés. Par exemple, l'« ID de registre » affiché n'est récupéré d'aucun registre. Il est généré localement dans votre navigateur à partir de votre nom de domaine et n'existe que pour paraître officiel.
Tout est conçu pour déclencher votre bouton de panique.
Une fois ce tableau de bord chargé, la page entière se transforme en un entonnoir conçu pour vous presser.
Une bannière rouge indique que votre domaine expire dans « 3 jours », quelle que soit sa date d'expiration réelle. Un second compte à rebours annonce un « prix spécial » de 2,00 €, au lieu de 9,99 €, valable pendant quinze minutes. Si vous essayez de fermer la page, une fenêtre contextuelle apparaît avec l'avertissement : « Attention ! Votre domaine est en danger ! » et un bouton de fermeture sur lequel est écrit : « Non merci, je prends le risque. »
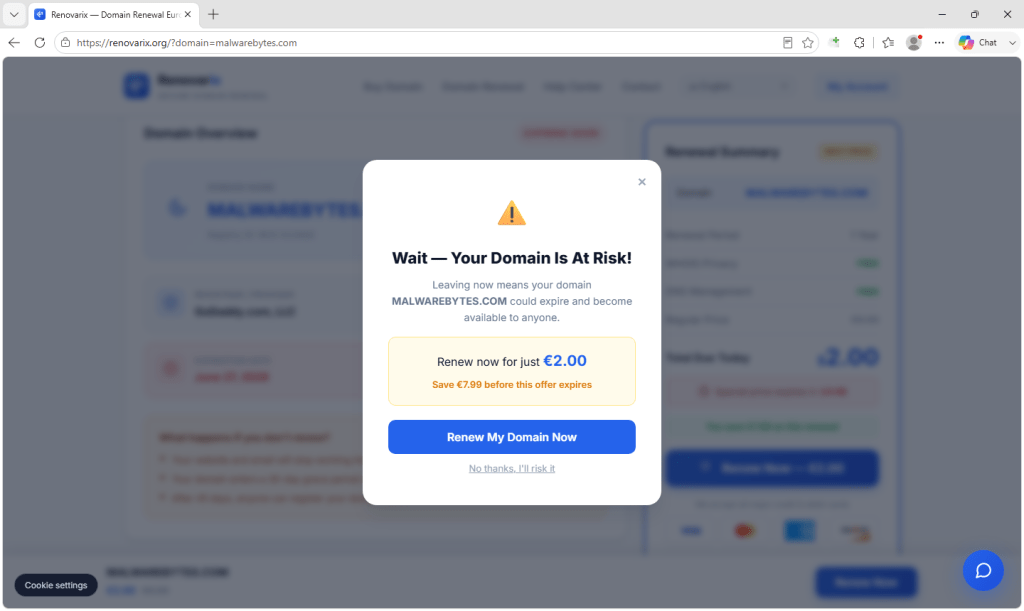
Les bureaux d'enregistrement légitimes n'utilisent ni compte à rebours ni fenêtres contextuelles culpabilisantes. C'est la pression qui est l'arnaque.
Le « renouveau » ne renouvelle rien
Voici le signe le plus évident d'un problème : cliquer sur « Renouveler maintenant » ne contacte pas votre registraire et ne procède à aucun renouvellement. Cela redirige simplement votre navigateur vers un autre site web.
Certaines versions affichent même une confirmation enthousiaste « Renouvellement effectué ! » avec une nouvelle date d’expiration, un numéro de confirmation et un message indiquant qu’un reçu a été envoyé par courriel. Rien de tout cela ne correspond à une transaction réelle. Tout est généré dans votre navigateur.
Où vos données sont réellement envoyées
Le bouton vous redirige, via un lien d'affiliation marketing, vers une page intitulée « Paiement sécurisé ».
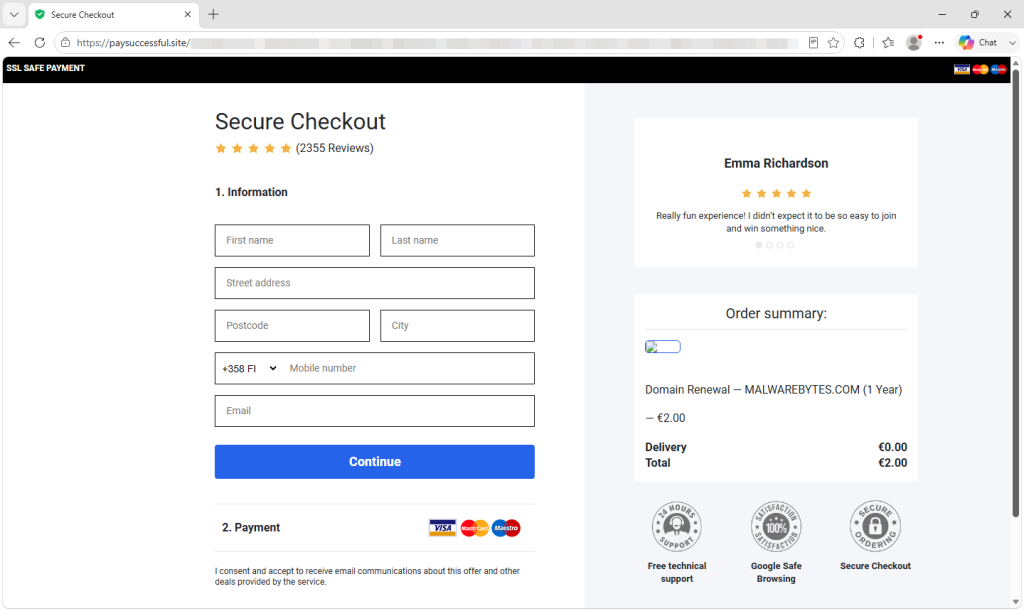
La page vous demande votre nom, votre adresse, votre code postal, votre ville, votre numéro de téléphone et votre adresse e-mail. Une fois ces informations soumises, vous serez redirigé vers d'autres pages où le paiement vous sera finalement demandé.
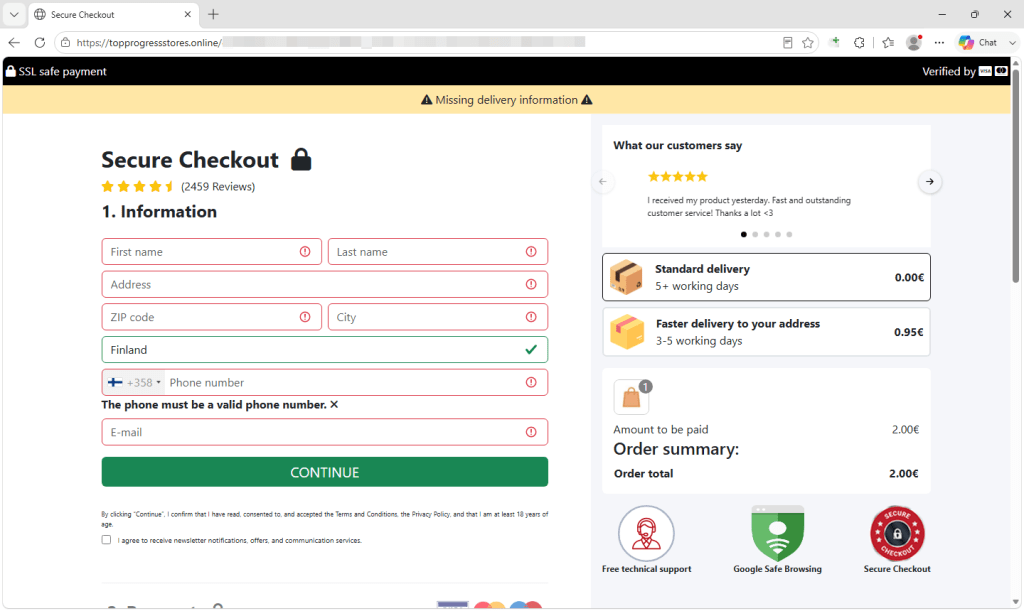
Deux détails laissent penser qu'il s'agit d'un kit d'arnaque recyclé plutôt que d'un véritable service de domaine. Il peut préremplir automatiquement vos informations à partir du lien sur lequel vous avez cliqué, et ses faux avis cinq étoiles font encore référence à « HappyPrizes » et à la facilité avec laquelle on pouvait « gagner un joli cadeau » — un texte rescapé d'une précédente arnaque aux prix utilisant le même modèle.
Pourquoi les gens se font avoir
L'arnaque fonctionne car elle exploite une préoccupation légitime . Elle repose sur un postulat crédible : le renouvellement d'un nom de domaine est une opération courante pour la gestion d'un site web, et un avis d'expiration ne paraît donc pas anormal. Les escrocs s'appuient ensuite sur cette prémisse en utilisant une identité visuelle convaincante, des informations publiques et en créant artificiellement un sentiment d'urgence.
Cela donne aussi une impression de contact personnel. Nombreux sont ceux qui se demandent comment les escrocs ont pu connaître leur nom de domaine. La réponse est simple : ils ne vous connaissent pas personnellement. Chaque nom de domaine enregistré figure dans les registres publics WHOIS/RDAP, qui comprennent le nom de domaine, le bureau d'enregistrement, les dates importantes et parfois une adresse e-mail de contact. Les escrocs collectent ces informations en masse, puis génèrent des liens qui vous redirigent vers les détails de votre propre domaine. Le fait de voir des informations familières donne à la page un air légitime, même si elle provient de registres publics.
Enfin, l'arnaque crée un sentiment d'urgence. Compte à rebours, avertissements concernant un risque pour votre domaine et « offre spéciale » à 2 € sont autant d'éléments conçus pour vous inciter à agir avant même de vérifier l'information. Le prix bas n'est pas le véritable objectif : vos informations personnelles et bancaires.
Rien de tout cela ne rend la victime insouciante. Cela la rend humaine, ciblée par des personnes qui savent comment réagit un propriétaire de site inquiet.
Ce qu'il faut faire
Si vous recevez un courriel de ce type, supprimez-le simplement. La méthode la plus sûre pour gérer le renouvellement d'un domaine est simple :
- Ne cliquez pas sur le lien de l'e-mail. Accédez à votre registraire via votre marque-page ou en saisissant vous-même l'adresse et vérifiez la date d'expiration réelle de votre nom de domaine. Si vous avez cliqué sur le lien, fermez la page. La consulter ne présente aucun risque pour votre domaine.
- Sachez qui est votre registraire. Le renouvellement se fait via votre compte existant, et non sur un site web inconnu.
- Considérez l'urgence comme un signal d'alarme , et non comme une raison de se précipiter. Les renouvellements importants ne sont pas des urgences de quinze minutes.
- Vérifiez l'expéditeur. Les avis de facturation provenant d'une adresse Gmail ou d'une marque qui ne correspond pas à votre fournisseur habituel sont des signaux d'alarme.
- Malwarebytes Browser Guard est gratuit et peut vous aider à bloquer les pages frauduleuses et d'hameçonnage pendant votre navigation.
Si vous avez déjà saisi des informations personnelles (telles que votre nom, votre adresse, votre numéro de téléphone ou votre adresse électronique) :
- Soyez vigilant face à d'autres tentatives d'escroquerie. Les pirates peuvent vous contacter par téléphone ou par courriel, en se faisant passer pour votre registraire ou en évoquant votre nom de domaine, une « commande » ou un « renouvellement ».
- Ne faites pas confiance aux appels ou courriels non sollicités, même si leurs expéditeurs semblent connaître des détails sur votre domaine.
- Si vous devez contacter votre registraire ou votre banque, utilisez les coordonnées figurant sur leur site web officiel, et non celles fournies dans l'e-mail ou sur la page frauduleuse.
Si vous avez saisi les informations de votre carte de paiement :
Activez les alertes de transaction pour être averti dès que votre carte est utilisée.
Contactez immédiatement votre banque ou l'émetteur de votre carte. Indiquez-leur que vous avez saisi les informations de votre carte sur un site web frauduleux et demandez-leur s'ils recommandent de bloquer et de remplacer votre carte, même si vous ne constatez pas encore d'opérations non autorisées.
Surveillez attentivement votre compte. Les escrocs effectuent parfois de petits prélèvements « tests » avant de tenter des transactions plus importantes.
Indicateurs de compromis
renovarix[.]org— fausse page de renouvellement de domainexe54ghj[.]com— redirectionpaysuccessful[.]site— page de capture des données personnellesmolipy8trk[.]com— redirectiontopprogressstores[.]online— offre finale
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .