

Une nouvelle arnaque cible les personnes qui publient Chrome extensions.
L’escroquerie se présente sous la forme d’une « demande de retrait de droits d’auteur » d’apparence officielle, prétendant que votre extension est sur le point d’être retirée du site. Chrome Boutique en ligne et vous disposez de 48 heures pour faire appel.
L'interface semble même personnalisée. Après avoir saisi l'identifiant de votre extension pour la « vérifier », la page affiche son véritable nom et son icône. Il s'agit en réalité d'une tentative d'hameçonnage visant à vous voler votre nom d'utilisateur et votre mot de passe Google.
Si des attaquants obtiennent l'accès à un compte développeur, ils peuvent prendre le contrôle de l'extension, accéder aux ressources des développeurs ou potentiellement diffuser des mises à jour malveillantes aux utilisateurs.
Que se passe-t-il réellement ?
Si vous avez publié un Chrome Si votre extension est supprimée, vous pourriez rencontrer une page ressemblant à une notification officielle de Google vous avertissant que votre extension est retirée pour violation de droits d'auteur.
La page vous demande de saisir l'identifiant de votre extension, puis affiche les détails réels de votre extension ainsi qu'un numéro de réclamation et un compte à rebours. Elle vous incite à vous connecter avec votre compte Google pour déposer un recours avant l'expiration du délai.
Tout ceci est faux. Cette page n'est pas gérée par Google. La plainte, la date limite et le compte à rebours sont inventés. Le but est de vous inciter à saisir votre identifiant et votre mot de passe Google dans une fausse fenêtre de connexion contrôlée par l'escroc.
La règle la plus importante à retenir : les avertissements légitimes concernant votre extension apparaissent dans votre Chrome Tableau de bord développeur de la boutique en ligne, et non sur un site web tiers.
Pourquoi les escrocs veulent des comptes de développeur
Chrome Les extensions ont accès aux navigateurs des utilisateurs et peuvent être mises à jour automatiquement.
Si des attaquants prennent le contrôle d'un compte développeur, ils peuvent être en mesure de modifier une extension, d'accéder aux ressources des développeurs ou potentiellement de distribuer des mises à jour malveillantes aux utilisateurs existants.
C’est ce qui rend les comptes de développeurs si attrayants et explique la fréquence de ce genre d’escroqueries .
À quoi ressemble l'arnaque
La page est hébergée sur un domaine sans aucun lien avec Google. Dans la version que nous avons analysée, le site utilisait l'adresse suivante : dmca-chrome-extensions[.]click.
Malgré cela, elle utilise la marque Google et se présente comme une « Chrome Centre de politiques pour les développeurs de boutiques en ligne.
La page demande d'abord le lien ou l'identifiant de votre extension. Cela semble anodin, et c'est précisément pour cela que cela fonctionne.
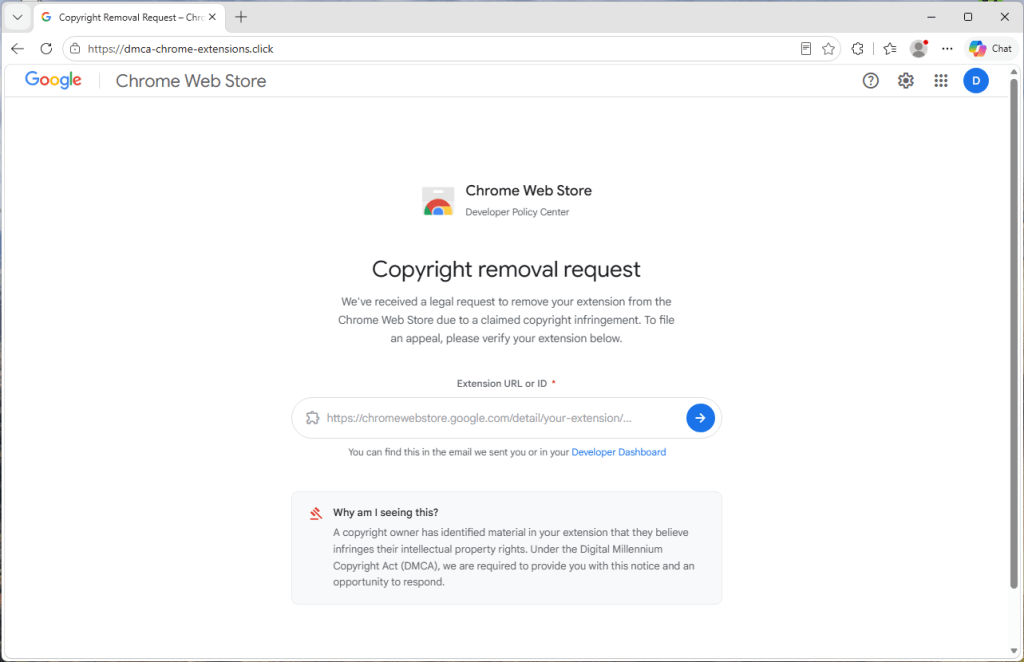
Il utilise votre propre extension pour paraître convaincant.
Après avoir saisi l'identifiant de votre extension, la page affiche brièvement un message « Recherche de l'extension… » puis crée un faux avis de retrait autour de votre véritable extension.
Lorsque nous avons testé l'arnaque avec Malwarebytes Browser Guard , il affichait le nom, l'icône et le nom authentiques de notre extension Chrome Annonce sur la boutique en ligne accompagnée de la fausse plainte.
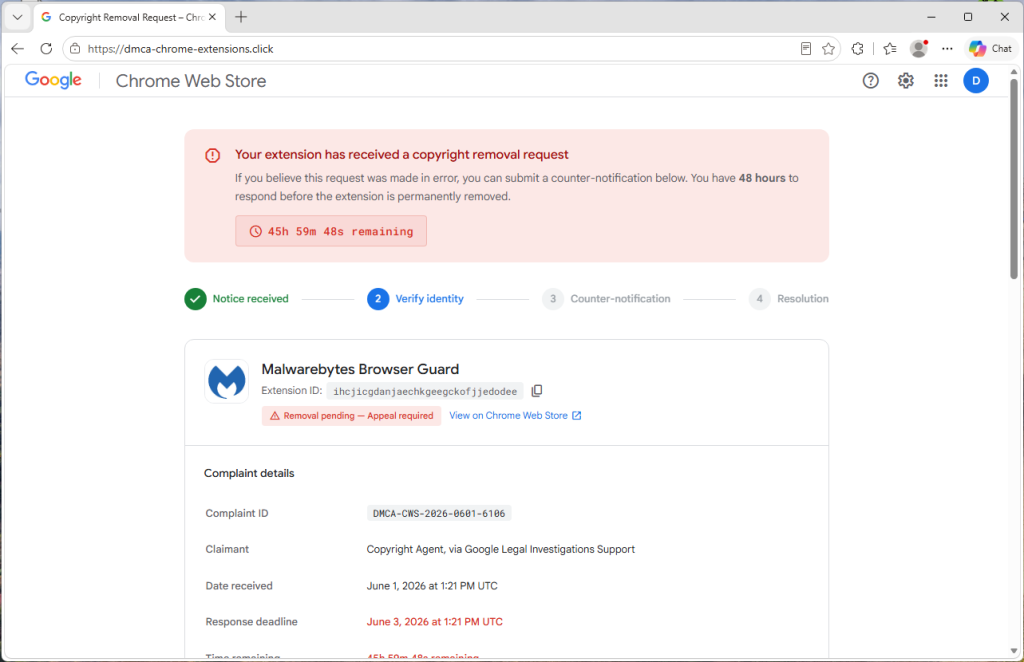
Le site se contente de récupérer des informations publiques disponibles sur votre extension. Chrome Page de la boutique en ligne. Ces informations sont accessibles à tous. Les escrocs s'en servent pour donner une apparence de légitimité à leur fausse annonce.
Tout le reste est inventé.
Le numéro de plainte, la « date de réception », le délai de 48 heures, le compte à rebours et la chronologie des événements sont générés par la page frauduleuse elle-même.
Le compte à rebours est là pour vous presser.
Une bannière d'avertissement rouge indique que votre extension sera définitivement supprimée si vous n'agissez pas dans les 48 heures, et un compte à rebours s'affiche. L'interface vous incite à cliquer sur un seul bouton : vous connecter avec Google pour « vérifier votre identité » et déposer votre recours.
L'urgence est conçue pour créer une pression afin que vous réagissiez avant de prendre le temps de vérifier l'affirmation.
La fausse fenêtre de connexion
Lorsque vous cliquez sur « Continuer vers la vérification », une fenêtre de connexion Google apparaît avec une barre de titre, un cadenas et l'adresse affichée. accounts.google.com.
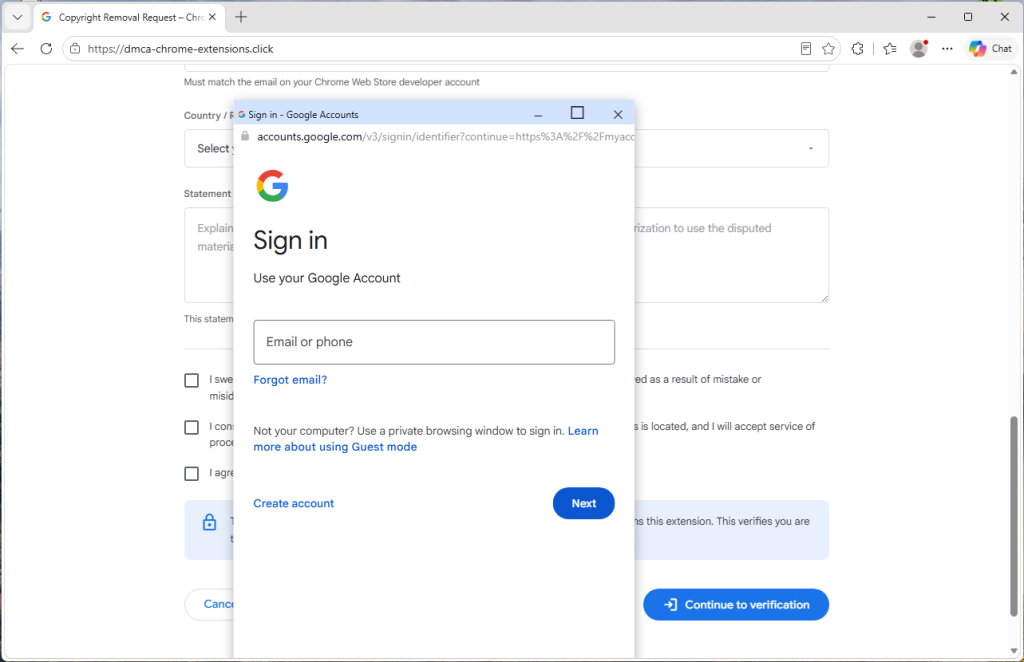
Ça a l'air authentique, mais ça ne l'est pas.
La « fenêtre » fait en réalité partie intégrante de la page web. Le cadenas et l'adresse ne sont que des éléments graphiques conçus pour imiter une véritable fenêtre de navigateur.
Les escrocs adaptent même l'apparence à votre système d'exploitation, affichant Mac -style windows sur macOS et Windows -style windows sur Windows appareils.
Tout ce qui est saisi dans ce faux formulaire de connexion est envoyé directement aux escrocs.
Un indice révélateur : la fenêtre ne peut pas quitter la page du navigateur. Essayez de la faire glisser jusqu’au bord de votre écran ; elle s’arrête à la bordure du navigateur. Réduisez le navigateur et elle disparaît également.
Plus important encore, la véritable barre d'adresse de votre navigateur affiche toujours l'adresse du site frauduleux, et non celle de Google.
Comment rester en sécurité
La bonne nouvelle, c'est que quelques habitudes simples permettent de déjouer cette arnaque.
- Ne faites pas confiance au lien. Si vous recevez un avertissement concernant votre extension, accédez directement à votre compte. Chrome Tableau de bord développeur de la boutique en ligne : vérifiez-le.
- Méfiez-vous de l'urgence. Les processus politiques légitimes ne s'appuient pas sur des comptes à rebours pour imposer une action immédiate.
- Vérifiez la barre d'adresse. La véritable page de connexion Google s'affiche à l'adresse accounts.google.com dans la barre d'adresse de votre navigateur.
- Testez la fenêtre. Si une fenêtre de connexion ne peut pas être déplacée hors du navigateur ou disparaît lorsque celui-ci est réduit, il s'agit probablement d'une fausse fenêtre.
- Activez une protection de connexion renforcée. Les clés d'accès et les clés de sécurité matérielles rendent les mots de passe volés beaucoup moins utiles aux pirates.
- Utilisez un logiciel de sécurité avec protection anti-phishing et protection web. Notre Browser Guard , inclus dans Malwarebytes Premium vous aide à bloquer les sites web malveillants et les pages d'hameçonnage avant que vous ne saisissiez des informations sensibles.
Il ne s'agit pas d'une page d'hameçonnage grossière. Elle utilise vos véritables informations d'extension, imite l'identité visuelle de Google et crée un sentiment d'urgence convaincant.
Si vous recevez un avertissement concernant votre prolongation, ne cliquez pas sur le lien et ne vous précipitez pas avant la fin du compte à rebours. Accédez directement à votre compte. Chrome Accédez au tableau de bord développeur de la boutique en ligne et vérifiez-y votre affirmation.
En cas de doute, fermez l'onglet.
Si vous avez déjà saisi vos informations
Agissez rapidement.
- Changez immédiatement votre mot de passe Google depuis un appareil de confiance.
- Déconnectez-vous de toutes les sessions actives dans les paramètres de sécurité de votre compte Google.
- Examinez les applications et appareils connectés afin de repérer tout élément inhabituel.
- Activez la vérification en deux étapes, de préférence à l'aide d'un code d'accès ou d'une clé de sécurité.
- Vérifiez votre Chrome Liste des modifications, des mises en ligne ou des nouvelles versions que vous n'avez pas publiées sur la boutique en ligne.
Indicateurs de compromission (IOC)
Domaine
dmca-chrome-extensions[.]click
Empêchez les menaces de faire du mal.
Malwarebytes Browser Guard Bloque automatiquement les pages d'hameçonnage et les sites malveillants. Gratuit, installation en un clic. Ajoutez-le à votre navigateur →









