

Une campagne de phishing convaincante est en cours. YouTube créateurs, et si cela fonctionne, les attaquants ne se contentent pas de voler votre identifiant Google. Ils peuvent prendre le contrôle de l'intégralité de votre compte Google, y compris Gmail, vos fichiers et vos paiements, puis détourner votre compte. YouTube Canalisez votre audience et utilisez-la pour mener des arnaques.
L'appât est une fausse notification d'avertissement pour atteinte aux droits d'auteur si convaincante que même les utilisateurs les plus vigilants pourraient se faire piéger. Le site malveillant récupère les données de votre chaîne, comme votre photo de profil, le nombre de vos abonnés et votre dernière vidéo, afin de créer une page d'effarouchement personnalisée. Il vous redirige vers une page de connexion conçue pour voler votre compte Google.
L'opération fonctionne comme une franchise : plusieurs attaquants partagent la même plateforme, chacun menant ses propres campagnes contre différents créateurs.
Pourquoi votre YouTube Cette chaîne vaut plus que vous ne le pensez.
Pour les créateurs à temps plein, un YouTube Cette chaîne n'est pas qu'un simple passe-temps, c'est une activité professionnelle. Elle génère des revenus grâce à la publicité, aux partenariats et aux produits dérivés. Le tout est géré par un seul compte Google, qui permet également d'accéder à votre compte Gmail, Google Drive et vos informations de paiement.
C’est ce qui rend les créateurs de contenu si vulnérables. Les pirates qui prennent le contrôle d’une chaîne la rebaptisent souvent en quelques minutes, généralement pour se faire passer pour une entreprise de cryptomonnaie, et utilisent l’audience existante pour diffuser en direct des arnaques. Le créateur original se retrouve bloqué et assiste impuissant à l’exploitation de ses années de travail pour escroquer ses propres abonnés.
Une réclamation pour atteinte aux droits d'auteur est l'appât parfait car elle exploite la plus grande crainte des créateurs : perdre leur chaîne du jour au lendemain.
«Vérifiez instantanément le statut de vos droits d'auteur sur YouTube»
La campagne se déroule à partir d'un site appelé dmca-notification[.]infoL'onglet du navigateur affiche « YouTube | Avertissements pour atteinte aux droits d'auteur », et la page elle-même semble propre et professionnelle, avec YouTube logo, barre de recherche et instructions utiles.
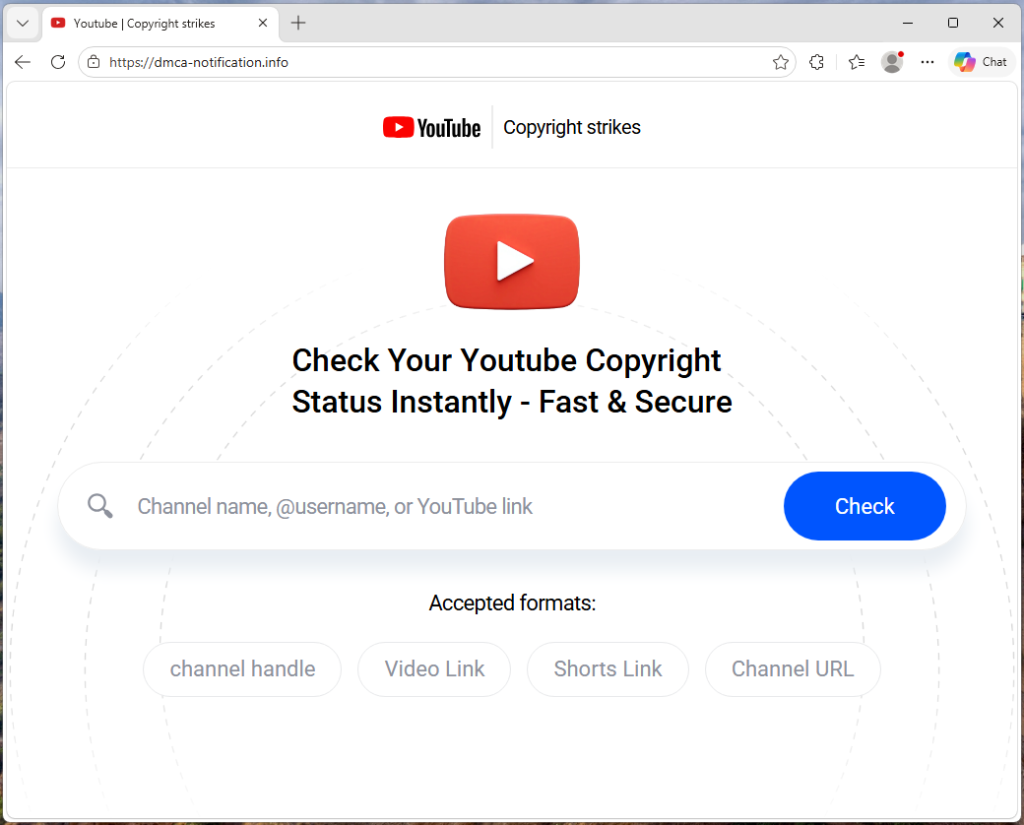
Il vous invite à saisir le nom de votre chaîne, votre pseudo ou le lien de votre vidéo pour vérifier votre statut de droit d'auteur. Rien ne paraît suspect au premier abord.
Chaque lien d'hameçonnage inclut directement l'identifiant du canal de la cible dans l'URL, de sorte que la page sait déjà qui vous êtes avant même que vous ne tapiez quoi que ce soit.
Le code source contient un indicateur de suivi appelé suppressTelegramVisitCe paramètre modifie la façon dont les visites sont enregistrées selon la présence ou non d'un paramètre d'affiliation. Cela laisse supposer que les opérateurs coordonnent le trafic via Telegram, bien que le kit puisse être distribué par n'importe quelle plateforme.
Vos propres vidéos, utilisées contre vous
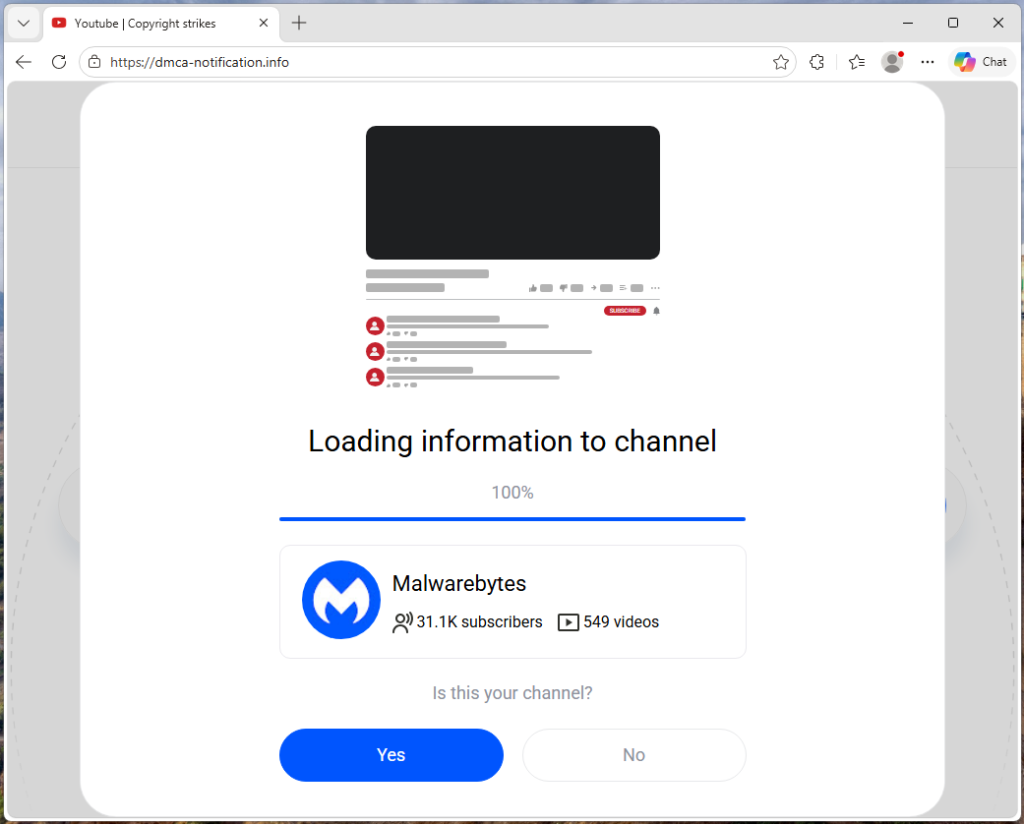
Une fois que la page affiche le nom de votre chaîne, elle récupère les données réelles depuis YouTube Votre avatar, le nombre d'abonnés, le nombre de vidéos, ainsi que votre dernière vidéo mise en ligne (titre, miniature et nombre de vues inclus) sont collectés. Ces informations servent ensuite à constituer un faux dossier de réclamation pour atteinte aux droits d'auteur.
Vous voyez votre logo associé à un message indiquant qu'un extrait précis de votre dernière vidéo a été signalé pour violation de droits d'auteur. Les horodatages sont générés automatiquement pour chaque victime en fonction de la durée de la vidéo, ce qui rend chaque notification unique et crédible. C'est comparable à la réception d'une fausse mise en demeure mentionnant votre véritable adresse. Les informations personnelles rendent le message plus difficile à identifier comme spam.
« Répondez dans les trois jours ou vous vous exposez à des mesures coercitives. »
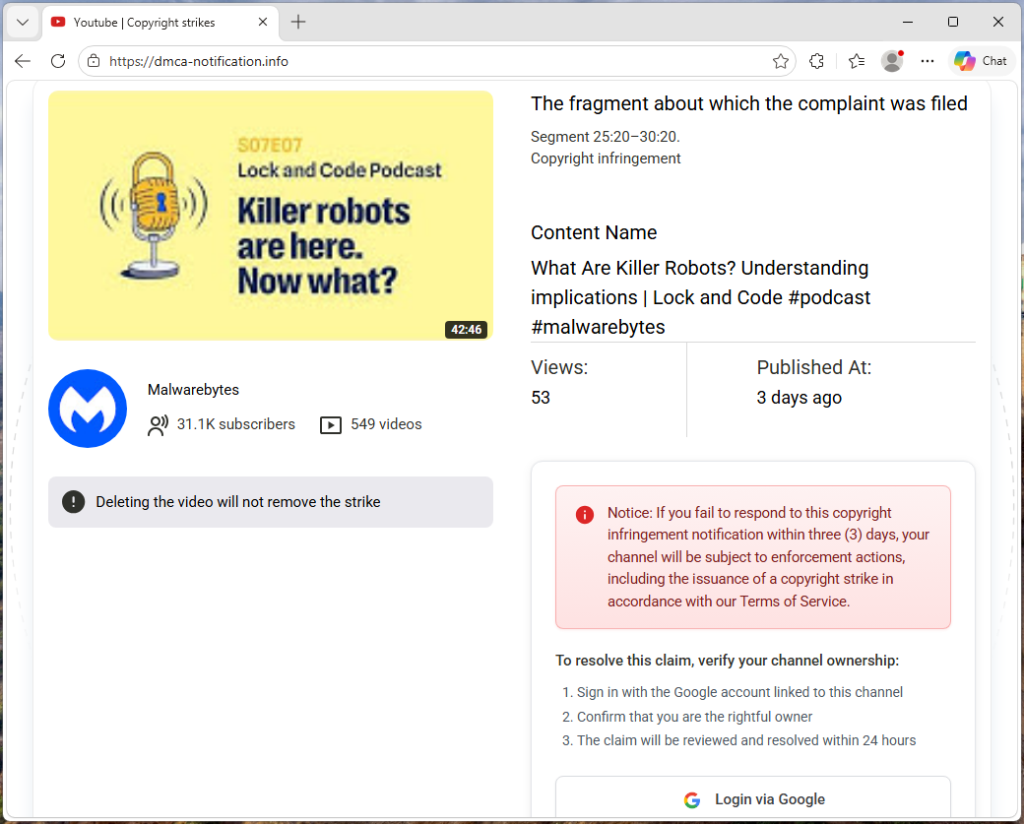
La page exerce une pression croissante. Un avertissement vous informe que la suppression de la vidéo ne permettra pas d'annuler l'avertissement. Une notification rouge vous avertit que si vous ne répondez pas sous trois jours, votre chaîne fera l'objet de mesures coercitives. La solution proposée est simple : connectez-vous avec votre compte Google pour confirmer que vous êtes bien le propriétaire de la chaîne, et le problème sera résolu sous 24 heures.
Chaque élément de la page est conçu pour vous pousser vers le bouton « Se connecter via Google » avant même que vous ayez le temps de réfléchir.
La page de connexion qui vole votre compte
Lorsque vous cliquez sur ce bouton, le site contacte son propre serveur dorsal pour récupérer l'adresse d'une page d'hameçonnage externe, que l'attaquant peut remplacer à tout moment par un nouveau domaine.
Dans le trafic observé, la requête à /api/get-active-domain a renvoyé le domaine blacklivesmattergood4[.]com, qui a ensuite été chargée dans une superposition plein écran par-dessus la page de mention de droit d'auteur.
Ce qui suit est une attaque classique de type « navigateur dans le navigateur » : un faux Chrome Fenêtre contextuelle entièrement réalisée en HTML et CSS. Elle comprend une barre de titre indiquant « Se connecter – Comptes Google – Google ». Chrome ”, une icône de cadenas et une URL qui ressemble à accounts.google.comRien de tout cela n'est réel. Ce ne sont que des images. La seule véritable barre d'adresse est celle qui se trouve en haut de votre navigateur, et qui s'affiche toujours. dmca-notification[.]info.
Derrière la fausse fenêtre se trouve une réplique convaincante de la page de connexion de Google. Elle est en tous points identique à l'originale, mais chaque frappe au clavier est interceptée par l'attaquant.

La capture du trafic a également révélé des tentatives de contact avec des domaines supplémentaires.dopozj[.]net, ec40pr[.]net, et xddlov[.]net— qui ont renvoyé des erreurs 502 au moment de la capture. Il peut s'agir d'infrastructures de sauvegarde ou de serveurs de relais d'authentification qui étaient hors ligne.
C’est la rotation des domaines qui confère à cette campagne sa résilience. Le domaine d’hameçonnage est récupéré en temps réel, sans mise en cache, ce qui permet aux attaquants de renouveler rapidement leur infrastructure. Si un domaine est neutralisé, la victime suivante est redirigée vers un nouveau.
Une fois les identifiants saisis, la fenêtre se ferme et la victime est renvoyée à la page d'avertissement relative aux droits d'auteur sans confirmation ni message d'erreur. L'attaquant a ainsi le temps d'utiliser les identifiants volés avant que la victime ne se rende compte de ce qui s'est passé.
Les grandes chaînes bénéficient d'un traitement de faveur (volontairement ).
Un détail intéressant : le kit vérifie si la chaîne ciblée compte plus de trois millions d’abonnés. Si c’est le cas, le processus d’hameçonnage est complètement ignoré. Au lieu de l’avertissement pour violation de droits d’auteur et du bouton de connexion, la page affiche un message rassurant : « Votre chaîne est en règle. Aucune autre action n’est requise. »
Il s'agit très probablement d'une tactique d'évasion. Les très grandes chaînes sont plus susceptibles d'avoir des équipes de sécurité dédiées et des relations avec… YouTube Le personnel de confiance et de sécurité de l'entreprise, ou la visibilité nécessaire pour déclencher un démantèlement rapide s'il signale publiquement l'escroquerie, est concerné. En les exemptant automatiquement, le kit réduit le risque d'attirer l'attention des personnes les plus à même de faire cesser l'opération.
Pas seulement un escroc
Le code source révèle qu'il ne s'agit pas d'une simple page d'hameçonnage gérée par une seule personne. Le kit comprend un système de suivi des affiliés où chaque attaquant reçoit son propre identifiant intégré aux liens d'hameçonnage qu'il envoie. Un serveur central permet de suivre quel opérateur a fourni quelle victime et jusqu'où chaque cible est parvenue à passer par le tunnel de conversion. Notre capture de trafic le confirme : le lien d'hameçonnage incluait un identifiant de parrainage (ref=huyznaetdmca), la balise d'affiliation par défaut, qui semble être une translittération d'une expression russe. Des marques comme Google et YouTube sont également écrits avec des caractères cyrilliques similaires dans le code source afin d'échapper aux scanners de sécurité automatisés.
En bref, il s'agit de phishing-as-a-service : une plateforme partagée que plusieurs attaquants peuvent utiliser pour mener des campagnes contre… YouTube créateurs à grande échelle.
Comment se protéger
Cette campagne nous rappelle que le phishing a considérablement évolué, bien au-delà des courriels mal orthographiés envoyés par un prétendu prince nigérian. Les kits de phishing actuels sont des plateformes sophistiquées dotées d'une infrastructure évolutive, d'une personnalisation en temps réel et d'une distribution de type franchise.
Pour YouTube Pour les créateurs, la règle principale est simple : les avertissements pour atteinte aux droits d’auteur n’apparaissent que dans YouTube Studio.
Si vous recevez un avertissement ailleurs, considérez-le comme suspect.
- Méfiez-vous de l'urgence. Les véritables procédures de droit d'auteur ne vous incitent pas à agir précipitamment.
- Rendez-vous directement sur studio.youtube.com ou via des sources fiables pour vérifier votre statut.
- Ne vous connectez jamais via un lien dans un e-mail ou un message.
Repérer une fausse fenêtre de navigateur
- Essayez de la faire glisser : une vraie fenêtre se déplace librement. Une fausse fenêtre est bloquée à l’intérieur de la page.
- Réduisez votre navigateur : une vraie fenêtre contextuelle reste ouverte, une fausse disparaît.
- Vérifiez l'URL : si vous ne pouvez pas interagir avec elle, il ne s'agit que d'une image.
Même si tout semble correct, vérifiez toujours la barre d'adresse avant de saisir votre nom d'utilisateur et votre mot de passe.
Si vous avez déjà saisi vos informations, agissez vite :
- Changez immédiatement votre mot de passe Google.
- Révoquer les sessions actives dans les paramètres de sécurité de votre compte
- Vérifiez votre YouTube canal pour les modifications non autorisées
Indicateurs de compromission (IOC)
Domaine
dmca-notification[.]info(site d'hameçonnage principal)blacklivesmattergood4[.]com(Domaine de collecte d'identifiants — actif au moment de la capture)dopozj[.]net(Infrastructure associée — 502 au moment de la capture)ec40pr[.]net(Infrastructure associée — 502 au moment de la capture)xddlov[.]net(Infrastructure associée — 502 au moment de la capture)
Quelque chose vous semble étrange ? Vérifiez avant de cliquer.
Malwarebytes Scam Guard vous aide à analyser instantanément les liens, les textes et les captures d'écran suspects.
Disponible avec Malwarebytes Premium Security pour tous vos appareils, et dans l' application Malwarebytes pour iOS et Android .









