Depuis début mai 2026, nous surveillons une importante campagne d'hameçonnage basée sur les points de récompense T-Mobile.
Ces messages avertissent faussement que les points de fidélité d'un client sont sur le point d'expirer. Il ne s'agit pas de notifications légitimes : ils jouent sur l'urgence, affichent des soldes de points fictifs et contiennent des liens frauduleux pour inciter les destinataires à agir avant même qu'ils puissent vérifier l'information.
Un message type indique qu'un compte T-Mobile Rewards contient 18 400 points, précise une date d'expiration imminente et indique que les points non utilisés seront supprimés conformément aux conditions du programme. Ces détails donnent l'impression que le message a été rédigé spécifiquement pour le destinataire, même s'il a été envoyé à de nombreuses personnes.
« Rappel concernant vos points T-Mobile Rewards : vos points sont sur le point d’expirer. »
Cher client,
Nous vous rappelons que vos points T-Mobile Rewards arrivent bientôt à expiration. Vous disposez actuellement de 18 400 points, qui expireront le 4 juin 2026 s’ils ne sont pas utilisés.
Aperçu de vos points :
Solde actuel : 18 400 points
Expiry Date: {today or tomorrow}
Les points ne seront plus récupérés après cette date.
Échanger des points :
Visite:
https://t-mobile.{rotating domains}.top/pay
Utilisez l'application T-Mobile : Compte > Récompenses et avantages
Notre politique d'expiration des points vise à garantir l'équité du programme et à encourager une participation active. Veuillez ne pas gaspiller ces précieux points.
Merci d'avoir choisi T-Mobile.
Équipe du service client
Cette opération d'hameçonnage ne repose pas sur un seul SMS identique. Nous avons identifié plus de 1 000 modèles de campagnes très similaires, avec un score de similarité sémantique d'au moins 0,60. Les 199 correspondances les plus proches ont toutes obtenu un score d'au moins 0,95.
Cela signifie que les variations ne modifient que des éléments superficiels, tels que la formule de salutation, le titre, la date d'expiration, le solde de points et la nature du message (rappel, alerte ou mise à jour importante). Le message principal reste le même : les points de récompense T-Mobile sont censés expirer et le destinataire doit suivre un lien pour les utiliser au plus vite.
Les messages utilisent un langage formel mais générique, comme « Cher client T-Mobile », « Cher client » ou « Utilisateur T-Mobile », plutôt que de nommer le destinataire ou de fournir des informations de compte vérifiables.
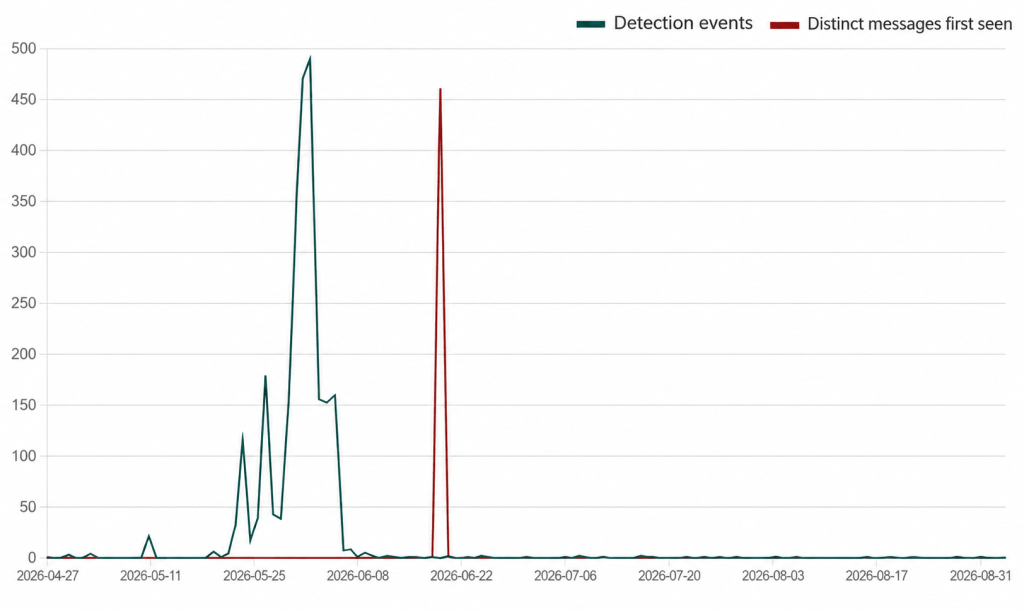
La campagne a débuté lentement avant de connaître deux pics d'activité importants. La courbe verte représente les détections de variantes de messages déjà observées, tandis que la courbe rouge représente les messages détectés le premier jour d'apparition de chaque variante. Nous continuons de recevoir des messages de cette campagne, bien que l'activité ait considérablement diminué depuis ces pics.
Cette arnaque repose sur une technique d'ingénierie sociale bien connue : une récompense alléchante, une date limite et une action simple censée protéger le client. Un destinataire possédant un compte T-Mobile pourrait cliquer dans un premier temps et s'interroger ensuite sur le contenu du message.
Ces liens utilisent des domaines rotatifs conçus pour faire croire qu'ils appartiennent à T-Mobile. Leur but est d'inciter les destinataires à cliquer dessus pour soi-disant échanger leurs points. Ne saisissez jamais vos identifiants de connexion, vos informations personnelles, vos coordonnées bancaires ni les codes de vérification après avoir cliqué sur un lien dans un message non sollicité.
Comment rester en sécurité
Les données anonymisées utilisées dans cette analyse ont été recueillies via la fonction Text Protection de Malwarebytes Mobile Security , qui alerte les utilisateurs en cas de SMS potentiellement malveillants ou frauduleux.
Vous pouvez également réduire votre risque en suivant ces conseils :
- Ne cliquez pas sur les liens contenus dans les messages non sollicités. Ouvrez plutôt le site web ou l'application de l'expéditeur présumé et vérifiez les notifications.
- Vérifiez le domaine dans la barre d'adresse de votre navigateur pour vous assurer qu'il correspond au site que vous vous attendiez à visiter.
- Utilisez une solution anti-malware à jour et en temps réel avec protection web.
- Malwarebytes Scam Guard peut vous aider à déterminer si un message est une arnaque et vous conseiller sur la marche à suivre.
Les URL utilisées dans cette campagne ont une durée de vie très éphémère. Les criminels ont utilisé au moins 81 domaines en quatre mois, mais ces domaines suivent un schéma reconnaissable qui est bloqué par Malwarebytes Browser Guard .
CIO
Exemples de domaines illustrant le modèle utilisé par la campagne :
t-mobile.biktpw[.]top
t-mobile.cugbjl[.]top
t-mobile.cymfjd[.]top
t-mobile.gdikxv[.]top
t-mobile.hdzcnb[.]top
t-mobile.koxetp[.]top
t-mobile.nxdcfp[.]top
t-mobile.pkrbai[.]top
t-mobile.qfrhkt[.]top
t-mobile.qscizj[.]top
t-mobile.tmfncb[.]top
t-mobile.vmnqsu[.]top
Mettez fin aux menaces avant qu'elles ne causent du tort.
Malwarebytes Browser Guard automatiquement les pages de hameçonnage et les sites malveillants. Gratuit, s'installe en un clic. Ajoutez-le à votre navigateur →