Se c'è mai stato un momento in cui gli utenti si sono resi conto di quanto sia pieno di falle il software che utilizzano, è proprio adesso. Il mese scorso Microsoft ha rilasciato il più grande aggiornamento di sempre nell'ambito del "Patch Tuesday". E ieri, l'ultimo giorno di giugno, Google ha pubblicato un aggiornamento che includeva ben 382 correzioni di sicurezza.
Il canale stabile è stato aggiornato a 150.0.7871.46/.47 per Windows E Mac , 150.0.7871.46 per Linux e 150.0.7871.63 per Android . L'aggiornamento verrà distribuito nei prossimi giorni e settimane.
Come aggiornare Chrome
Se non vuoi aspettare che l'aggiornamento arrivi automaticamente, aggiornarlo manualmente è semplicissimo.
L'opzione più semplice è consentire Chrome per aggiornarsi automaticamente. Ma si rischia di rimanere indietro con gli aggiornamenti se non si chiude mai il browser o se qualcosa va storto, ad esempio se un'estensione impedisce l'aggiornamento.
Per aggiornare manualmente, fai clic sul menu Altro (tre puntini), quindi vai su Impostazioni > Informazioni su Chrome . Se è disponibile un aggiornamento, Chrome Il download inizierà automaticamente. Riavvia Chrome per completare l'aggiornamento, sarai protetto da queste vulnerabilità.
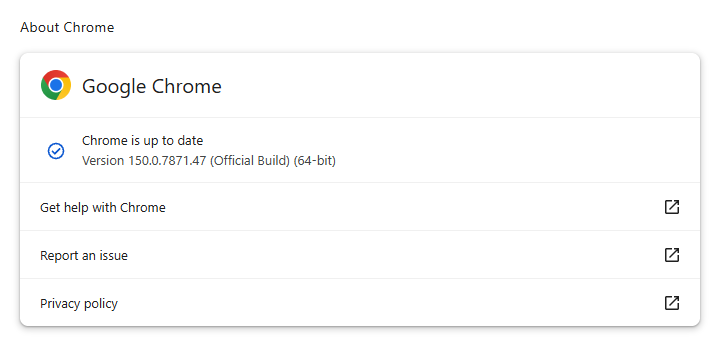
Nella nostra guida su come aggiornare Chrome su ogni sistema operativo troverete una spiegazione del sistema di numerazione delle versioni e istruzioni dettagliate.
Dettagli tecnici
Tra le 382 correzioni di sicurezza, 358 sono state individuate dalla stessa Google, 15 delle quali sono classificate come “critiche”. Google le classifica come “critiche” perché potrebbero consentire a un malintenzionato di eseguire codice arbitrario al di fuori della sandbox del browser, il che le colloca al livello più alto della propria scala di valutazione. È quindi rassicurante che Google le abbia individuate prima di chiunque altro. Perché , a quanto pare, non tutti i cacciatori di bug credono nella divulgazione responsabile.
Google utilizza strumenti interni di sanificazione del codice e tecniche di fuzzing per individuare queste vulnerabilità. Probabilmente contribuisce anche il fatto che l’azienda figuri nell’elenco delle società autorizzate a utilizzare piattaforme avanzate di intelligenza artificiale per individuare tali vulnerabilità.
Spicca una vulnerabilità classificata come “Alta”. Si tratta di una falla identificata con il codice CVE-2026-13789. La descrizione ufficiale è la seguente:
"Utilizzo dopo la liberazione nella GPU in Google Chrome Prima della versione 150.0.7871.47, un utente malintenzionato remoto che avesse compromesso il processo di rendering poteva potenzialmente eludere la sandbox tramite una pagina HTML appositamente creata.
Le vulnerabilità che consentono a un aggressore di sfuggire alla sandbox — il che significa che possono avere ripercussioni sull’intero dispositivo — sono preziose se è possibile concatenarle con altre. La sandbox del browser è un ambiente limitato e isolato che dovrebbe confinare qualsiasi attività dannosa all’interno del browser stesso, anziché direttamente sull’intero computer. Pertanto, una fuga dalla sandbox è pericolosa perché può consentire agli aggressori di passare da una situazione in cui «si è verificato un evento dannoso all’interno del browser» a una in cui «un evento dannoso può interessare l’intero sistema».
L'“use-after-free” è una categoria di vulnerabilità causata da un uso errato della memoria dinamica durante l'esecuzione di un programma. Se, dopo aver liberato una porzione di memoria, un programma non azzera il puntatore a quella porzione, un malintenzionato può sfruttare tale errore per causare un arresto anomalo del programma o indurlo a eseguire codice che non dovrebbe eseguire.
In cromo/ Chrome In ambito architettonico, il termine GPU indica solitamente il processo GPU dedicato che gestisce il rendering accelerato via hardware, la composizione, WebGL, la decodifica video e le relative operazioni grafiche.
Attraverso una pagina HTML appositamente creata, l'attacco potrebbe sfruttare il dispositivo della vittima tramite un sito web dannoso, un'e-mail in formato HTML o un documento HTML incorporato.
Quindi, ripeto, effettuate l'aggiornamento il prima possibile. Gli utenti di altri browser basati su Chromium sono invitati a tenere d'occhio il prossimo aggiornamento.
Blocca le minacce prima che possano causare danni.
Malwarebytes Browser Guard Blocca automaticamente le pagine di phishing e i siti dannosi. Gratuito, installazione con un solo clic. Aggiungilo al tuo browser →