Appena un mese fa, il Patch Tuesday di giugno 2026 ha battuto il precedente record di Microsoft con 206 CVE e tre vulnerabilità zero-day. Il mese di luglio ha ora triplicato tale cifra, a conferma del fatto che l’era dei “piccoli” Patch Tuesday potrebbe essere giunta al termine, con l’intensificarsi dell’individuazione delle vulnerabilità basata sull’intelligenza artificiale.
L'aggiornamento include 59 vulnerabilità critiche, oltre a tre vulnerabilità zero-day rese pubbliche. Microsoft le classifica come zero-day poiché le informazioni relative a tali vulnerabilità sono state rese pubbliche prima che fossero disponibili le patch. È noto che due di esse siano attivamente sfruttate dagli hacker.
Come installare le patch e verificare se si è protetti
Questi aggiornamenti risolvono i problemi di sicurezza e mantengono il tuo Windows PC protetto. Ecco come assicurarsi che sia aggiornato:
1. Aprire le impostazioni
- Fai clic sul pulsanteStart, quindi apri Impostazioni.
2. Vai a Windows Update
- Select Windows Update (di solito si trova in fondo al menu a sinistra).
3.Verifica la disponibilità di aggiornamenti
- Fai clic su Verifica aggiornamenti . Windows Verranno cercati gli aggiornamenti di sicurezza più recenti.
- Se hai attivato Ricevi gli ultimi aggiornamenti non appena saranno disponibili sotto Altre opzioni, potrebbe essere richiesto di riavviare immediatamente il computer. In tal caso, riavvia il computer per completare l'aggiornamento. Altrimenti, passa al passaggio successivo.
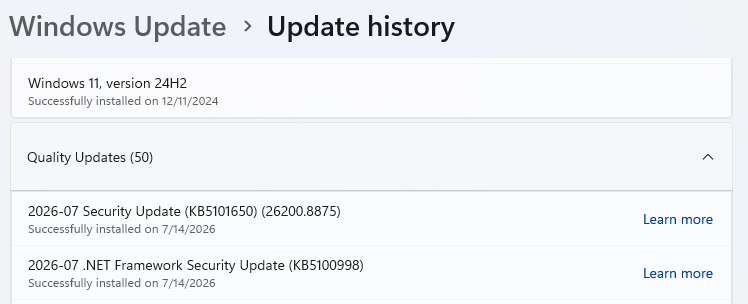
4. Download e installa
- Se sono disponibili aggiornamenti, il download inizierà automaticamente. Una volta completato, fai clic su“Installa”o“Riavvia ora” se richiesto. Potrebbe essere necessario riavviare il computer per completare l'aggiornamento.
5. Ricontrollate di essere aggiornati
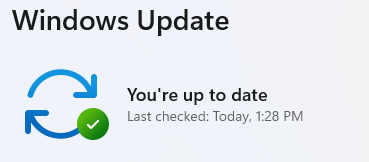
- Dopo il riavvio, torna a Windows Update e controlla di nuovo. Se viene visualizzato il messaggio "Sei aggiornato" , hai finito.
Dettagli tecnici
Diamo un’occhiata ai tre zero-day.
Innanzitutto c'è un Windows Vulnerabilità di bypass della funzionalità di sicurezza BitLocker, identificata come CVE-2026-50661 . Non è noto che venga sfruttata attivamente. Microsoft la descrive come segue:
“Il guasto del meccanismo di protezione in Windows BitLocker consente a un utente malintenzionato non autorizzato di aggirare una funzionalità di sicurezza tramite un attacco fisico.
In altre parole, anche se hai crittografato il tuo computer con BitLocker, un malintenzionato potrebbe sfruttare questa vulnerabilità per accedere ai tuoi dati qualora avesse accesso fisico al tuo computer.
Segue poi la vulnerabilità CVE-2026-56155, attualmente oggetto di attacchi, che consente l’elevazione dei privilegi (EoP) in Active Directory Federation Services (ADFS). ADFS è un componente software Microsoft che fornisce il Single Sign-On (SSO) e l’accesso federato. Funge da intermediario di fiducia tra l’Active Directory di un’organizzazione e le applicazioni. Un malintenzionato che riuscisse a sfruttare con successo questa vulnerabilità potrebbe ottenere privilegi di amministratore. Secondo quanto riferito, Microsoft ha scoperto la vulnerabilità mentre indagava su attacchi in corso.
Ultima, ma non meno importante, è la vulnerabilità CVE-2026-56164, che consente l’elevazione dei privilegi in Microsoft SharePoint Server. SharePoint Server è la versione on-premise della piattaforma Microsoft per la collaborazione e la gestione dei documenti basata sul web. La mancanza di un controllo di autenticazione in Microsoft Office SharePoint potrebbe consentire a un malintenzionato di elevare i propri privilegi in rete.
Entrambe le vulnerabilità sfruttate attivamente sono state inserite nel catalogo delle vulnerabilità note e sfruttate (KEV) della Cybersecurity and Infrastructure Security Agency (CISA), che stabilisce le scadenze per l’applicazione delle patch da parte delle agenzie del ramo esecutivo civile federale (FCEB). La CISA ha inoltre esortato le organizzazioni che utilizzano SharePoint Server ad adottare misure di rafforzamento della sicurezza a seguito degli ultimi attacchi.

“Una delle migliori suite di sicurezza informatica al mondo.”
Secondo CNET.Leggi la loro recensione →