Chrome sta rilasciando un aggiornamento per le sue versioni desktop. L'aggiornamento include 15 correzioni di sicurezza, due delle quali risolvono vulnerabilità critiche di buffer overflow .
Il canale stabile è stato aggiornato a 151.0.7922.169/.170 per Windows E Mac e 151.0.7922.169 per Linux.
Come aggiornare Chrome
Se non vuoi aspettare che l'aggiornamento arrivi automaticamente, aggiornarlo manualmente è semplicissimo.
L'opzione più semplice è consentire Chrome per aggiornarsi automaticamente. Ma si rischia di rimanere indietro con gli aggiornamenti se non si chiude mai il browser o se qualcosa va storto, ad esempio se un'estensione impedisce l'aggiornamento.
Per aggiornare manualmente, fai clic sul menu Altro (tre puntini), quindi vai su Impostazioni > Informazioni su Chrome . Se è disponibile un aggiornamento, Chrome Il download inizierà automaticamente. Riavvia Chrome per completare l'aggiornamento, sarai protetto da queste vulnerabilità.
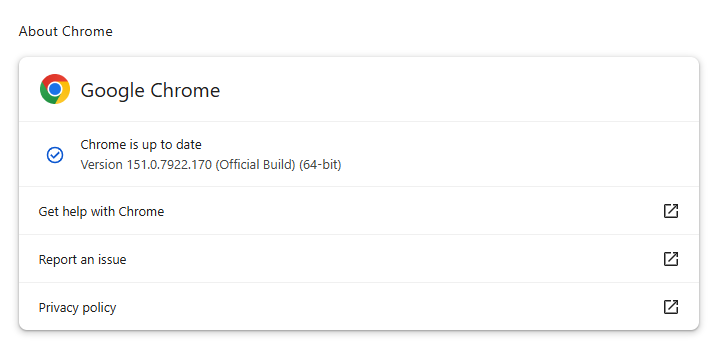
Nella nostra guida " Come aggiornare Chrome su qualsiasi sistema operativo " troverete una spiegazione del sistema di numerazione delle versioni e istruzioni dettagliate.
Dettagli tecnici
Come accennato in precedenza, le due vulnerabilità classificate come critiche in questo aggiornamento sono entrambe difetti di buffer overflow.
Un buffer overflow è un tipo di vulnerabilità del software che si verifica quando un'area di memoria all'interno di un'applicazione software raggiunge il suo limite di indirizzo e scrive in una regione di memoria adiacente. Nel codice di exploit del software, due aree comunemente prese di mira per gli overflow sono lo stack e l'heap.
La prima vulnerabilità, identificata come CVE-2026-76034 , è stata riscontrata in WebGL (Web Graphics Library). WebGL è un'interfaccia di programmazione delle applicazioni (API) JavaScript che consente ai browser web di visualizzare fluidamente grafica interattiva 2D e 3D. Un utente malintenzionato remoto può sfruttare questa vulnerabilità per eseguire codice arbitrario al di fuori della sandbox tramite una pagina HTML appositamente creata.
La seconda vulnerabilità critica è identificata come CVE-2026-76036 e risiede in Dawn, la libreria open-source che implementa lo standard WebGPU . Essa funge da ponte, consentendo alle applicazioni web di comunicare direttamente con l'hardware grafico. Questa vulnerabilità permette inoltre a un utente malintenzionato remoto di eseguire codice arbitrario al di fuori della sandbox tramite una pagina HTML appositamente creata.
Chrome Le vulnerabilità che consentono l'esecuzione di codice in remoto al di fuori della sandbox del browser sono particolarmente preziose per gli aggressori perché possono trasformare la visita a un sito web dannoso o compromesso nell'esecuzione diretta di codice sul sistema operativo sottostante, spesso senza richiedere ulteriori passaggi di sfruttamento.
Normalmente, la sandbox limita l'accesso di un processo di rendering compromesso a file, dispositivi e altre risorse di sistema sensibili. Aggirarla amplia notevolmente la capacità di un aggressore di rubare dati, stabilire persistenza, distribuire malware o penetrare ulteriormente all'interno di un ambiente aziendale.
Dalla segnalazione delle minacce alla loro rimozione.
I rischi per la sicurezza informatica non dovrebbero mai andare oltre un titolo di giornale. Proteggi i tuoi dispositivi dalle minacce scaricando Malwarebytes oggi stesso .