

Google ha rilasciato aggiornamenti per il Chrome browser e il sistema operativo ChromeOS.
Il 6 ottobre Google ha rilasciato un aggiornamento del canale stabile per desktop . Questo è il più importante per gli utenti desktop. Porta Chrome alla versione 155.0.8059.39 per Linux e alle versioni 154.0.8037.39/.40 per Windows e Mac . L'aggiornamento include 247 correzioni di sicurezza, di cui quattro classificate come critiche.
Lo stesso giorno, Google ha rilasciato la versione 155.0.8059.39 per Android , inizialmente per una piccola percentuale di utenti. Potrebbe non essere ancora disponibile su Google Play per tutti, ma tenete d'occhio gli aggiornamenti. Google afferma che include miglioramenti in termini di stabilità e prestazioni.
Come aggiornare Chrome
La soluzione più semplice è lasciare Chrome aggiorni automaticamente. Tuttavia, potresti ritrovarti in ritardo con gli aggiornamenti se non chiudi mai il browser o se si verifica un problema, ad esempio un'estensione che impedisce l'aggiornamento.
Se non vuoi aspettare che l'aggiornamento ti raggiunga, l'aggiornamento manuale è semplice. Apri Informazioni su Google Chrome da Chrome Impostazioni o menu Aiuto. Chrome Verificherò la presenza di aggiornamenti. Se ne è disponibile uno, fai clic su Riavvia per applicarlo.
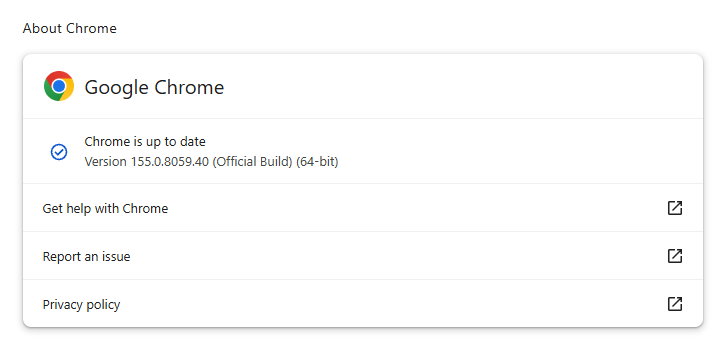
Nella nostra guida " Come aggiornare Chrome su qualsiasi sistema operativo " troverete una spiegazione del sistema di numerazione delle versioni e istruzioni dettagliate.
Come aggiornare ChromeOS
È possibile aggiornare il sistema operativo del Chromebook seguendo questi passaggi:
- Connettiti a Internet. Il tuo Chromebook Verifica automaticamente la presenza di aggiornamenti e li scarica al momento della connessione.
- In basso a destra, accanto alla data, troverai la notifica "Aggiorna dispositivo".
- Per completare l'aggiornamento, riavvia il tuo Chromebook .
Dettagli tecnici
Tra le vulnerabilità corrette, ne abbiamo individuate tre che probabilmente presentano un impatto elevato.
CVE-2026-106197 : Si tratta di una vulnerabilità di tipo use-after-free nel modulo Browser, classificata come critica. È considerata una vulnerabilità prioritaria a causa della sua posizione all'interno delle funzionalità del browser, piuttosto che in una funzionalità specialistica. Lo sfruttamento di tale vulnerabilità consentirebbe a un utente malintenzionato remoto di eseguire codice arbitrario al di fuori della sandbox tramite una pagina HTML appositamente creata.
Una vulnerabilità di tipo use-after-free si verifica quando un programma tenta di accedere a una posizione di memoria dopo che questa è stata liberata. Ciò può causare arresti anomali o, in alcuni casi, consentire a un utente malintenzionato di eseguire il proprio codice.
Chrome Le vulnerabilità che consentono l'esecuzione di codice in remoto al di fuori della sandbox del browser sono particolarmente preziose per gli aggressori perché possono trasformare la visita a un sito web dannoso o compromesso nell'esecuzione diretta di codice sul sistema operativo sottostante, spesso senza richiedere ulteriori passaggi di sfruttamento.
CVE-2026-106358 : Un'altra vulnerabilità di tipo use-after-free, questa volta nella navigazione, classificata come critica. La navigazione è fondamentale per la normale esperienza di navigazione, il che rende questa falla potenzialmente ampiamente diffusa se pagine o reindirizzamenti controllati da un utente malintenzionato possono raggiungere il percorso vulnerabile. Inoltre, offre a un utente malintenzionato remoto la possibilità di eseguire codice arbitrario al di fuori della sandbox tramite una pagina HTML appositamente creata.
CVE-2026-106240 : una vulnerabilità di confusione di tipo in V8, Chrome Il motore JavaScript di . Questo è classificato come ad alto rischio, ma offre a un attaccante remoto, dopo un'efficace violazione della sicurezza, la possibilità di eseguire codice arbitrario all'interno della sandbox tramite una pagina HTML appositamente creata. Inoltre, una falla nel motore JavaScript è sempre un valido candidato per attacchi veicolati tramite contenuti web dannosi.
Blocca le minacce prima che possano causare danni.
Malwarebytes Browser Guard automaticamente le pagine di phishing e i siti dannosi. È gratuito e si installa con un solo clic. Aggiungilo al tuo browser →








