Il 13 e il 14 ottobre, Google ha rilasciato diversi aggiornamenti Chrome .
La maggior parte degli utenti è su Chrome Canale stabile. L' aggiornamento desktop porta Chrome alle versioni 155.0.8059.79/.80 per Windows e Mac e 155.0.8059.79 per Linux . L'aggiornamento include 37 correzioni di sicurezza, di cui sette classificate come critiche.
Lo stesso giorno, Google ha rilasciato la versione 155.0.8059.79 per Android . Potrebbe non essere ancora disponibile su Google Play per tutti, ma tenete d'occhio gli aggiornamenti. Google afferma che include anche miglioramenti alla stabilità e alle prestazioni.
Gli aggiornamenti verranno rilasciati nei prossimi giorni e nelle prossime settimane.
Come aggiornare Chrome
La soluzione più semplice è lasciare Chrome aggiorni automaticamente. Tuttavia, potresti ritrovarti in ritardo con gli aggiornamenti se non chiudi mai il browser o se si verifica un problema, ad esempio un'estensione che impedisce l'aggiornamento.
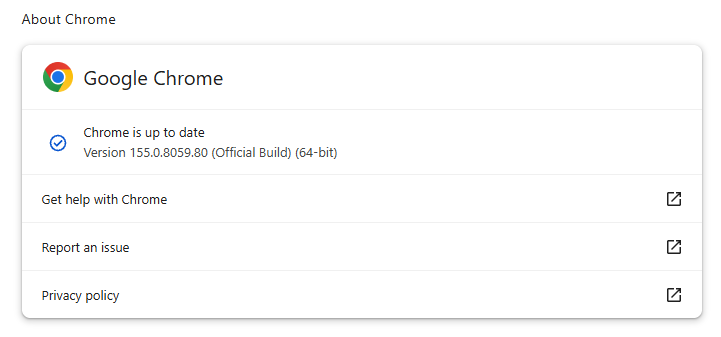
Se non vuoi aspettare che l'aggiornamento ti raggiunga, l'aggiornamento manuale è semplice. Apri Informazioni su Google Chrome da Chrome Impostazioni o menu Aiuto. Chrome Verificherò la presenza di aggiornamenti. Se ne è disponibile uno, fai clic su Riavvia per applicarlo.
Nella nostra guida " Come aggiornare Chrome su qualsiasi sistema operativo " troverete una spiegazione del sistema di numerazione delle versioni e istruzioni dettagliate.
Dettagli tecnici
Alcune delle correzioni di sicurezza meritano un'analisi più approfondita.
Protezione per il cellulare , ovunque e in qualsiasi momento.
Il primo è tracciato come CVE-2026-110152 , un buffer overflow in ANGLE in Google Chrome SU Android Potrebbe consentire a un utente malintenzionato remoto di eseguire codice arbitrario al di fuori della sandbox tramite una pagina HTML appositamente creata.
L'ANGOLO è Chrome Livello di traduzione grafica. Un buffer overflow si verifica quando un programma inserisce più dati in un'area di memoria di quanti ne possa contenere, sovrascrivendo i dati nella memoria adiacente. Un utente malintenzionato può sfruttare questa vulnerabilità per far eseguire codice dannoso al processo vulnerabile.
Chrome Le vulnerabilità che consentono l'esecuzione di codice in remoto al di fuori della sandbox del browser sono particolarmente preziose per gli aggressori perché possono trasformare la visita a un sito web dannoso o compromesso nell'esecuzione diretta di codice sul sistema operativo sottostante, spesso senza richiedere ulteriori passaggi di sfruttamento.
Ho quindi individuato due vulnerabilità di tipo use-after-free nel componente PDF. La vulnerabilità CVE-2026-110136 , classificata come critica, potrebbe consentire a un utente malintenzionato remoto di eseguire codice arbitrario al di fuori della sandbox tramite una pagina HTML appositamente creata. La vulnerabilità CVE-2026-110147 , classificata come elevata, potrebbe consentire a un utente malintenzionato di eseguire codice arbitrario all'interno della sandbox tramite una pagina HTML appositamente creata.
Una vulnerabilità di tipo use-after-free si verifica quando un programma tenta di accedere a una posizione di memoria dopo che questa è stata liberata. Ciò può causare arresti anomali o, in alcuni casi, consentire a un utente malintenzionato di eseguire il proprio codice.
All'interno di una sandbox, il codice dannoso viene eseguito in un ambiente ristretto e isolato, progettato per limitare l'accesso al resto del dispositivo. Questo limita le azioni dell'attaccante, confinandolo al browser e riducendo l'impatto rispetto al codice eseguito al di fuori della sandbox. Tuttavia, gli aggressori spesso concatenano diverse vulnerabilità per eludere la sandbox e ottenere una compromissione più grave. Pertanto, l'espressione descrive un'importante limitazione di sicurezza, ma non significa che la vulnerabilità sia innocua.
Blocca le minacce prima che possano causare danni.
Malwarebytes Browser Guard automaticamente le pagine di phishing e i siti dannosi. È gratuito e si installa con un solo clic. Aggiungilo al tuo browser →