La patch rilasciata da Microsoft per il Patch Tuesday di ottobre risolve un numero record di 1.413 vulnerabilità , tra cui una attivamente sfruttata Windows Una vulnerabilità zero-day di Shell e altre due falle rese pubbliche.
Proprio quando si pensava che un record precedente sarebbe rimasto imbattuto per un po', Microsoft torna con il più grande aggiornamento mensile del Patch Tuesday. Microsoft ha affermato che il crescente utilizzo dell'intelligenza artificiale per individuare e correggere le vulnerabilità di sicurezza significa che gli utenti dovrebbero aspettarsi un maggior numero di correzioni negli aggiornamenti mensili.
Come installare le patch e verificare se si è protetti
Questi aggiornamenti risolvono i problemi di sicurezza e aiutano a mantenere il tuo Windows PC protetto. Ecco come assicurarsi che sia aggiornato:
- Fai clic sul pulsante Start , quindi apri Impostazioni .
- Select "Windows " (di solito in fondo al menu a sinistra).
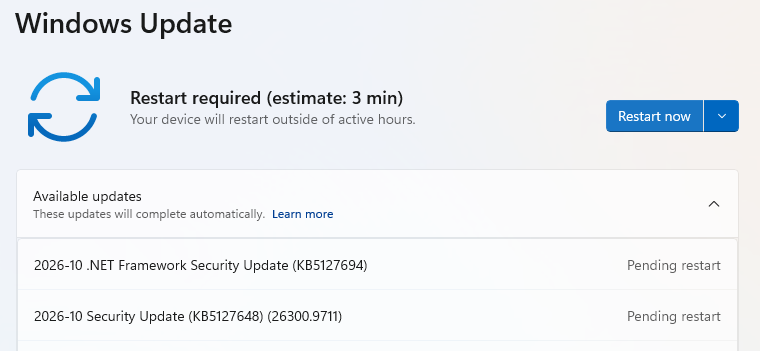
- Clicca Verifica la presenza di aggiornamenti. Windows cercherà gli aggiornamenti di sicurezza più recenti. Se hai abilitato Ricevi gli ultimi aggiornamenti non appena saranno disponibili sotto Altre opzioniPotrebbe esserti richiesto di riavviare immediatamente per completare l'aggiornamento.
- Altrimenti, procedi al passaggio successivo.
- Se sono disponibili aggiornamenti, il download inizierà automaticamente. Quando saranno pronti, fai clic su Installa o Riavvia ora, se richiesto. Potrebbe essere necessario riavviare il computer per completare l'aggiornamento.
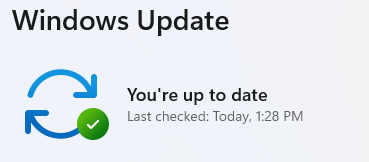
- Dopo il riavvio, torna suWindows e controlla di nuovo. Se compare il messaggio"Sei aggiornato", sei a posto.
Dettagli tecnici
Come di consueto, abbiamo selezionato alcune vulnerabilità da evidenziare per i lettori interessati ai dettagli tecnici.
Inizieremo con la vulnerabilità attivamente sfruttata tracciata come CVE-2026-96951 ( punteggio CVSS 8,8 su 10), una Windows Vulnerabilità di bypass delle funzionalità di sicurezza della shell.
La funzionalità di sicurezza che è in grado di aggirare è il sistema di difesa Mark of the Web (MOTW), che avvisa gli utenti della presenza di file scaricati potenzialmente pericolosi.
Per sfruttare con successo una vulnerabilità è necessaria l'interazione dell'utente. Ad esempio, in un attacco tramite e-mail o messaggistica istantanea, l'aggressore potrebbe inviare all'utente bersaglio un file appositamente creato per sfruttare la vulnerabilità, ma l'utente dovrebbe cliccare su un link o aprire un allegato.
Un altro da tenere d'occhio è CVE-2026-108398 (punteggio CVSS 8,8 su 10), in cui un percorso di ricerca non attendibile in .NET Framework consente a un utente malintenzionato autorizzato di aggirare una funzionalità di sicurezza a livello locale. La funzionalità aggirata è Windows Defender Application Control (WDAC), che potrebbe consentire l'esecuzione di applicazioni non autorizzate sui sistemi di destinazione. Questa vulnerabilità è stata resa pubblica prima del rilascio della patch.
Un'altra vulnerabilità resa pubblica è la CVE-2026-92707 (punteggio CVSS 5.3 su 10). Questa falla può consentire a un utente malintenzionato remoto non autenticato di esaurire la memoria nelle applicazioni interessate che elaborano dati MessagePack appositamente creati. MessagePack-CSharp è un componente software che aiuta le applicazioni a comprimere e decomprimere i dati in un formato compatto, rendendo efficiente l'archiviazione o lo scambio di informazioni. L'esposizione dipende da come un servizio utilizza la libreria per comprimere e decomprimere le informazioni.
Dalla segnalazione delle minacce alla loro rimozione.
I rischi per la sicurezza informatica non dovrebbero mai diffondersi al di là di un titolo di giornale. Tenete le minacce lontane dai vostri dispositivi scaricando Malwarebytes oggi stesso.