L'11 novembre, Google ha rilasciato un aggiornamento di sicurezza per il canale stabile di Chrome per Windows , Mac e Linux. L'aggiornamento verrà distribuito nei prossimi giorni e settimane.
La maggior parte degli utenti è su Chrome Canale stabile. L' aggiornamento desktop porta Chrome alle versioni 157.0.8103.78/.79 per Windows e Mac e 157.0.8103.78 per Linux . Include 83 correzioni di sicurezza, cinque delle quali classificate come Critiche, il livello di gravità più elevato. Questo aggiornamento è stato rilasciato solo due giorni dopo il precedente.
Come aggiornare Chrome
L'opzione più semplice è consentire Chrome per aggiornarsi automaticamente. Ma si rischia di rimanere indietro con gli aggiornamenti se non si chiude mai il browser o se qualcosa va storto, ad esempio se un'estensione impedisce l'aggiornamento.
Se non vuoi aspettare che l'aggiornamento ti raggiunga, puoi aggiornare manualmente. Apri Informazioni su Google Chrome da Chrome Menu Impostazioni o Guida . Chrome Verificherà la presenza di aggiornamenti e scaricherà quelli disponibili. Se richiesto, fai clic su Riavvia per applicarli.
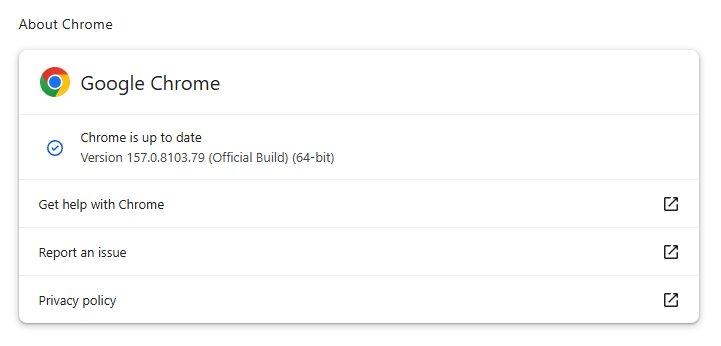
Nella nostra guida " Come aggiornare Chrome su qualsiasi sistema operativo " troverete una spiegazione del sistema di numerazione delle versioni e istruzioni dettagliate.
Dettagli tecnici
Poiché tutte e cinque le vulnerabilità critiche corrette in questo aggiornamento sono di tipo use-after-free, analizziamo più da vicino le cause di questo tipo di vulnerabilità.
Una vulnerabilità di tipo use-after-free (UAF) si verifica quando un software accede alla memoria dopo averla rilasciata per il riutilizzo. Il programma conserva ancora un riferimento alla vecchia posizione, ma l'oggetto originale non è più valido e qualcos'altro potrebbe ora occupare quello spazio.
Il riferimento residuo è chiamato "puntatore pendente" ed è causato da un errore nella gestione della durata di disponibilità di un oggetto. Una parte del programma potrebbe rilasciarlo mentre un'altra si aspetta ancora di utilizzarlo. Ciò può accadere a causa di una proprietà confusa, di una gestione degli errori errata o di un problema di temporizzazione tra attività eseguite simultaneamente.
Le conseguenze vanno da arresti anomali e dati corrotti a fughe di informazioni e, in alcuni casi, all'esecuzione di codice controllato da un malintenzionato. La pericolosa possibilità è che un attaccante possa influenzare ciò che sostituisce l'oggetto liberato, quindi ingannare il programma in modo che tratti tale sostituzione come dati legittimi o istruzioni su cosa fare successivamente.
Questo spiega perché le vulnerabilità UAF possono ricevere valutazioni di gravità critica. Tuttavia, l'etichetta descrive una classe di bug di gestione della memoria, non un risultato garantito: l'impatto effettivo dipende dal componente interessato, dall'affidabilità con cui un aggressore può sfruttare l'errore e dalle protezioni in atto.
Blocca le minacce prima che possano causare danni.
Malwarebytes Browser Guard Blocca automaticamente le pagine di phishing e i siti dannosi. Gratuito, installazione con un solo clic. Aggiungilo al tuo browser →