L'aggiornamento di novembre di Microsoft, rilasciato il Patch Tuesday, corregge oltre 1.000 vulnerabilità , tra cui una falla in Outlook che gli aggressori stanno già sfruttando per rubare informazioni di autenticazione .
L'aggiornamento corregge anche 48 vulnerabilità critiche di esecuzione di codice in remoto (RCE) che potrebbero consentire agli aggressori di eseguire codice sui computer interessati, in alcuni casi senza l'interazione dell'utente.
Mentre Windows Poiché gli aggiornamenti risolvono molte delle vulnerabilità di questo mese, i lettori dovrebbero verificare anche la disponibilità di aggiornamenti di Office : la falla di Outlook sfruttata viene corretta tramite i prodotti Office interessati.
Per fare ciò, segui queste istruzioni:
- Apri un'applicazione di Office, come Word.
- Vai su File > Account . In Outlook, potrebbe apparire come Account Office .
- Nella sezione Informazioni sul prodotto , seleziona Opzioni di aggiornamento > Aggiorna ora .
- Se necessario, selezionare prima "Abilita aggiornamenti" . Se i controlli per gli aggiornamenti non sono presenti su un dispositivo aziendale, contattare il team IT dell'organizzazione; gli aggiornamenti potrebbero essere gestiti centralmente.
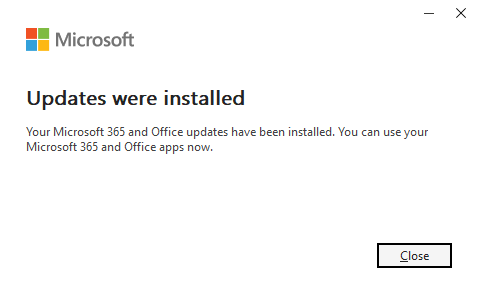
Durante l'aggiornamento, potrebbe esserti richiesto di salvare il lavoro (controlla i documenti aperti). Successivamente, dovresti visualizzare qualcosa di simile a questo:
Come candidarsi Windows installa le patch e verifica se sei protetto
Questi aggiornamenti risolvono i problemi di sicurezza e aiutano a mantenere il tuo Windows PC protetto. Ecco come assicurarsi che sia aggiornato:
- Fai clic sul pulsante Start , quindi apri Impostazioni .
- Select Windows Update (di solito si trova in fondo al menu a sinistra).
- Fai clic su Verifica aggiornamenti . Windows Verranno cercati gli aggiornamenti di sicurezza più recenti. Se hai attivato l'opzione "Ottieni gli aggiornamenti più recenti non appena sono disponibili" in "Altre opzioni" , potrebbe esserti richiesto di riavviare immediatamente il sistema per completare l'aggiornamento.
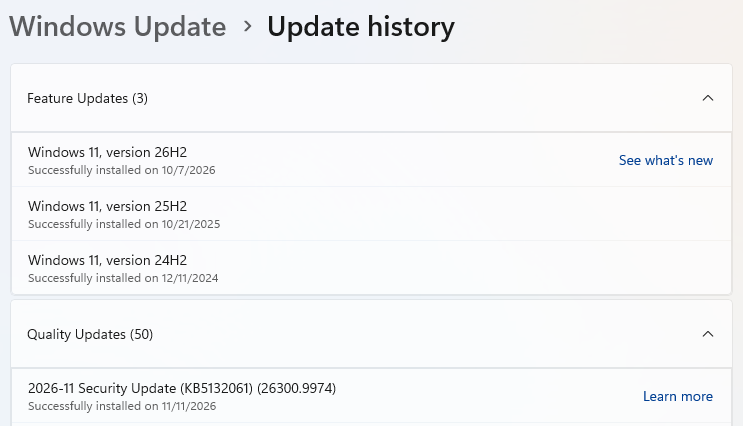
- Potresti trovare l'aggiornamento (Aggiornamento di sicurezza KB5132061) già installato.
- Se sono disponibili aggiornamenti, il download inizierà automaticamente. Quando saranno pronti, fai clic su Installa o Riavvia ora, se richiesto. Potrebbe essere necessario riavviare il computer per completare l'aggiornamento.
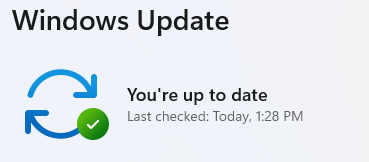
- Dopo il riavvio, torna a Windows Update e controlla di nuovo. Se viene visualizzato il messaggio "Sei aggiornato" , hai finito.
Dettagli tecnici
Come di consueto, abbiamo selezionato alcune vulnerabilità da evidenziare per i lettori interessati ai dettagli tecnici.
Iniziamo con CVE-2026-124194 , una vulnerabilità di Outlook che gli aggressori stanno già sfruttando . Ha un punteggio CVSS di 6,5 su 10 e potrebbe esporre informazioni di autenticazione che gli aggressori potrebbero utilizzare per impersonare l'utente. Dalla descrizione di Microsoft:
"L'interfaccia utente del prodotto non avvisa l'utente delle azioni non sicure in Microsoft Office Outlook, consentendo a un utente malintenzionato non autorizzato di effettuare lo spoofing su una rete."
Per sfruttare questa vulnerabilità, un utente malintenzionato deve convincere qualcuno ad aprire un file di messaggio appositamente creato in una versione di Outlook interessata. Ciò può indurre Outlook a connettersi a una posizione di rete controllata dall'attaccante senza il consueto avviso relativo ai contenuti esterni, esponendo potenzialmente le informazioni di autenticazione (l'hash NTLMv2 dell'utente) che potrebbero essere utilizzate per impersonarlo.
Poiché questa vulnerabilità viene sfruttata attivamente, aggiornare Office come descritto in precedenza è una priorità.
Un'altra vulnerabilità che desidero evidenziare è la CVE-2026-116928 (punteggio CVSS 9,8 su 10):
“Scrittura fuori dai limiti in Microsoft Windows Il componente di ricerca consente a un utente malintenzionato non autorizzato di eseguire codice su una rete.
Una vulnerabilità di scrittura fuori dai limiti consente a un programma di scrivere al di fuori dei limiti di memoria che dovrebbe utilizzare, il che può portare al danneggiamento della memoria o all'inserimento di codice dannoso in memoria, ingannando il sistema e inducendolo ad eseguirlo.
Microsoft descrive un attacco in cui un allegato e-mail dannoso viene elaborato automaticamente per l'indicizzazione da Exchange Server. In questo scenario, il destinatario non ha bisogno di aprire l'e-mail o l'allegato. L'elaborazione potrebbe essere sufficiente a consentire all'attaccante di eseguire codice con i permessi del servizio interessato. Microsoft non ha segnalato alcun caso di sfruttamento di questa vulnerabilità.
Dalla segnalazione delle minacce alla loro rimozione.
I rischi per la sicurezza informatica non dovrebbero mai andare oltre un titolo di giornale. Proteggi i tuoi dispositivi dalle minacce scaricando Malwarebytes oggi stesso .