I dati dei clienti rubati al rivenditore di moda globale ASOS includono più di semplici nomi e recapiti, sollevando dubbi sulle rassicurazioni fornite inizialmente.
Come abbiamo riportato all'inizio di questa settimana, i clienti di ASOS hanno ricevuto una notifica push tramite l'app ASOS in cui si affermava che l'azienda era stata vittima di un attacco hacker.
ASOS ha confermato che alcuni hacker hanno avuto accesso alle informazioni dei clienti dopo aver ingannato un dipendente, inducendolo a consegnare le credenziali di accesso. Sebbene il rivenditore affermi che non siano stati compromessi i dati delle carte di pagamento né le password dei clienti, un'inchiesta della BBC mostra che le informazioni rubate includono molto più dei "dati personali di base" inizialmente menzionati dall'azienda.
Le credenziali di accesso rubate sono state utilizzate per accedere a informazioni su piattaforme di terze parti utilizzate da ASOS. L'azienda afferma di aver bloccato le piattaforme interessate e di aver avviato un'indagine con specialisti interni ed esterni. Dichiara inoltre di aver rafforzato i propri controlli di sicurezza.
Quali dati sono stati rubati?
Nella nostra analisi iniziale, avevamo evidenziato i profili clienti potenzialmente dettagliati associati alla strategia di marketing di ASOS. Le scoperte della BBC ora confermano che almeno alcune informazioni relative agli acquisti sono state effettivamente raccolte.
Secondo la BBC, che ha ricevuto un campione dagli hacker, i dati esposti includono:
- Nomi e indirizzi di casa
- Numeri di telefono e indirizzi email
- Numeri di cliente e date di nascita
- Ricerche effettuate dai clienti sul sito web di ASOS
- Dettagli come ad esempio quando un cliente ha iniziato a utilizzare ASOS
La BBC ha riportato termini di ricerca come "vintage recuperato", "vestiti larghi glamour" e "Asos petite". Questo dimostra che si tratta di qualcosa di più di un semplice elenco di contatti rubato. Le informazioni possono infatti rivelare anche gli interessi di acquisto dei clienti e il loro rapporto con il rivenditore.
La segnalazione iniziale degli hacker menzionava Snowflake, una piattaforma di archiviazione e analisi dati. Successivamente, hanno dichiarato alla BBC di aver avuto accesso alle informazioni tramite Simon AI , una piattaforma basata su Snowflake che ASOS utilizza per la personalizzazione dell'esperienza cliente.
Snowflake ha dichiarato di non aver riscontrato alcuna violazione della propria piattaforma. L'utilizzo di credenziali rubate per accedere all'account di un cliente o a un servizio connesso non implica necessariamente una violazione della piattaforma sottostante. Le segnalazioni disponibili non evidenziano vulnerabilità in Snowflake o in Simon AI.
La comunicazione di ASOS con i clienti
I clienti sono venuti a conoscenza della violazione dei dati per la prima volta dai criminali informatici, anziché dal rivenditore. La decisione degli aggressori di inviare una notifica tramite l'app ASOS potrebbe aver reso inevitabile tale evenienza.
Ma l'Independent ha riportato che la dichiarazione completa di ASOS è arrivata dopo circa cinque ore di silenzio, lasciando i clienti allarmati dalla notifica e in attesa di una spiegazione.
L'esperto di sicurezza Kevin Beaumont ha criticato la risposta:
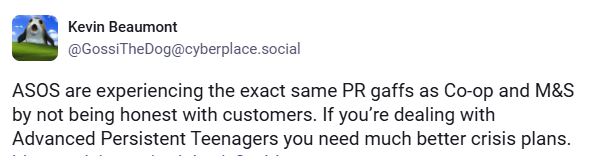
“ASOS sta subendo esattamente le stesse gaffe di pubbliche relazioni di Co-op e M&S non essendo onesta con i clienti. Se hai a che fare con Advanced Adolescenti ostinati, avete bisogno di piani di gestione delle crisi molto più efficaci.
Nonostante gli hacker minaccino di diffondere i dati, ASOS afferma che la sua indagine completa proseguirà nelle prossime settimane. L'azienda contatterà direttamente i clienti qualora ritenga necessarie ulteriori informazioni, supporto o azioni.
Secondo quanto riportato , il gruppo avrebbe dato ad ASOS due settimane di tempo per mettersi in contatto, chiedendo un riscatto in cambio della cancellazione dei dati dei clienti. ASOS non ha rivelato se avrebbe pagato.
Come stare al sicuro
ASOS afferma che il suo sito web e la sua app rimangono sicuri e che le informazioni sulle carte di pagamento e le password dei clienti non sono state compromesse. Tuttavia, i dati rubati e le ricerche di prodotti potrebbero aiutare i truffatori a rendere più convincenti i messaggi di phishing mirati.
Un messaggio che conosce il tuo nome o ciò che hai cercato non è una prova che provenga da ASOS.
- Fai attenzione a email, SMS o chiamate inaspettate riguardanti violazioni dei dati, rimborsi, consegne o problemi con il tuo account ASOS.
- Non cliccare sui link presenti in messaggi inaspettati e non cliccare sul link di Telegram contenuto nel messaggio degli aggressori, né interagire con loro. Accedi direttamente al sito web o all'app di ASOS per verificare il tuo account.
- Non condividere password, codici di sicurezza o dati di pagamento in risposta a messaggi o chiamate non richiesti. ASOS afferma che non ti chiederà mai di farlo.
- Se i tuoi dati sono stati rubati in questa violazione, leggi i consigli nel nostro blog Coinvolto in una violazione dei dati? Ecco cosa devi sapere .
Il tuo nome, indirizzo e numero di telefono potrebbero già essere in vendita.
Le società di intermediazione dati raccolgono e vendono i tuoi dati personali a chiunque sia disposto a pagare. Malwarebytes Personal Data Remover li individua e fa rimuovere le tue informazioni, poi sorveglia per assicurarsi che rimangano tali.