

Il gruppo estorsivo ShinyHunters non ha paura di farsi dei nemici. Ora afferma di essere riuscito a violare i sistemi dell'FBI.
Dopo aver presumibilmente preso il controllo del sito di diffusione di ransomware del gruppo Clop , ShinyHunters afferma di aver attaccato l'FBI per punire l'agenzia per aver diffuso quelle che definisce false informazioni sul gruppo.
In un lunghissimo post pubblicato sul suo sito dedicato alle fughe di notizie, il gruppo elenca le proprie rimostranze:
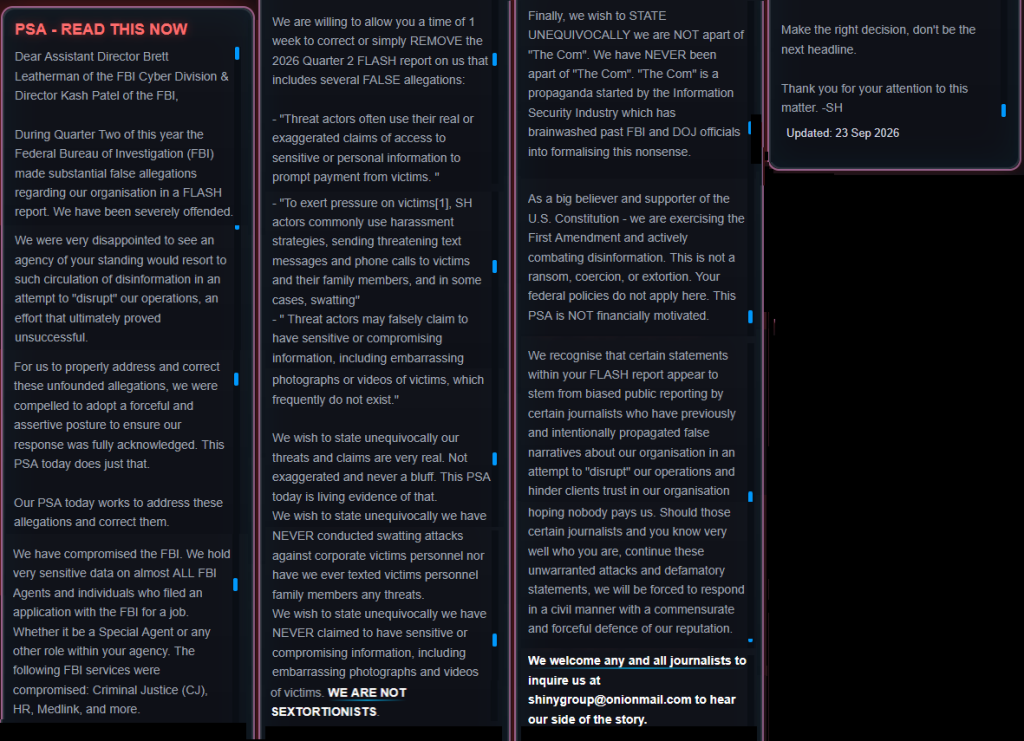
“ AVVISO DI PUBBLICA UTILITÀ – LEGGETE QUESTO ORA
Egregi signori Brett Leatherman, vicedirettore della divisione Cyber dell'FBI, e Kash Patel, direttore dell'FBI,
Nel secondo trimestre di quest'anno, il Federal Bureau of Investigation (FBI) ha formulato accuse sostanzialmente false nei confronti della nostra organizzazione in un rapporto FLASH. Ci siamo sentiti profondamente offesi.
Siamo rimasti molto delusi nel constatare che un'agenzia del vostro calibro abbia fatto ricorso alla diffusione di tali informazioni false nel tentativo di "interrompere" le nostre attività, uno sforzo che si è rivelato in definitiva infruttuoso.
Per poter affrontare e correggere adeguatamente queste accuse infondate, siamo stati costretti ad adottare una posizione decisa e assertiva, al fine di garantire che la nostra risposta fosse pienamente compresa. Questo annuncio di pubblica utilità di oggi fa proprio questo.
Il nostro spot di pubblica utilità di oggi si propone di affrontare e correggere queste accuse.
Abbiamo compromesso l'FBI. Possediamo dati molto sensibili su quasi TUTTI gli agenti dell'FBI e sulle persone che hanno presentato domanda di lavoro all'FBI, che si tratti di un agente speciale o di qualsiasi altro ruolo all'interno della vostra agenzia. I seguenti servizi dell'FBI sono stati compromessi: Giustizia penale (CJ), Risorse umane, Medlink e altri.
Siamo disposti a concedervi una settimana di tempo per correggere o semplicemente RIMUOVERE il rapporto FLASH del secondo trimestre 2026 che ci riguarda e che contiene diverse accuse FALSE:
- "Spesso, chi commette queste minacce utilizza affermazioni, vere o esagerate, di accesso a informazioni sensibili o personali per estorcere denaro alle vittime."
- “Per esercitare pressione sulle vittime[1], gli autori di SH usano comunemente strategie di molestia, inviando messaggi di testo e telefonate minacciose alle vittime e ai loro familiari e, in alcuni casi, swatting “
- "Gli autori delle minacce potrebbero affermare falsamente di possedere informazioni sensibili o compromettenti, incluse fotografie o video imbarazzanti delle vittime, che spesso non esistono."
Desideriamo affermare inequivocabilmente che le nostre minacce e affermazioni sono assolutamente reali. Non sono esagerate e non si tratta di un bluff. Questo spot di pubblica utilità di oggi ne è la prova tangibile.
Desideriamo dichiarare inequivocabilmente di NON aver MAI condotto swatting attacchi contro vittime aziendali, né abbiamo mai inviato messaggi minacciosi ai familiari delle vittime.
Desideriamo affermare inequivocabilmente di NON aver MAI dichiarato di possedere informazioni sensibili o compromettenti, incluse fotografie e video imbarazzanti delle vittime. NON SIAMO TORTURESTI.
Infine, desideriamo DICHIARARE IN MODO INEQUIVOCABILE che NON facciamo parte di "The Com". Non abbiamo MAI fatto parte di "The Com". "The Com" è una propaganda iniziata dall'industria della sicurezza informatica che ha fatto il lavaggio del cervello a ex funzionari dell'FBI e del Dipartimento di Giustizia, inducendoli a formalizzare queste assurdità.
In quanto grandi sostenitori della Costituzione degli Stati Uniti, stiamo esercitando il Primo Emendamento e combattendo attivamente la disinformazione. Questo non è un riscatto, una coercizione o un'estorsione. Le vostre politiche federali non si applicano in questo caso. Questo annuncio di pubblica utilità NON è motivato da fini finanziari.
Riconosciamo che alcune affermazioni contenute nel vostro rapporto FLASH sembrano derivare da resoconti pubblici di parte da parte di alcuni giornalisti che in passato hanno intenzionalmente diffuso false narrazioni sulla nostra organizzazione nel tentativo di "ostacolare" le nostre attività e minare la fiducia dei clienti nella nostra azienda, nella speranza che nessuno ci paghi. Qualora questi giornalisti – e voi sapete benissimo chi siete – dovessero continuare con questi attacchi ingiustificati e dichiarazioni diffamatorie, saremo costretti a rispondere in modo civile con una difesa adeguata e decisa della nostra reputazione.
Invitiamo tutti i giornalisti a contattarci all'indirizzo shinygroup@onionmail[.]com per conoscere la nostra versione dei fatti.
Fai la decisione giusta, non diventare il prossimo titolo di giornale.
Grazie per l'attenzione che ci avete dedicato. -SH
Aggiornato: 23 settembre 2026
Il post è essenzialmente un “avviso di rettifica” ostile rivolto ai vertici dell'FBI Brett Leatherman e Kash Patel. La sua lamentela centrale è un avviso dell'FBI che afferma che ShinyHunters molesta comunemente le vittime e le loro famiglie, anche attraverso messaggi minacciosi, telefonate e, in alcuni casi, swatting .
Il documento avverte inoltre che gli autori delle minacce potrebbero esagerare il loro accesso a informazioni personali o affermare falsamente di possedere foto o video compromettenti. L'avviso non utilizza il termine "sextortion" (estorsione a sfondo sessuale), ma ShinyHunters sembra aver interpretato il riferimento al materiale compromettente in tal senso. Il gruppo nega gran parte della versione dei fatti dell'FBI, pur utilizzando al contempo un linguaggio coercitivo.
Il documento a cui sembra fare riferimento è l'avviso pubblico dell'FBI/IC3 intitolato "ShinyHunters: Cyber Criminal Group Attacks Learning Management System", pubblicato il 15 maggio 2026. Nonostante ShinyHunters lo definisca un "rapporto FLASH del secondo trimestre 2026", il documento accessibile al pubblico è etichettato come annuncio di pubblica utilità (PSA), non come FLASH.
La situazione potrebbe essere stata ulteriormente confusa da un estorsore sessuale che si è spacciato per ShinyHunters . ShinyHunters dichiara:
“NON SIAMO SESSORAZIONISTI.”
L'azienda nega inoltre di aver effettuato attacchi swatting o di aver inviato messaggi minacciosi ai familiari dei dipendenti delle società vittime del reato.
Il gruppo nega inoltre di far parte di The Com , una rete decentralizzata legata alla criminalità informatica e alla violenza. Definisce tale connessione:
"Propaganda iniziata dall'industria della sicurezza informatica, che ha fatto il lavaggio del cervello a ex funzionari dell'FBI e del Dipartimento di Giustizia, convincendoli a formalizzare queste assurdità."
Il gruppo minaccia poi i giornalisti che accusa di diffondere queste "narrazioni false".
La parte più preoccupante del messaggio è l'affermazione del gruppo di aver rubato dati sensibili su:
"Quasi tutti gli agenti dell'FBI e le persone che hanno presentato domanda di lavoro all'FBI."
Secondo 404 Media , ShinyHunters ha fornito un campione contenente informazioni su circa 5.000 agenti dell'FBI, inclusi nomi, indirizzi di residenza, numeri di telefono e dettagli sui loro coniugi. La pubblicazione avrebbe verificato parte del campione, ma l'intero set di dati e le affermazioni più ampie sulla violazione non sono state confermate in modo indipendente.
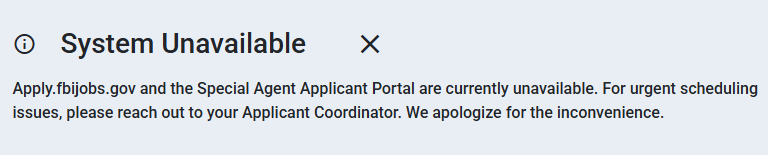
Il gruppo avrebbe anche deturpato il sito web dell'FBI dedicato alle offerte di lavoro. L'FBI afferma di essere a conoscenza delle segnalazioni relative ad attività non autorizzate che hanno interessato FBIjobs.gov e di aver avviato un'indagine, sebbene "rotto" non significhi necessariamente "violato".
Cosa fare se sei coinvolto
L'FBI non ha ancora confermato quali informazioni siano state consultate o chi sia stato coinvolto. Se sei un dipendente attuale o ex dipendente dell'FBI, un parente di un dipendente o hai fatto domanda per un lavoro presso l'FBI:
- Consulta i consigli dell'FBI. Ogni violazione è diversa, quindi controlla il sito FBI.gov per gli aggiornamenti e segui le indicazioni specifiche fornite.
- Cambia la tua password. Se hai un account FBI Jobs e riutilizzi la stessa password per altri servizi, cambiala anche su questi ultimi. Scegli una password complessa che non utilizzi per nessun altro scopo. Meglio ancora, lascia che un gestore di password ne scelga una per te.
- Abilita l'autenticazione a due fattori ( 2FA ). Se possibile, utilizza una chiave hardware, un laptop o un telefono conformi allo standard FIDO2 come secondo fattore. Alcune forme di 2FA possono essere violate con la stessa facilità di una password, ma la 2FA che si basa su un dispositivo FIDO2 non può essere violata.
- Fai attenzione agli impostori. I criminali informatici potrebbero contattarti fingendosi membri dell'FBI, di un'altra agenzia governativa o di qualcuno che conosci. Verifica l'identità di chiunque ti contatti.
- Prenditi il tuo tempo. Gli attacchi di phishing spesso impersonano persone o marchi che conosci e utilizzano temi che richiedono un'attenzione urgente, come mancate consegne, sospensioni dell'account e avvisi di sicurezza.
- Attiva il monitoraggio dell'identità . Questo ti avviserà se le tue informazioni personali vengono scambiate illegalmente online e ti aiuterà a recuperarle in seguito.
Ammettiamolo, una finestra in incognito ha i suoi limiti.
Violazioni dei dati, commercio sul dark web, frodi creditizie. Malwarebytes Identity Theft monitora tutto questo, ti avvisa immediatamente e include un'assicurazione contro il furto d'identità.








