Secondo quanto riportato , il gruppo estorsivo ShinyHunters avrebbe violato il sito web di uno dei suoi concorrenti, la banda ransomware Clop, dove erano stati diffusi dati riservati.
ShinyHunters è un gruppo di criminali informatici estorsivi a scopo di lucro, attivo dal 2019. È noto per il furto di grandi quantità di dati e per le pressioni esercitate sulle vittime affinché paghino, piuttosto che per l'utilizzo di ransomware. Una delle organizzazioni di alto profilo recentemente prese di mira dal gruppo è stata Instructure, produttrice di Canvas LMS. ShinyHunters ha affermato di aver rubato 3,65 TB di dati appartenenti a circa 9.000 istituzioni accademiche .
Clop, scritto anche Cl0p, è un ransomware e un'operazione di estorsione dati associata allo sfruttamento su larga scala di vulnerabilità nei software aziendali e nelle piattaforme di trasferimento file. Nella sua recente campagna contro i sistemi PTC Windchill, ha nominato più di 40 presunte vittime, tra cui Shell, Philips, Fiserv, Zebra Technologies, Ingersoll Rand e Toast.
Al momento della stesura di questo testo, il sito web contenente le informazioni trapelate di Clop si presenta così:
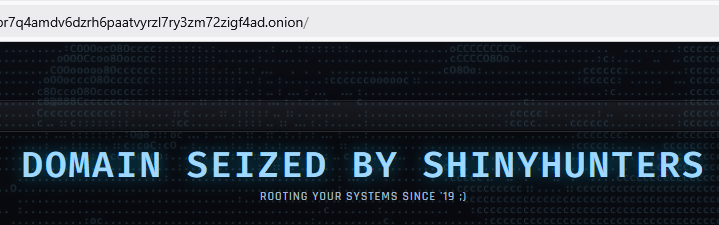
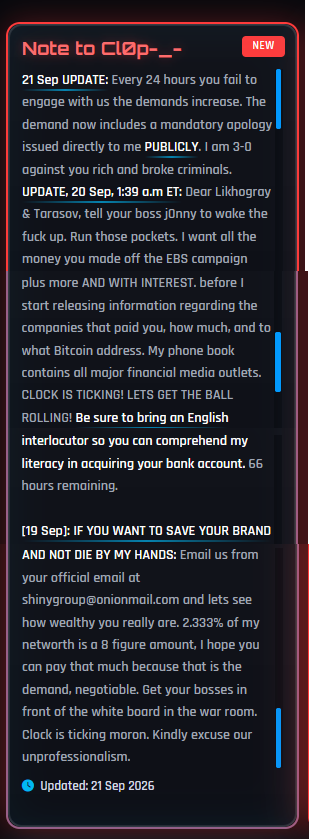
Il resto della pagina è molto simile al sito di fuga di notizie di ShinyHunters, che include questa "Nota per Cl0p":
“Nota per Cl0p_-
AGGIORNAMENTO del 21 settembre: Ogni 24 ore che passa senza che ci contattiate, le richieste aumentano. Ora è richiesto che mi vengano presentate delle scuse pubbliche e dirette. Sono 3-0 contro di voi, criminali ricchi e poveri.
AGGIORNAMENTO, 20 settembre, 01:39 ET: Cari Likhogray e Tarasov, dite al vostro capo j0nny di svegliarsi. Fate piazza pulita. Voglio tutti i soldi che avete guadagnato con la campagna EBS, più altri, E CON GLI INTERESSI, prima di iniziare a divulgare informazioni sulle aziende che vi hanno pagato, quanto e a quale indirizzo Bitcoin. La mia rubrica contiene tutti i principali media finanziari. IL TEMPO STRINGE! FACCIAMO ROTARE LA PALLA! Assicuratevi di avere un interlocutore che parli inglese, così potrete capire come vi procurerò il vostro conto bancario. Mancano 66 ore.[19 settembre]: SE VUOI SALVARE IL TUO MARCHIO E NON MORIRE PER MANO MIA: Inviaci un'email dal tuo indirizzo email ufficiale a shinygroup@onionmail.com e vediamo quanto sei veramente ricco. Il 2,333% del mio patrimonio netto è una cifra a otto zeri, spero che tu possa pagare quella somma perché questa è la richiesta, negoziabile. Porta i tuoi capi davanti alla lavagna nella sala di guerra. Il tempo stringe, idiota. Ci scusiamo per la nostra mancanza di professionalità.
Aggiornato: 21 settembre 2026
Secondo quanto riportato da BleepingComputer , l'attacco è iniziato venerdì sera quando ShinyHunters ha sfruttato quella che a suo dire è una vulnerabilità di caricamento file senza autenticazione nel CMS Grav per caricare un piccolo file di testo sul sito di Clop. Diverse ore dopo, ShinyHunters ha comunicato a BleepingComputer di aver "completamente deturpato" il sito.
Il gruppo ha affermato di poter continuare a controllare l'indirizzo:
"Abbiamo le loro chiavi onion. Quindi, se ci cacciassero non importerebbe affatto perché controlliamo le chiavi private per ospitare lo stesso identico URL onion."
Ci si aspetterebbe che i gruppi che guadagnano sfruttando vulnerabilità non corrette siano più vigili sui propri sistemi, ma a quanto pare a volte abbassano la guardia.
Secondo quanto affermato da ShinyHunters, questa guerra tra bande è iniziata dopo che ShinyHunters ha interrotto una campagna di furto di dati da parte di Clop. Un rappresentante di Clop avrebbe quindi minacciato di identificare i membri di ShinyHunters e avrebbe rivolto loro minacce di violenza.
ShinyHunters ha spiegato:
"Durante la campagna Oracle EBS che hanno condotto e in cui mi hanno derubato l'anno scorso, qualcuno di cl0p mi ha contattato personalmente dicendo, e cito testualmente (tradotto dal russo): 'Ho più soldi di te e di tutti i tuoi uomini messi insieme, ti ucciderò presto'."
La buona notizia è che, mentre si prendono di mira a vicenda, probabilmente hanno meno tempo per attaccare attività commerciali legittime. Prendo un sacchetto di popcorn e mi godo lo spettacolo. Vi terremo aggiornati.
Dalla segnalazione delle minacce alla loro rimozione.
I rischi per la sicurezza informatica non dovrebbero mai diffondersi al di là di un titolo di giornale. Tenete le minacce lontane dai vostri dispositivi scaricando Malwarebytes oggi stesso.