Punti chiave
- Un gestore di password è un software che archivia e gestisce in modo sicuro le credenziali di accesso in un archivio crittografato, protetto da un'unica password principale.
- Elimina la necessità di ricordare più password e aiuta a generare password complesse e uniche per ogni account, riducendo il rischio di violazioni.
- I gestori di password possono inserire automaticamente i dati di accesso, far risparmiare tempo e, spesso, sincronizzarsi su più dispositivi per consentire un comodo accesso ovunque ci si trovi.
- Offrono ulteriori vantaggi in termini di sicurezza, come il rifiuto di compilare automaticamente le credenziali di accesso su siti di phishing simili e la limitazione dei danni derivanti da account compromessi, semplificando la creazione di password univoche.
- Molti gestori di password ora consentono anche di memorizzare le passkey, un metodo più recente e resistente al phishing per accedere senza password.
- Sebbene siano generalmente sicuri ed efficaci, richiedono comunque l'adozione di buone pratiche di sicurezza, come la protezione della password principale, l'uso dell'autenticazione a più fattori e la protezione dei dispositivi dal malware.
Che cos'è un gestore di password?
Un gestore di password è un'applicazione che crea, memorizza e inserisce automaticamente le tue password. I tuoi dati di accesso vengono conservati in un archivio crittografato, che puoi sbloccare con un'unica password principale, quindi è l'unica password che devi ricordare.
Un tempo, agli albori di Internet, probabilmente avevate solo una manciata di password per alcune applicazioni web essenziali che usavate per fare acquisti, studiare, rimanere in contatto e lavorare. Oggi le cose sono molto più complicate. La maggior parte di noi gestisce ormai decine, se non centinaia, di account online.
Sebbene la tecnologia prometta di semplificarci la vita, e in genere lo faccia, ogni nuovo sito web e applicazione a cui ci iscriviamo comporta un'altra password da ricordare. Per la maggior parte delle persone, ricordarle tutte è diventato impossibile. Pensate a voi stessi: riutilizzate le stesse password per più account, come fanno tanti utenti di Internet? Questo è assolutamente da evitare.
Utilizzando enormi elenchi di password rubate (noti anche come "dump") acquistati sul dark web , i criminali informatici possono provare quelle password su altri siti (un tipo di attacco di forza bruta chiamato credential stuffing) o utilizzare vecchie password per estorcere denaro agli utenti con truffe . Questo è l'effetto domino delle violazioni dei dati . Una violazione ne innesca un'altra, e così via.
Le password rubate rimangono uno degli strumenti preferiti dagli hacker. Secondo il Verizon Data Breach Investigations Report del 2026 , le credenziali rubate sono state utilizzate in oltre un terzo delle violazioni confermate. Qualcuno ha mai sentito parlare della password 1234567?
Quindi, come siamo arrivati qui e cosa possiamo fare al riguardo?
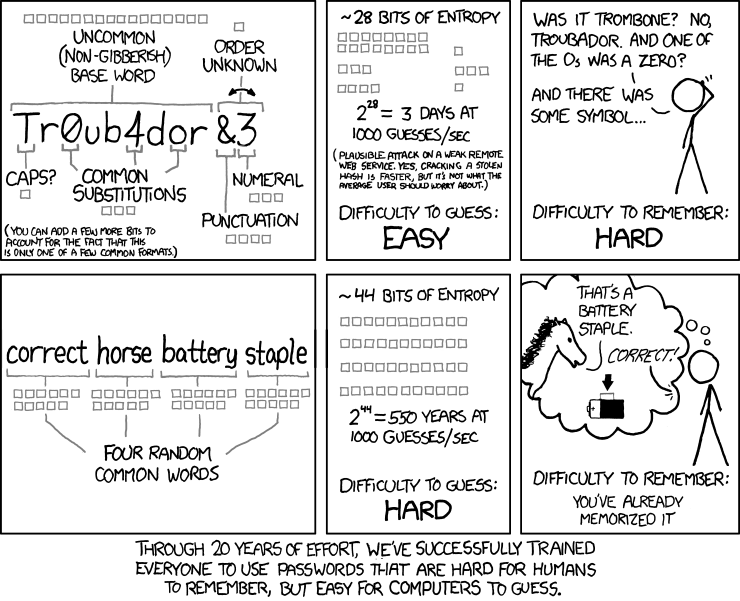
Il famoso fumetto online di xkcd " Password Strength " lo ha spiegato al meglio: dopo 20 anni di sforzi, abbiamo abituato tutti a usare password "difficili da ricordare per gli esseri umani, ma facili da indovinare per i computer".
È vero. 20 anni fa, i professionisti della sicurezza informatica rimproveravano i consumatori per non avere cambiato le password predefinite sui dispositivi IoT (come il tuo router Internet) o per l'utilizzo di password facili da indovinare come "12345" o "password". Da qui è nata la lunga e forte password presa in giro da xkcd: una parola comune con una miscela di lettere maiuscole e minuscole, almeno un numero e un simbolo.
Quando si crea un nuovo account, i siti web richiedono password lunghe e complesse. In caso contrario, non è nemmeno possibile registrarsi. Supponendo di riuscire a superare la fase di creazione dell'account, si finirà per dimenticare in un attimo la password complessa appena inventata e ci si dovrà rassegnare a utilizzare il link "Password dimenticata?" come opzione di accesso quotidiana.
Fortunatamente, non devi ricordare tutte quelle password. Un password manager può farlo per te.
Malwarebytes Labs definisce un gestore di password come "un'applicazione software progettata per memorizzare e gestire le credenziali online. Genera anche password. Solitamente, queste password vengono memorizzate in un database crittografato e protette da una password principale."
Come funziona un gestore di password?
Una volta inseriti tutti i nomi utente e le password del tuo account nel vault, la tua password principale è l'unica che devi memorizzare. Inserendo la tua password principale, sblocchi il tuo vault delle password, e da lì puoi recuperare qualsiasi password ti serva.
Dietro le quinte, il gestore di password crittografa tutto ciò che si trova nel tuo archivio. La maggior parte dei gestori di password affidabili utilizza la cosiddetta crittografia a conoscenza zero: il tuo archivio viene crittografato e decrittografato sul tuo dispositivo, quindi nemmeno l'azienda che lo ospita può leggere le tue password. La tua password principale è la chiave.
Quando visiti un sito web, il gestore di password controlla l'indirizzo web e ti propone di inserire automaticamente nome utente e password corrispondenti. Quando crei un nuovo account, può generare una password complessa e casuale e salvarla per te. Molti gestori di password ora memorizzano anche le chiavi di accesso , in modo da poter utilizzare lo stesso archivio anche quando i siti web abbandoneranno le password.
Quali sono i vantaggi di usare un password manager?
Non devi più memorizzare tutte le tue password. Hai solo bisogno di ricordare la password principale che sblocca il tuo vault delle password. E se opti per un password manager basato su cloud, puoi accedere al tuo vault da qualsiasi dispositivo, ovunque ti trovi.
Possono generare automaticamente password altamente sicure per te. I password manager di solito ti chiedono se desideri usare una password generata automaticamente ogni volta che crei un nuovo account con un sito web o un'applicazione. Queste password casuali sono lunghe, alfanumeriche e essenzialmente impossibili da indovinare.
Possono avvisarti della presenza di un sito di phishing. Ecco una breve spiegazione sulle truffe di phishing . Le email di spam sono contraffatte o falsificate per sembrare provenienti da un mittente legittimo, come un amico, un familiare, un collega o un'organizzazione con cui hai rapporti commerciali. I link contenuti nell'email indirizzano a siti web dannosi, anch'essi contraffatti, progettati per rubare le credenziali di accesso. Poiché un gestore di password associa ogni accesso salvato a uno specifico indirizzo web, non ti offrirà di compilare automaticamente nome utente e password su un sito simile. Questo è il segnale per dare un'occhiata più attenta prima di digitare qualsiasi cosa. Non sei sicuro di un link? Controllalo con lo strumento di verifica dei link di phishing Malwarebytes .
Possono essere d'aiuto ai tuoi beneficiari dopo la tua scomparsa. Questo si chiama eredità digitale . Molti gestori di password offrono una funzione di accesso di emergenza che ti permette di nominare una persona di fiducia, come un familiare o chiunque tu designi ad amministrare il tuo patrimonio, che potrà accedere al tuo archivio di password in caso di decesso. Impostala in anticipo, poiché di solito i tuoi familiari non possono accedervi senza di essa.
I password manager risparmiano tempo. Oltre a memorizzare le password per te, molti password manager compilano automaticamente le credenziali per un accesso più rapido ai tuoi account online. Inoltre, alcuni possono memorizzare e compilare automaticamente nome, indirizzo, email, numero di telefono e informazioni sulla carta di credito. Questo può essere un enorme risparmio di tempo quando fai acquisti online, per esempio.
Molti gestori di password si sincronizzano tra diversi sistemi operativi (SO). Se sei un Windows utente al lavoro e un Mac utente a casa, salta sul tuo Android Dal lunedì al venerdì e rivolgersi a iOS nei fine settimana, potrai accedere rapidamente alle tue password indipendentemente dalla piattaforma che stai utilizzando. Lo stesso vale per tutti i browser web più diffusi, ovvero: Chrome , Firefox, Edge e Safari.
Contribuiscono a proteggere la tua identità. In un certo senso, i gestori di password aiutano a proteggere dal furto di identità , ed ecco perché. Utilizzando una password univoca per ogni sito, segmenti essenzialmente i tuoi dati tra i vari siti web e applicazioni che utilizzi. Se un criminale viola uno dei tuoi account, non sarà necessariamente in grado di accedere agli altri. Non è una soluzione infallibile, ma è un ulteriore livello di sicurezza che apprezzerai sicuramente in seguito a una violazione dei dati.
I password manager sono sicuri?
Sì, per la maggior parte delle persone un gestore di password affidabile è molto più sicuro che riutilizzare le password o memorizzarle in un'app per le note. I gestori di password sono stati violati , ma nel complesso la loro sicurezza per quanto riguarda i dati degli utenti è molto elevata. L'esempio più noto è LastPass, che nel 2022 ha rivelato che alcuni hacker avevano rubato copie dei vault crittografati delle password dei clienti. Poiché questi vault erano crittografati, gli hacker avevano comunque bisogno della password principale di ciascun utente per aprirli, ed è proprio per questo che una password principale lunga e univoca è fondamentale.
Esistono molti gestori di password affidabili che utilizzano una crittografia robusta e sono sicuri da usare. Quando ne scegliete uno, cercate la crittografia a conoscenza zero, il supporto per l'autenticazione a più fattori e una storia di audit di sicurezza indipendenti. NordPass Password Manager è un esempio.
È importante ricordare che se il telefono o il computer sono infettati da malware, come un infostealer o un keylogger , anche il gestore delle password può essere compromesso. Pertanto, è fondamentale mantenere aggiornati i software antivirus e antimalware.
Se il tuo gestore di password segnala una violazione dei dati, cambia prima la password principale. Dopodiché, cambia le password degli account più importanti, come email e conti bancari, e assicurati che l'autenticazione a più fattori sia attiva.
Quali sono i tipi di password manager?
I gestori di password per computer desktop memorizzano le password localmente sul dispositivo, come ad esempio il laptop, in un archivio crittografato. Non è possibile accedere a queste password da nessun altro dispositivo e, in caso di smarrimento del dispositivo, si perdono anche tutte le password in esso contenute. I gestori di password installati localmente rappresentano un'ottima soluzione per chi non desidera che i propri dati vengano memorizzati sulla rete di terzi. Alcuni gestori di password installati localmente offrono un buon equilibrio tra privacy e praticità, consentendo di creare più archivi di password su diversi dispositivi e di sincronizzarli quando ci si connette a Internet.
I gestori di password basati su cloud memorizzano le password crittografate sulla rete del fornitore del servizio. Il fornitore del servizio è direttamente responsabile della sicurezza delle password. Il principale vantaggio dei gestori di password basati su cloud, di cui 1Password e NordPass sono buoni esempi, è la possibilità di accedere al proprio archivio di password da qualsiasi dispositivo, purché si disponga di una connessione Internet. I gestori di password basati su cloud sono generalmente disponibili in diverse forme, le più comuni sono estensione per browser, applicazione desktop e applicazione per dispositivi mobili.
I gestori di password integrati sono inclusi nel browser o nel sistema operativo, come Google Password Manager in Chrome E Android l'app Password sui dispositivi Apple e il gestore password di Microsoft Edge Sono gratuiti, pratici e sono migliorati molto negli ultimi anni. Il loro limite principale è che funzionano al meglio all'interno del proprio ecosistema, quindi se utilizzi software di marche diverse sui tuoi dispositivi, un gestore di password dedicato è solitamente più semplice.
Single sign-on (SSO). A differenza di un gestore di password che memorizza password univoche per ogni applicazione utilizzata, l'SSO consente di utilizzare un unico accesso per molte applicazioni. Pensate all'SSO come al vostro passaporto digitale. Quando si entra in un paese straniero, il passaporto comunica ai funzionari della dogana e dell'immigrazione che il proprio paese di cittadinanza garantisce l'identità del richiedente e che l'ingresso dovrebbe essere consentito senza intoppi. Allo stesso modo, utilizzando l'SSO, si verifica l'identità una sola volta con il fornitore SSO, il quale garantisce l'identità del richiedente con ogni applicazione. Le aziende preferiscono l'SSO ai gestori di password per diversi motivi. Principalmente, l'SSO è un metodo sicuro e pratico per consentire ai dipendenti di accedere alle applicazioni necessarie per svolgere il proprio lavoro. L'SSO riduce inoltre il tempo che il reparto IT dedica alla risoluzione dei problemi e al ripristino delle password dimenticate.
Le migliori pratiche per le password
Non riutilizzare le password. Anche con un password manager. Invece, crea password uniche per ogni sito e lascia che il tuo password manager faccia ciò per cui è progettato. Usa un generatore di password sicure per creare password uniche per tutti i tuoi account.
Crea password lunghe e casuali. Molti gestori di password suggeriscono automaticamente password sicure quando crei un account per un nuovo sito. In caso contrario, la lunghezza è più importante della complessità. Le attuali linee guida del NIST raccomandano password di almeno 15 caratteri quando la password è l'unica linea di difesa. Più è casuale e priva di senso, meglio è, soprattutto perché non dovrai ricordarla. Il gestore di password lo farà al posto tuo. L'unica differenza fondamentale sta nella creazione della password principale (quella che sblocca tutte le altre). Questa dovrai ricordarla, quindi, a meno che tu non abbia una memoria eidetica, una passphrase è la soluzione migliore.
Utilizza una passphrase. Quando crei la tua password principale, prova a usare una passphrase , ovvero una serie di parole facili da ricordare ma difficili da indovinare. Qualcosa di familiare con un tocco di originalità, ad esempio: "burrito di fagioli gelato diviso". Oppure semplicemente una serie di cose casuali che un essere umano può facilmente visualizzare, ma un computer no: "topo elegante avocado al neon macchina". Usa la tua immaginazione e non utilizzare questi esempi, poiché le passphrase pubblicate finiscono nelle liste dei malintenzionati. Animali domestici, bambini o altri nomi di famiglia, o frasi come "Fammi entrare!" sono fin troppo comuni e quindi facili da decifrare per i criminali informatici.
Abilita l'autenticazione a due fattori (2FA) o a più fattori (MFA). Uno dei modi migliori per proteggere qualsiasi account, con o senza gestore di password, è abilitare l'MFA. Con un gestore di password che supporta l'MFA, ti verrà richiesto di verificare la tua identità utilizzando due o più fattori di autenticazione, che includono qualcosa che conosci, qualcosa che possiedi e qualcosa che sei. Ciò che conosci è in genere la tua password, ma può anche essere un PIN. Qualcosa che possiedi potrebbe essere il tuo telefono cellulare, la tua carta di credito o una chiave di sicurezza fisica. Infine, qualcosa che sei può essere verificato tramite dati biometrici, come il riconoscimento facciale, vocale o dell'iride e l'identificazione tramite impronta digitale. Possono essere applicati anche dati biometrici comportamentali , come la sequenza di tasti premuti.
Questo ulteriore livello di sicurezza significa che chiunque tenti di accedere al tuo account (te compreso) dovrà utilizzare fattori di autenticazione aggiuntivi oltre a nome utente e password. Ad esempio: dopo aver inserito la password principale per accedere al gestore password, riceverai un codice sul tuo cellulare, che dovrai inserire prima di poter accedere al vault. Un aspetto importante da tenere presente quando si utilizza il telefono come fattore di autenticazione: i numeri di telefono possono essere oggetto di intercettazione.
Si chiama SIMjacking (o SIM-swapping) e si verifica quando un criminale informatico, fingendosi te , convince il tuo operatore telefonico a riassegnare il tuo numero di telefono al proprio, rispondendo correttamente alle tue domande di sicurezza. Spesso, una rapida ricerca sui social media è sufficiente ai malintenzionati per ottenere le risposte di cui hanno bisogno. E una volta che i criminali hanno il controllo del tuo telefono, hanno tutto il necessario per rubare la tua identità. Pertanto, per gli account più importanti, potresti valutare l'utilizzo di un'app di autenticazione come Authy o Google Authenticator , oppure di una chiave di sicurezza fisica.
Utilizza le passkey quando possibile. Sempre più siti consentono l'accesso tramite passkey anziché con password. Le passkey utilizzano l'impronta digitale, il riconoscimento facciale o il PIN del dispositivo e, a differenza delle password, non possono essere rubate o riutilizzate. Se il tuo gestore di password supporta le passkey, può memorizzarle e sincronizzarle insieme alle password.
Pensaci bene prima di scegliere un gestore di password gratuito. Molti dei gestori di password gratuiti più popolari adottano un modello freemium, il che significa che per accedere ad alcune funzionalità è necessario pagare. Prima di sceglierne uno, verifica cosa include la versione gratuita. Hai bisogno di sincronizzare le password tra browser e dispositivi? Ti serve la gestione dell'eredità digitale? Devi condividere le credenziali di accesso con i familiari? Supporta l'autenticazione a più fattori? L'autenticazione a più fattori, in particolare, è fondamentale. Se la versione gratuita non soddisfa le tue esigenze, vale la pena investire in un gestore di password a pagamento.
Crea una policy per la gestione delle password. Ecco un consiglio per le piccole e medie imprese: crea una policy per la gestione delle password e comunica ai dipendenti che è consentito utilizzare un gestore di password per proteggere i propri account di lavoro. Il tuo personale utilizza già un insieme eterogeneo di metodi potenzialmente insicuri per gestire le numerose password, e le password rubate o riutilizzate rimangono uno dei metodi più comuni utilizzati dagli hacker per infiltrarsi. Una policy ufficiale per la gestione delle password è la prima linea di difesa contro un attacco informatico alla tua rete.
Vedi anche: Passkey