Belangrijkste conclusies
- Een wachtwoordbeheerder is software die inloggegevens veilig opslaat en beheert in een versleutelde kluis, die wordt beveiligd door één hoofdwachtwoord.
- Hierdoor hoeft u niet langer meerdere wachtwoorden te onthouden en kunt u voor elk account sterke, unieke wachtwoorden genereren, waardoor het risico op inbreuken wordt verkleind.
- Wachtwoordbeheerders kunnen inloggegevens automatisch invullen, tijd besparen en worden vaak op verschillende apparaten gesynchroniseerd, zodat u overal gemakkelijk toegang hebt.
- Ze bieden extra beveiligingsvoordelen, zoals het weigeren van automatisch invullen van je inloggegevens op phishingwebsites die er hetzelfde uitzien, en het beperken van de schade door gecompromitteerde accounts door het eenvoudig maken van unieke wachtwoorden.
- Veel wachtwoordmanagers kunnen tegenwoordig ook toegangssleutels opslaan, een nieuwere, phishingbestendige manier om in te loggen zonder wachtwoord.
- Hoewel ze over het algemeen veilig en effectief zijn, vereisen ze toch goede beveiligingsmaatregelen, zoals het beschermen van het hoofdwachtwoord, het gebruik van meervoudige authenticatie en het vrijhouden van apparaten van malware.
Wat is een wachtwoordmanager?
Een wachtwoordmanager is een app die je wachtwoorden aanmaakt, opslaat en automatisch invult. Je inloggegevens worden bewaard in een versleutelde kluis, die je ontgrendelt met één hoofdwachtwoord. Dat is dus het enige wachtwoord dat je hoeft te onthouden.
Ooit, in de beginjaren van het internet, had je misschien een handvol wachtwoorden voor een paar essentiële webapplicaties die je gebruikte om te winkelen, te studeren, contact te houden en te werken. Tegenwoordig is het een stuk ingewikkelder. De meesten van ons beheren nu tientallen, zo niet honderden, online accounts.
Hoewel technologie belooft ons leven gemakkelijker te maken, en dat doet het over het algemeen ook, betekent elke nieuwe website en applicatie waar we ons voor aanmelden een nieuw wachtwoord dat we moeten onthouden. Voor de meesten is het onmogelijk geworden om ze allemaal te onthouden. Denk eens aan jezelf: hergebruik je je wachtwoorden voor meerdere accounts, zoals zoveel internetgebruikers doen? Dat is absoluut af te raden.
Met behulp van enorme lijsten met gestolen wachtwoorden (ook wel 'dumps' genoemd) die ze op het dark web kopen, kunnen cybercriminelen die wachtwoorden op andere sites uitproberen (een soort brute-force -aanval die credential stuffing wordt genoemd) of oude wachtwoorden gebruiken om gebruikers af te persen bij oplichting . Dit is het domino-effect van datalekken . Het ene datalek leidt tot het andere, enzovoort.
Gestolen wachtwoorden blijven een van de favoriete wapens van aanvallers. Volgens het Verizon Data Breach Investigations Report 2026 werden gestolen inloggegevens gebruikt bij meer dan een derde van de bevestigde datalekken. 1234567, iemand?
Dus, hoe zijn we hier terechtgekomen en wat kunnen we eraan doen?
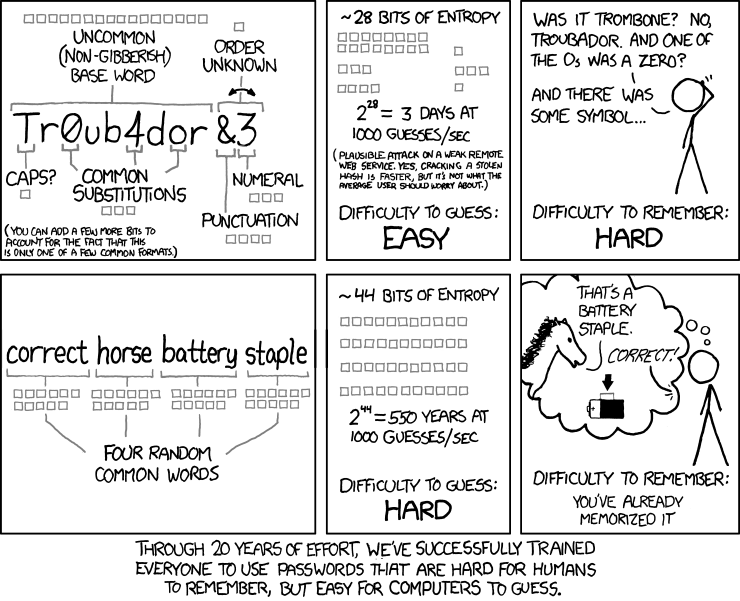
De beroemde xkcd -webcomic " Password Strength " verwoordde het het beste: na 20 jaar inspanning hebben we iedereen geleerd om wachtwoorden te gebruiken die "moeilijk te onthouden zijn voor mensen, maar makkelijk te raden voor computers."
Het klopt. 20 jaar geleden zorgden cybersecurity professionals ervoor dat consumenten de standaardwachtwoorden op IoT-apparaten (zoals je internetrouter) wijzigden of makkelijke wachtwoorden zoals "12345" of "wachtwoord" vermeden. Hieruit ontstond het lange en sterke wachtwoord waar xkcd grappig over doet: een gewoon woord met een mix van hoofd- en kleine letters, minstens één cijfer en één symbool.
Bij het aanmaken van een nieuw account eisen websites dat we lange en sterke wachtwoorden bedenken. Als we dat niet doen, kunnen we zelfs geen account aanmaken. Stel dat je de aanmaakfase al doorkomt, dan vergeet je al snel de Enigma-code die je net hebt bedacht en zul je je moeten neerleggen bij het gebruik van de link 'Wachtwoord vergeten?' als je dagelijkse inlogoptie.
Gelukkig hoef je niet al die wachtwoorden te onthouden. Een wachtwoordmanager kan ze voor je onthouden.
Malwarebytes Labs definieert een wachtwoordmanager als "een softwaretoepassing ontworpen om online inloggegevens op te slaan en te beheren. Het genereert ook wachtwoorden. Meestal worden deze wachtwoorden opgeslagen in een versleutelde database en achter een hoofdwachtwoord vergrendeld."
Hoe werkt een wachtwoordbeheerder?
Zodra al je accountnamen en wachtwoorden in de kluis zijn ingevoerd, is je hoofdwachtwoord het enige dat je hoeft te onthouden. Het invoeren van je hoofdwachtwoord ontgrendelt je wachtwoordkluis, en vanuit je kluis kun je vervolgens elk wachtwoord opvragen dat je nodig hebt.
Achter de schermen versleutelt de wachtwoordmanager alles in uw kluis. De meeste gerenommeerde wachtwoordmanagers gebruiken zogenaamde zero-knowledge-encryptie: uw kluis wordt versleuteld en ontsleuteld op uw eigen apparaat, zodat zelfs het bedrijf dat uw gegevens opslaat uw wachtwoorden niet kan lezen. Uw hoofdwachtwoord is de sleutel.
Wanneer je een website bezoekt, controleert de wachtwoordmanager het webadres en biedt aan om de bijbehorende gebruikersnaam en het wachtwoord in te vullen. Bij het aanmaken van een nieuw account kan de wachtwoordmanager automatisch een sterk, willekeurig wachtwoord genereren en opslaan. Veel wachtwoordmanagers slaan tegenwoordig ook toegangssleutels op, zodat je dezelfde kluis kunt blijven gebruiken, ook als websites overstappen van wachtwoorden naar wachtwoordbeheer.
Wat zijn de voordelen van een wachtwoordmanager?
Je hoeft niet meer al je wachtwoorden te onthouden. Je hoeft alleen het hoofdwachtwoord te onthouden dat je wachtwoordkluis ontgrendelt. En als je kiest voor een op de cloud gebaseerde wachtwoordmanager, kun je je wachtwoordkluis overal en vanaf elk apparaat openen.
Ze kunnen zeer veilige wachtwoorden voor je genereren. Wachtwoordmanagers vragen je meestal of je een automatisch gegenereerd wachtwoord wilt gebruiken wanneer je een nieuw account aanmaakt bij een website of toepassing. Deze willekeurige wachtwoorden zijn lang, alfanumeriek en in feite onmogelijk te raden.
Ze kunnen je waarschuwen voor een phishingwebsite. Hier volgt een korte uitleg over phishing . Spam -e-mails zijn vervalst of nagemaakt om te lijken alsof ze afkomstig zijn van een legitieme afzender, zoals een vriend, familielid, collega of een bedrijf waarmee je zaken doet. Links in de e-mail leiden naar eveneens vervalste kwaadaardige websites die zijn ontworpen om inloggegevens te bemachtigen. Omdat een wachtwoordmanager elke opgeslagen login koppelt aan een specifiek webadres, zal deze niet aanbieden om je gebruikersnaam en wachtwoord automatisch in te vullen op een website die er hetzelfde uitziet. Dat is een teken om goed op te letten voordat je iets invult. Twijfel je over een link? Controleer deze dan met de Malwarebytes Scam Link Checker .
Ze kunnen uw erfgenamen helpen wanneer u komt te overlijden. Dit wordt een digitale erfenis genoemd. Veel wachtwoordmanagers bieden een noodtoegangsfunctie waarmee u een vertrouwde persoon kunt aanwijzen, zoals een familielid of degene die u aanwijst om uw nalatenschap te beheren, die toegang heeft tot uw wachtwoordkluis in geval van uw overlijden. Stel dit van tevoren in, aangezien uw familie er meestal zonder deze functie geen toegang toe heeft.
Wachtwoordmanagers besparen tijd. Naast het opslaan van wachtwoorden voor je, vullen veel wachtwoordmanagers ook automatisch inloggegevens in voor snellere toegang tot online accounts. Bovendien kunnen sommigen ook naam-, adres-, e-mail-, telefoonnummer- en creditcardgegevens opslaan en automatisch invullen. Dit kan bijvoorbeeld veel tijd besparen bij het online winkelen.
Veel wachtwoordmanagers synchroniseren tussen verschillende besturingssystemen (OS'en). Als u een Windows gebruiker op het werk en een Mac gebruiker thuis, spring op je Android Van maandag tot en met vrijdag en wend je tot iOS In het weekend heb je snel toegang tot je wachtwoorden, ongeacht welk platform je gebruikt. Hetzelfde geldt voor alle populaire webbrowsers; bijvoorbeeld: Chrome , Firefox, Edge en Safari.
Ze helpen je identiteit te beschermen. Op een indirecte manier helpen wachtwoordmanagers bij de bescherming tegen identiteitsdiefstal , en wel hierom: door voor elke website een uniek wachtwoord te gebruiken, scheid je je gegevens in feite van de websites en applicaties die je gebruikt. Als een crimineel een van je accounts hackt, kan hij of zij niet per se toegang krijgen tot de andere accounts. Het is niet waterdicht, maar het is een extra beveiligingslaag die je zeker zult waarderen na een datalek.
Zijn wachtwoordmanagers veilig?
Ja, voor de meeste mensen is een betrouwbare wachtwoordmanager veel veiliger dan het hergebruiken van wachtwoorden of het bewaren ervan in een notitie-app. Wachtwoordmanagers zijn weliswaar gehackt , maar over het algemeen zijn ze zeer goed in het beveiligen van gebruikersgegevens. Het bekendste voorbeeld is LastPass, dat in 2022 onthulde dat aanvallers kopieën hadden gestolen van de versleutelde wachtwoordkluizen van klanten. Omdat die kluizen versleuteld waren, hadden aanvallers nog steeds het hoofdwachtwoord van elke gebruiker nodig om ze te openen. Dit is precies waarom een lang, uniek hoofdwachtwoord zo belangrijk is.
Er zijn veel gerenommeerde wachtwoordmanagers die gebruikmaken van sterke encryptie en veilig zijn in gebruik. Let bij de keuze op zero-knowledge encryptie, ondersteuning voor multifactorauthenticatie en een geschiedenis van onafhankelijke beveiligingsaudits. NordPass Password Manager is daar een voorbeeld van.
Het is belangrijk om te onthouden dat als uw telefoon of computer geïnfecteerd is met malware, zoals een infostealer of keylogger , uw wachtwoordmanager ook gehackt kan worden. Het is daarom essentieel om uw anti-malware- en antivirussoftware up-to-date te houden.
Als uw wachtwoordbeheerder een datalek meldt, wijzig dan eerst uw hoofdwachtwoord. Wijzig vervolgens de wachtwoorden voor uw belangrijkste accounts, zoals e-mail en bankrekeningen, en zorg ervoor dat multifactorauthenticatie is ingeschakeld.
Welke soorten wachtwoordmanagers zijn er?
Wachtwoordmanagers voor desktops slaan uw wachtwoorden lokaal op uw apparaat, zoals uw laptop, op in een versleutelde kluis. U kunt deze wachtwoorden niet vanaf een ander apparaat benaderen en als u het apparaat kwijtraakt, verliest u ook alle wachtwoorden die erop zijn opgeslagen. Lokaal geïnstalleerde wachtwoordmanagers zijn een goede optie voor mensen die hun gegevens liever niet op het netwerk van iemand anders willen opslaan. Sommige lokaal geïnstalleerde wachtwoordmanagers bieden een goede balans tussen privacy en gebruiksgemak door u de mogelijkheid te bieden meerdere wachtwoordkluizen op uw apparaten aan te maken en deze te synchroniseren wanneer u verbinding maakt met internet.
Cloudgebaseerde wachtwoordmanagers slaan uw versleutelde wachtwoorden op in het netwerk van de serviceprovider. De serviceprovider is direct verantwoordelijk voor de beveiliging van uw wachtwoorden. Het grootste voordeel van cloudgebaseerde wachtwoordmanagers, zoals 1Password en NordPass , is dat u vanaf elk apparaat met een internetverbinding toegang hebt tot uw wachtwoordkluis. Cloudgebaseerde wachtwoordmanagers zijn er meestal in verschillende vormen, vaak als browser. extensie , desktop-app en mobiele app.
Ingebouwde wachtwoordmanagers worden meegeleverd met uw browser of besturingssysteem, zoals Google Password Manager. Chrome En Android , de Wachtwoorden-app op Apple-apparaten en de wachtwoordmanager in Microsoft Edge Ze zijn gratis, handig en de afgelopen jaren flink verbeterd. Hun grootste beperking is dat ze het beste werken binnen hun eigen ecosysteem. Dus als je verschillende merken op je apparaten gebruikt, is een aparte wachtwoordmanager meestal handiger.
Single sign-on (SSO). In tegenstelling tot een wachtwoordmanager die unieke wachtwoorden opslaat voor elke applicatie die u gebruikt, kunt u met SSO één keer inloggen voor meerdere applicaties. Zie SSO als uw digitale paspoort. Wanneer u een buitenland binnenkomt, laat een paspoort de douanebeambten weten dat uw land van nationaliteit voor u instaat en dat u zonder problemen toegang zou moeten krijgen. Zo verifieert u bij SSO uw identiteit eenmalig bij de SSO-provider, waarna de SSO-provider voor u instaat bij elke applicatie. Bedrijven geven om verschillende redenen de voorkeur aan SSO boven wachtwoordmanagers. SSO is met name een veilige en handige manier voor werknemers om toegang te krijgen tot de applicaties die ze nodig hebben voor hun werk. SSO's verminderen ook de tijd die IT besteedt aan het oplossen van problemen en het resetten van vergeten wachtwoorden.
Beste wachtwoordinzichten
Herhaal wachtwoorden niet. Zelfs niet met een wachtwoordmanager. Maak in plaats daarvan unieke wachtwoorden voor elke site en laat je wachtwoordmanager doen waarvoor deze is ontworpen. Gebruik een veilige sterk wachtwoord generator om unieke wachtwoorden voor al je accounts te maken.
Maak wachtwoorden lang en willekeurig. Veel wachtwoordmanagers stellen automatisch sterke wachtwoorden voor wanneer je een account aanmaakt voor een nieuwe website. Zo niet, dan is de lengte belangrijker dan de complexiteit. De huidige NIST-richtlijnen bevelen wachtwoorden van minimaal 15 tekens aan wanneer een wachtwoord je enige verdediging is. Hoe willekeuriger en onzinniger, hoe beter, vooral omdat je het niet hoeft te onthouden. De wachtwoordmanager doet dat voor je. Het belangrijkste verschil zit hem in het aanmaken van je hoofdwachtwoord (het wachtwoord waarmee je alle andere wachtwoorden kunt openen). Dit wachtwoord moet je wel onthouden, dus tenzij je een fotografisch geheugen hebt, is een wachtzin de beste optie.
Gebruik een wachtzin. Als u een hoofdwachtwoord wilt aanmaken, probeer dan een wachtzin te gebruiken; dat wil zeggen, een reeks woorden die gemakkelijk te onthouden zijn, maar moeilijk te raden. Iets bekends met een vreemde twist, bijvoorbeeld: "bonenburrito ijs split". Of gewoon een reeks willekeurige dingen die een mens zich gemakkelijk kan voorstellen, maar een computer niet: "chique rat neon avocado auto". Gebruik uw fantasie en gebruik deze voorbeelden niet, want gepubliceerde wachtzinnen komen vaak op de lijsten van aanvallers terecht. Namen van huisdieren, kinderen of andere familieleden, of zinnen zoals "Laat me binnen!" zijn veel te algemeen en daardoor gemakkelijk te ontcijferen voor cybercriminelen.
Schakel tweefactorauthenticatie (2FA) of multifactorauthenticatie (MFA) in. Een van de beste manieren om een account te beveiligen, met of zonder wachtwoordmanager, is door MFA in te schakelen. Met een wachtwoordmanager die MFA ondersteunt, moet u uw identiteit verifiëren met behulp van twee of meer authenticatiefactoren. Deze factoren omvatten iets wat u weet, iets wat u bezit en iets wat u bent. Iets wat u weet is meestal uw wachtwoord, maar het kan ook een pincode zijn. Iets wat u bezit kan uw mobiele telefoon, bankpas of een fysieke beveiligingssleutel zijn. Ten slotte kan iets wat u bent worden geverifieerd met behulp van biometrie, zoals gezichts-, stem- of irisherkenning en vingerafdrukherkenning. Gedragsbiometrie , zoals toetsaanslagen, kan ook worden toegepast.
Deze extra beveiligingslaag betekent dat iedereen die probeert in te loggen op uw account (inclusief uzelf) naast uw gebruikersnaam en wachtwoord ook andere authenticatiefactoren moet beheren. Een voorbeeld hiervan is: nadat u uw hoofdwachtwoord hebt ingevoerd om toegang te krijgen tot de wachtwoordmanager, wordt er een code naar uw mobiele telefoon gestuurd die u vervolgens moet invoeren voordat u toegang krijgt tot de kluis. Houd er rekening mee dat telefoonnummers kunnen worden gehackt wanneer u uw telefoon als authenticatiefactor gebruikt.
Dit wordt SIM-jacking (ook wel SIM-swapping genoemd) genoemd en gebeurt wanneer een cybercrimineel, die zich voordoet als jou , je telefoonprovider overhaalt om je telefoonnummer aan hun telefoon toe te wijzen door je beveiligingsvragen correct te beantwoorden. Een snelle zoekopdracht op sociale media is vaak al genoeg voor criminelen om de benodigde antwoorden te vinden. En zodra criminelen controle over je telefoon hebben, beschikken ze over alles wat ze nodig hebben om je identiteit te stelen. Daarom kun je voor belangrijke accounts beter een authenticatie-app zoals Authy of Google Authenticator gebruiken, of een fysieke beveiligingssleutel.
Gebruik waar mogelijk toegangscodes. Steeds meer websites laten je inloggen met een toegangscode in plaats van een wachtwoord. Toegangscodes maken gebruik van je vingerafdruk, gezicht of pincode van je apparaat en kunnen niet worden gehackt of hergebruikt zoals wachtwoorden. Als je wachtwoordmanager toegangscodes ondersteunt, kan deze ze opslaan en synchroniseren met je wachtwoorden.
Denk goed na voordat je een gratis wachtwoordmanager kiest. Veel van de populairste gratis wachtwoordmanagers werken volgens een freemium-model, wat betekent dat je moet betalen voor bepaalde functies. Controleer daarom voordat je er een kiest wat de gratis versie biedt. Moeten je wachtwoorden gesynchroniseerd worden tussen browsers en apparaten? Wil je digitale overerving? Wil je inloggegevens delen met familie? Ondersteunt het multifactorauthenticatie (MFA)? MFA is met name essentieel. Als de gratis versie niet over de functies beschikt die je nodig hebt, is een betaalde wachtwoordmanager de investering waard.
Stel een beleid op voor wachtwoordbeheer. Een tip voor kleine en middelgrote bedrijven: stel een beleid op voor wachtwoordbeheer en laat uw medewerkers weten dat het gebruik van een wachtwoordbeheerder is toegestaan om hun werkaccounts te beveiligen. Uw personeel gebruikt al een mengelmoes van potentieel onveilige methoden om hun vele wachtwoorden te beheren, en gestolen en hergebruikte wachtwoorden blijven een van de meest voorkomende manieren waarop aanvallers binnenkomen. Een officieel beleid voor wachtwoordbeheer is uw eerste verdedigingslinie tegen een cyberaanval op uw netwerk.
Zie ook: Passkey