Najważniejsze wnioski
- Menedżer haseł to oprogramowanie, które bezpiecznie przechowuje dane logowania i zarządza nimi w zaszyfrowanym sejfie, chronionym jednym hasłem głównym.
- Dzięki temu nie trzeba zapamiętywać wielu haseł, a jednocześnie można generować silne, unikalne hasła dla każdego konta, co zmniejsza ryzyko naruszenia bezpieczeństwa.
- Programy do zarządzania hasłami mogą automatycznie wypełniać dane logowania, oszczędzają czas i często synchronizują się między urządzeniami, zapewniając wygodny dostęp z dowolnego miejsca.
- Zapewniają one dodatkowe korzyści w zakresie bezpieczeństwa, np. uniemożliwiają automatyczne wprowadzanie danych logowania na stronach fałszywie phishingowych i ograniczają szkody wyrządzone przez przejęte konta, ułatwiając tworzenie unikatowych haseł.
- Wiele menedżerów haseł umożliwia teraz także przechowywanie kluczy dostępu — jest to nowy, odporny na phishing sposób logowania bez podawania hasła.
- Chociaż są one ogólnie bezpieczne i skuteczne, nadal wymagają stosowania dobrych praktyk w zakresie bezpieczeństwa, takich jak ochrona hasła głównego, korzystanie z uwierzytelniania wieloskładnikowego oraz dbanie o to, by urządzenia były wolne od złośliwego oprogramowania.
Czym jest menedżer haseł?
Menedżer haseł to aplikacja, która tworzy, przechowuje i uzupełnia hasła za Ciebie. Twoje dane logowania są przechowywane w zaszyfrowanym sejfie, który odblokowujesz jednym hasłem głównym, więc to jedyne hasło, które musisz pamiętać.
Kiedyś, w początkach internetu, prawdopodobnie posiadałeś kilka haseł do kilku niezbędnych aplikacji internetowych, których używałeś do robienia zakupów, nauki, utrzymywania kontaktu i pracy. Dziś sprawy są o wiele bardziej skomplikowane. Większość z nas żongluje dziesiątkami, jeśli nie setkami, kont internetowych.
Choć technologia obiecuje ułatwić nam życie i generalnie tak jest, każda nowa strona internetowa i aplikacja, do której się logujemy, to kolejne hasło, które musimy zapamiętać. Dla większości osób zapamiętanie ich wszystkich stało się niemożliwe. Pomyśl o sobie: czy używasz tych samych haseł na wielu kontach, tak jak robi to wielu użytkowników internetu? To jest absolutnie niedopuszczalne.
Korzystając z ogromnych list skradzionych haseł (tzw. „zrzutów”), kupionych w dark webie , cyberprzestępcy mogą próbować wykorzystać te hasła na innych stronach (rodzaj ataku siłowego zwanego credential stuffing) lub wykorzystywać stare hasła do wyłudzania danych użytkowników w oszustwach . To efekt domina wycieków danych . Jedno naruszenie prowadzi do kolejnego, kolejnego i tak dalej.
Skradzione hasła pozostają jednym z ulubionych narzędzi atakujących. Według raportu Verizon Data Breach Investigations Report z 2026 roku , skradzione dane uwierzytelniające zostały wykorzystane w ponad jednej trzeciej potwierdzonych naruszeń. 1234567, ktoś wie?
Jak się tutaj znaleźliśmy i co możemy z tym zrobić?
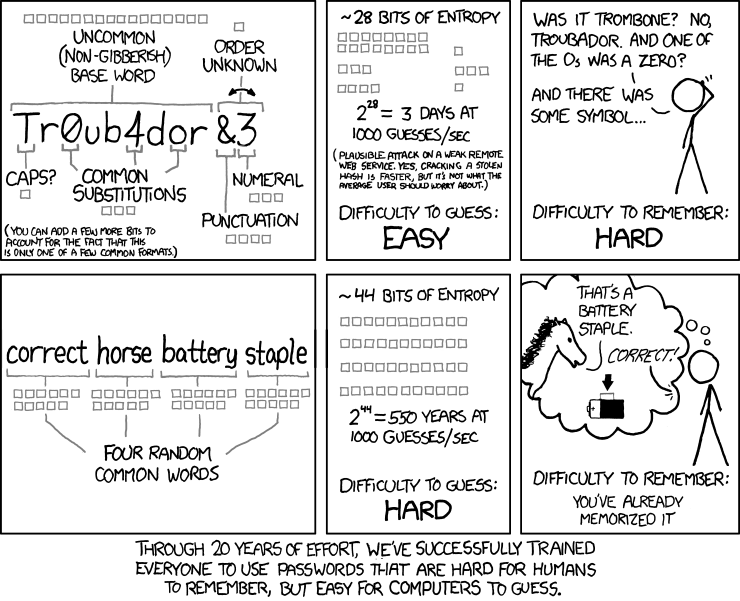
Najlepiej wyjaśnił to znany komiks internetowy xkcd „ Siła hasła ”: po 20 latach wysiłków nauczyliśmy wszystkich, aby używali haseł, które są „trudne do zapamiętania dla ludzi, ale łatwe do odgadnięcia dla komputerów”.
To prawda. 20 lat temu specjaliści ds. cybersecurity upominali konsumentów za niezmienianie domyślnych haseł na urządzeniach IoT (jak router internetowy) lub za używanie łatwych do zgadnięcia haseł jak „12345” lub „hasło”. Z tego wywodzi się długie i skomplikowane hasło, z którego xkcd się śmieje: zwykłe słowo z mieszanką dużych i małych liter, co najmniej jedną cyfrą i jednym symbolem.
Podczas tworzenia nowego konta strony internetowe żądają od nas podania długich i silnych haseł. W przeciwnym razie nie możemy nawet założyć konta. Zakładając, że przejdziemy przez etap tworzenia konta, szybko zapomnimy szyfr maszynowy Enigma , który właśnie stworzyliśmy, i pogodzimy się z korzystaniem z linku „Zapomniałeś hasła?” jako codziennej opcji logowania.
Na szczęście, nie musisz pamiętać wszystkich tych haseł. Menedżer haseł zapamięta je za Ciebie.
Malwarebytes Labs definiuje menedżera haseł jako "aplikację oprogramowania zaprojektowaną do przechowywania i zarządzania poświadczeniami online. Generuje również hasła. Zwykle hasła te są przechowywane w zaszyfrowanej bazie danych i zabezpieczone hasłem głównym."
Jak działa menedżer haseł?
Gdy wszystkie nazwy użytkowników i hasła zostaną wprowadzone do skarbca, jedyne hasło, które musisz zapamiętać, to hasło główne. Wprowadzenie hasła głównego odblokowuje skarbiec haseł, z którego możesz pobrać potrzebne hasło.
Menedżer haseł w tle szyfruje wszystkie dane w Twoim sejfie. Większość renomowanych menedżerów haseł korzysta z szyfrowania z zerową wiedzą: Twój sejf jest szyfrowany i deszyfrowany na Twoim urządzeniu, więc nawet firma, która go przechowuje, nie może odczytać Twoich haseł. Twoje hasło główne to klucz.
Podczas odwiedzania strony internetowej menedżer haseł sprawdza adres internetowy i proponuje uzupełnienie pasującej nazwy użytkownika i hasła. Podczas tworzenia nowego konta może wygenerować silne, losowe hasło i automatycznie je zapisać. Wiele menedżerów haseł przechowuje teraz również klucze dostępu , dzięki czemu możesz korzystać z tego samego sejfu, gdy strony internetowe rezygnują z haseł.
Jakie są zalety korzystania z menedżera haseł?
Nie musisz już zapamiętywać wszystkich swoich haseł. Wystarczy, że zapamiętasz hasło główne, które odblokowuje twój skarbiec haseł. Jeśli wybierzesz menedżera haseł w chmurze, możesz uzyskać dostęp do skarbca haseł z dowolnego miejsca, z dowolnego urządzenia.
Mogą automatycznie generować bardzo bezpieczne hasła dla Ciebie. Menedżery haseł zazwyczaj zapytają Cię, czy chcesz użyć automatycznie wygenerowanego hasła, kiedy tworzysz nowe konto na stronie internetowej lub w aplikacji. Te losowe hasła są długie, alfanumeryczne i praktycznie niemożliwe do odgadnięcia.
Mogą one ostrzec Cię przed witryną phishingową. Oto krótki opis oszustw phishingowych . E-maile spamowe są podrabiane lub sfałszowane, aby wyglądały na pochodzące od legalnego nadawcy, takiego jak znajomy, członek rodziny, współpracownik lub organizacja, z którą prowadzisz interesy. Linki zawarte w e-mailu prowadzą do podobnie sfałszowanych, złośliwych witryn internetowych, których celem jest zbieranie danych logowania. Ponieważ menedżer haseł wiąże każde zapisane logowanie z konkretnym adresem internetowym, nie zaproponuje automatycznego uzupełnienia nazwy użytkownika i hasła na podrabianej stronie. To sygnał, aby dokładniej sprawdzić link, zanim cokolwiek wpiszesz. Nie masz pewności co do linku? Sprawdź go za pomocą narzędzia Malwarebytes Scam Link Checker .
Mogą pomóc Twoim beneficjentom po Twojej śmierci. To się nazywa dziedziczenie cyfrowe . Wiele menedżerów haseł oferuje funkcję dostępu awaryjnego, która pozwala wskazać zaufaną osobę, na przykład członka rodziny lub osobę wyznaczoną do zarządzania Twoim majątkiem, która będzie miała dostęp do Twojego sejfu haseł w przypadku Twojej śmierci. Skonfiguruj go z wyprzedzeniem, ponieważ Twoja rodzina zazwyczaj nie ma do niego dostępu bez niego.
Menedżery haseł oszczędzają czas. Oprócz przechowywania haseł, wiele menedżerów haseł również automatycznie wypełnia dane logowania dla szybszego dostępu do kont online. Ponadto, niektóre mogą przechowywać i automatycznie wypełniać imię, adres, e-mail, numer telefonu i dane karty kredytowej. To może być ogromna oszczędność czasu, na przykład podczas zakupów online.
Wiele menedżerów haseł synchronizuje się w różnych systemach operacyjnych. Jeśli jesteś Windows użytkownik w pracy i Mac użytkownik w domu, wskakuj na swój Android Od poniedziałku do piątku i przejdź do iOS W weekendy będziesz mieć szybki dostęp do swoich haseł, niezależnie od platformy, z której korzystasz. To samo dotyczy wszystkich najpopularniejszych przeglądarek internetowych, tj. Chrome , Firefox, Edge i Safari.
Pomagają chronić Twoją tożsamość. W pośredni sposób menedżery haseł pomagają chronić przed kradzieżą tożsamości , a oto dlaczego. Używając unikalnego hasła dla każdej witryny, segmentujesz swoje dane w obrębie każdej witryny i aplikacji, z której korzystasz. Jeśli przestępca włamie się na jedno z Twoich kont, niekoniecznie będzie mógł uzyskać dostęp do pozostałych. Nie jest to niezawodne rozwiązanie, ale stanowi dodatkową warstwę bezpieczeństwa, którą z pewnością docenisz w przypadku wycieku danych.
Czy menedżery haseł są bezpieczne?
Tak, dla większości osób renomowany menedżer haseł jest o wiele bezpieczniejszy niż ponowne używanie haseł lub przechowywanie ich w aplikacji do notatek. Menedżery haseł były hakowane , ale ich ogólna skuteczność w zabezpieczaniu danych użytkowników jest bardzo dobra. Najbardziej znanym przykładem jest LastPass, który ujawnił w 2022 roku, że atakujący ukradli kopie zaszyfrowanych sejfów haseł klientów. Ponieważ sejfy te były zaszyfrowane, atakujący nadal potrzebowali hasła głównego każdego użytkownika, aby je otworzyć, i właśnie dlatego długie, unikalne hasło główne jest tak ważne.
Istnieje wiele renomowanych menedżerów haseł, które wykorzystują silne szyfrowanie i są bezpieczne w użyciu. Wybierając taki, zwróć uwagę na szyfrowanie z wiedzą zerową, obsługę uwierzytelniania wieloskładnikowego oraz historię niezależnych audytów bezpieczeństwa. NordPass Password Manager jest jednym z przykładów.
Należy pamiętać, że jeśli Twój telefon lub komputer zostanie zainfekowany złośliwym oprogramowaniem, takim jak program do kradzieży danych (infostealer) lub keylogger , Twój menedżer haseł również może zostać zhakowany. Dlatego aktualizowanie oprogramowania antywirusowego i antywirusowego jest koniecznością.
Jeśli dostawca Twojego menedżera haseł zgłosi naruszenie, najpierw zmień hasło główne. Następnie zmień hasła do najważniejszych kont, takich jak poczta e-mail i bankowość, i upewnij się, że uwierzytelnianie wieloskładnikowe jest włączone.
Jakie są rodzaje menedżerów haseł?
Menedżery haseł na komputerach stacjonarnych przechowują hasła lokalnie na urządzeniu, takim jak laptop, w zaszyfrowanym sejfie. Nie można uzyskać do nich dostępu z żadnego innego urządzenia, a utrata urządzenia oznacza utratę wszystkich przechowywanych tam haseł. Menedżery haseł instalowane lokalnie to doskonałe rozwiązanie dla osób, które po prostu nie chcą, aby ich dane były przechowywane w sieci innej osoby. Niektóre menedżery haseł instalowane lokalnie łączą prywatność z wygodą, umożliwiając tworzenie wielu sejfów haseł na różnych urządzeniach i synchronizowanie ich po połączeniu z internetem.
Menedżery haseł w chmurze przechowują zaszyfrowane hasła w sieci dostawcy usług. Dostawca usług ponosi bezpośrednią odpowiedzialność za bezpieczeństwo Twoich haseł. Główną zaletą menedżerów haseł w chmurze, takich jak 1Password i NordPass , jest możliwość dostępu do swojego sejfu z dowolnego urządzenia z dostępem do internetu. Menedżery haseł w chmurze występują zazwyczaj w kilku formach, najczęściej jako rozszerzenie przeglądarki, aplikacja na komputer i aplikacja mobilna.
Wbudowane menedżery haseł są dołączone do przeglądarki lub systemu operacyjnego, np. Menedżer haseł Google Chrome I Android , aplikację Hasła na urządzeniach Apple i menedżera haseł w systemie Microsoft Edge Są darmowe, wygodne i znacznie ulepszone w ostatnich latach. Ich główną wadą jest to, że najlepiej działają w ramach własnego ekosystemu, więc jeśli używasz różnych marek na różnych urządzeniach, dedykowany menedżer haseł jest zazwyczaj łatwiejszy w użyciu.
Logowanie jednokrotne (SSO). W przeciwieństwie do menedżera haseł, który przechowuje unikalne hasła dla każdej używanej aplikacji, SSO umożliwia korzystanie z jednego logowania do wielu aplikacji. Pomyśl o SSO jak o swoim cyfrowym paszporcie. Podczas wjazdu do obcego kraju paszport informuje urzędników celnych i imigracyjnych, że kraj, którego jesteś obywatelem, poręcza za Ciebie i że powinieneś móc wjechać bezproblemowo. Podobnie, korzystając z SSO, weryfikujesz swoją tożsamość raz u dostawcy SSO, a dostawca SSO poręcza za Ciebie w każdej aplikacji. Firmy preferują SSO nad menedżerami haseł z kilku powodów. Przede wszystkim SSO to bezpieczny i wygodny sposób dostępu pracowników do aplikacji potrzebnych do wykonywania ich obowiązków. SSO skracają również czas poświęcany przez dział IT na rozwiązywanie problemów i resetowanie zapomnianych haseł.
Najlepsze praktyki dotyczące haseł
Nie używaj ponownie haseł. Nawet jeśli używasz menedżera haseł. Zamiast tego, twórz unikalne hasła dla każdej witryny i pozwól menedżerowi haseł robić to, do czego został zaprojektowany. Użyj bezpiecznego generatora silnych haseł, aby tworzyć unikalne hasła do wszystkich swoich kont.
Twórz długie i losowe hasła. Wiele menedżerów haseł automatycznie podpowiada silne hasła za każdym razem, gdy tworzysz konto w nowej witrynie. W przeciwnym razie długość ma większe znaczenie niż złożoność. Aktualne wytyczne NIST zalecają hasła składające się z co najmniej 15 znaków, gdy hasło jest jedyną linią obrony. Im bardziej losowe i bezsensowne, tym lepiej, zwłaszcza że nie będziesz musiał go pamiętać. Menedżer haseł zrobi to za Ciebie. Kluczową różnicą jest utworzenie hasła głównego (tego, które odblokowuje wszystkie pozostałe hasła). To hasło musisz zapamiętać, więc jeśli nie masz pamięci ejdetycznej, najlepszym rozwiązaniem będzie hasło frazowe.
Użyj frazy-hasła. Tworząc hasło główne, spróbuj użyć frazy-hasła , czyli ciągu słów, które łatwo zapamiętać, ale trudno odgadnąć. Czegoś znajomego z dziwnym akcentem, na przykład: „lody z fasoli i burrito”. Albo po prostu kilku losowych rzeczy, które człowiek może łatwo sobie wyobrazić, ale komputer nie: „wymyślny szczurzy neonowy samochód z awokado”. Użyj wyobraźni i nie używaj tych przykładów, ponieważ opublikowane frazy-hasła trafiają na listy atakujących. Zwierzęta, dzieci lub inne imiona, a także zwroty takie jak „Wpuść mnie!” są zbyt powszechne i dlatego łatwe do rozszyfrowania przez cyberprzestępców.
Włącz uwierzytelnianie dwuskładnikowe (2FA) lub wieloskładnikowe (MFA). Jednym z najlepszych sposobów zabezpieczenia dowolnego konta, niezależnie od tego, czy korzystasz z menedżera haseł, czy nie, jest włączenie uwierzytelniania wieloskładnikowego (MFA). W przypadku menedżera haseł obsługującego uwierzytelnianie wieloskładnikowe (MFA) wymagana jest weryfikacja tożsamości za pomocą dwóch lub więcej czynników uwierzytelniania, takich jak coś, co wiesz, coś, co posiadasz i coś, czym jesteś. To, co znasz, to zazwyczaj Twoje hasło, ale może to być również kod PIN. Coś, co posiadasz, to telefon komórkowy, karta bankowa lub fizyczny klucz bezpieczeństwa. Wreszcie, tożsamość można zweryfikować za pomocą danych biometrycznych, takich jak rozpoznawanie twarzy, głosu, tęczówki oka i odcisku palca. Można również zastosować biometrię behawioralną , taką jak naciśnięcia klawiszy.
Ta dodatkowa warstwa zabezpieczeń oznacza, że każdy, kto próbuje zalogować się na Twoje konto (w tym Ty), będzie musiał kontrolować te dodatkowe czynniki uwierzytelniania poza nazwą użytkownika i hasłem. Na przykład: po wpisaniu hasła głównego w celu uzyskania dostępu do menedżera haseł, na Twój telefon komórkowy zostanie wysłany kod, który należy wprowadzić przed uzyskaniem dostępu do sejfu. Używając telefonu jako czynnika uwierzytelniania, należy pamiętać o jednej rzeczy: numery telefonów mogą zostać przechwycone.
Nazywa się to SIMjacking (znany również jako SIM-swapping) i ma miejsce, gdy cyberprzestępca, podszywając się pod Ciebie , przekonuje Twojego operatora do ponownego przypisania Twojego numeru telefonu do swojego telefonu, poprawnie odpowiadając na Twoje pytania bezpieczeństwa. Pobieżne przeszukanie mediów społecznościowych często wystarcza oszustom, aby uzyskać potrzebne odpowiedzi. A gdy przestępcy przejmą kontrolę nad Twoim telefonem, będą mieli wszystko, czego potrzebują, aby ukraść Twoją tożsamość. W związku z tym, w przypadku kont krytycznych, możesz rozważyć aplikację uwierzytelniającą, taką jak Authy lub Google Authenticator , albo fizyczny klucz bezpieczeństwa.
Używaj kluczy dostępu, gdzie to możliwe. Coraz więcej stron internetowych pozwala na logowanie się za pomocą klucza dostępu zamiast hasła. Klucze dostępu wykorzystują odcisk palca, twarz lub kod PIN urządzenia i nie można ich wyłudzić ani ponownie wykorzystać, tak jak haseł. Jeśli Twój menedżer haseł obsługuje klucze dostępu, może je przechowywać i synchronizować wraz z Twoimi hasłami.
Zastanów się dwa razy nad darmowymi menedżerami haseł. Wiele z najpopularniejszych darmowych menedżerów haseł działa w modelu freemium, co oznacza, że musisz zapłacić, jeśli chcesz korzystać z niektórych funkcji. Zanim wybierzesz, sprawdź, co oferuje darmowa wersja. Czy potrzebujesz synchronizacji haseł między przeglądarkami i urządzeniami? Czy potrzebujesz dziedziczenia cyfrowego? Czy musisz udostępniać loginy rodzinie? Czy obsługuje uwierzytelnianie wieloskładnikowe? MFA to w szczególności konieczność. Jeśli darmowa wersja nie oferuje Ci potrzebnych funkcji, warto rozważyć płatny menedżer haseł.
Stwórz politykę zarządzania hasłami. Oto wskazówka dla małych i średnich firm: Stwórz politykę zarządzania hasłami i poinformuj pracowników, że korzystanie z menedżera haseł w celu zabezpieczenia kont służbowych jest dozwolone. Twoi pracownicy już korzystają z wielu potencjalnie niebezpiecznych metod zarządzania swoimi licznymi hasłami, a skradzione i ponownie wykorzystane hasła pozostają jednym z najczęstszych sposobów ataku. Oficjalna polityka zarządzania hasłami to pierwsza linia obrony przed cyberatakiem na Twoją sieć.
Zobacz także: Passkey