Najważniejsze wnioski
- Złośliwe oprogramowanie to oprogramowanie stworzone w celu wyrządzenia szkody, zakłócenia działania lub przejęcia kontroli nad urządzeniami i danymi.
- Może wykraść informacje, zaszyfrować lub usunąć pliki, śledzić działania użytkownika lub przejąć kontrolę nad funkcjami systemu.
- Typowe objawy infekcji to spowolnienie działania, wyskakujące okienka, awarie, nietypowa aktywność sieciowa lub zmiany w ustawieniach.
- Złośliwe oprogramowanie rozprzestrzenia się głównie za pośrednictwem zhakowanych stron internetowych, złośliwych pobrań, ryzykownych aplikacji i wiadomości e-mail typu phishing .
- Do głównych rodzajów należą: oprogramowanie reklamowe, oprogramowanie szpiegujące, wirusy, robaki, trojany, oprogramowanie ransomware, rootkity, keyloggery, programy do kopania kryptowalut oraz exploity.
- Aby usunąć złośliwe oprogramowanie, przeskanuj komputer programem zabezpieczającym, zmień hasła i włącz uwierzytelnianie wieloskładnikowe.
Czym jest malware?
Malware, czyli „złośliwe oprogramowanie”, to ogólne określenie opisujące każdy złośliwy program lub kod, który szkodzi systemom.
Wrogie, inwazyjne i celowo złośliwe – malware dąży do wtargnięcia, uszkodzenia lub wyłączenia komputerów, systemów komputerowych, sieci, tabletów i urządzeń mobilnych, często przejmując częściową kontrolę nad operacjami urządzenia. Podobnie jak ludzka grypa, przeszkadza w normalnym funkcjonowaniu.
Motywy stojące za złośliwym oprogramowaniem są różne. Celem złośliwego oprogramowania może być zarabianie pieniędzy, sabotowanie możliwości wykonywania pracy, wyrażanie poglądów politycznych lub po prostu chęć przechwalania się. Chociaż złośliwe oprogramowanie rzadko uszkadza fizyczny sprzęt systemów lub urządzeń sieciowych, może kraść, szyfrować lub usuwać dane, modyfikować lub przechwytywać podstawowe funkcje komputera oraz szpiegować aktywność na komputerze bez wiedzy i zgody użytkownika.
Wiesz, jak co roku branża medyczna zaleca szczepienie przeciw grypie? To dlatego, że wybuchy grypy zazwyczaj mają sezon – pora roku, kiedy zaczynają się rozprzestrzeniać i zarażać ludzi. W przeciwieństwie do tego, nie ma przewidywalnych sezonowych infekcji dla komputerów PC, smartfonów, tabletów i sieci korporacyjnych. Dla nich to zawsze "sezon grypy". Ale zamiast dreszczy i bólów ciała, użytkownicy mogą zachorować na coś w rodzaju maszynowego choróbska – malware.
Rodzaje malware
Oto najczęstsze winowajcy w galerii złośliwego oprogramowania:
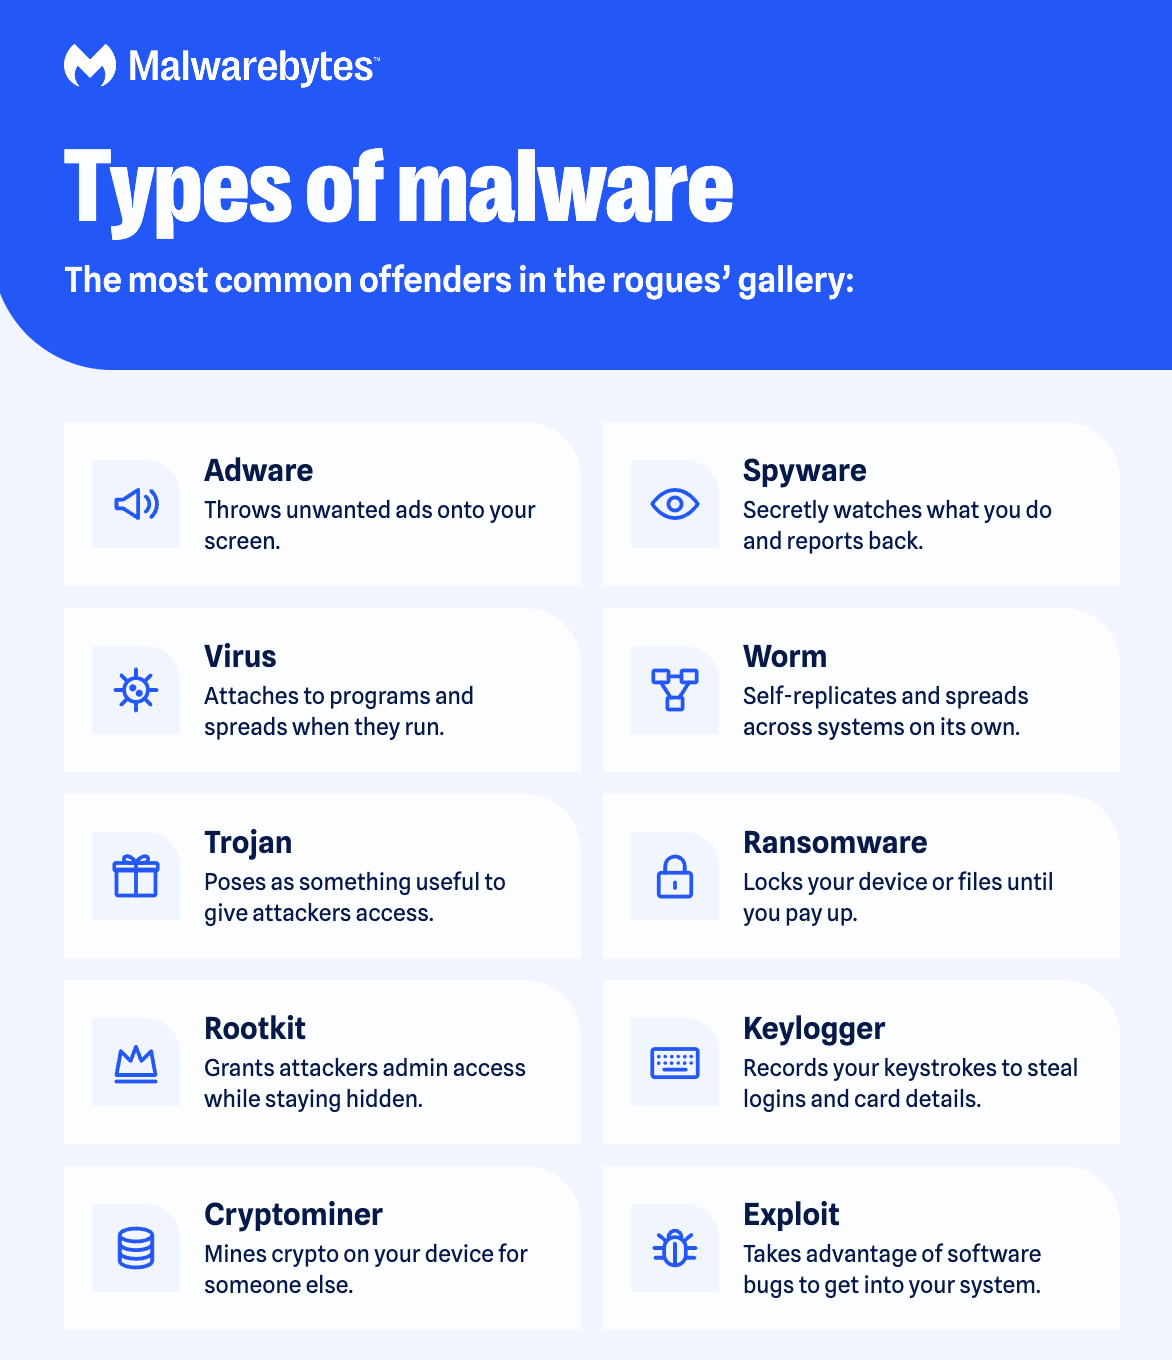
- Adware to niechciane oprogramowanie, którego celem jest wyświetlanie reklam na ekranie, najczęściej w przeglądarce internetowej.
- Spyware to malware, które potajemnie obserwuje działania użytkownika komputera bez jego pozwolenia i raportuje je autorowi oprogramowania.
- Wirus to złośliwe oprogramowanie, które dołącza się do innego programu i po uruchomieniu replikuje się, modyfikując inne programy komputerowe i infekując je własnymi fragmentami kodu.
- Robaki to rodzaj złośliwego oprogramowania podobnego do wirusów.
- Trojan , czyli koń trojański, to jeden z najniebezpieczniejszych typów złośliwego oprogramowania. Zazwyczaj podszywa się pod coś użytecznego, aby Cię oszukać. Po przedostaniu się do systemu, atakujący uzyskują nieautoryzowany dostęp do zainfekowanego komputera. Stamtąd trojany mogą zostać wykorzystane do kradzieży danych finansowych lub instalacji innych form złośliwego oprogramowania, często ransomware.
- Oprogramowanie typu ransomware to rodzaj złośliwego oprogramowania, które blokuje dostęp do urządzenia i/lub szyfruje pliki, a następnie zmusza do zapłacenia okupu w celu odzyskania dostępu.
- Rootkit to rodzaj złośliwego oprogramowania, który zapewnia atakującemu uprawnienia administratora w zainfekowanym systemie, znane również jako dostęp „root”.
- Keylogger to złośliwe oprogramowanie, które zapisuje wszystkie naciśnięcia klawiszy przez użytkownika.
- Exploity to rodzaj złośliwego oprogramowania, które wykorzystuje błędy i luki w zabezpieczeniach systemu, aby umożliwić atakującemu dostęp do systemu.
Oznaki złośliwego oprogramowania
Malware może ujawnić się na wiele różnych sposobów. Oto kilka znaków rozpoznawczych, że masz malware w systemie:
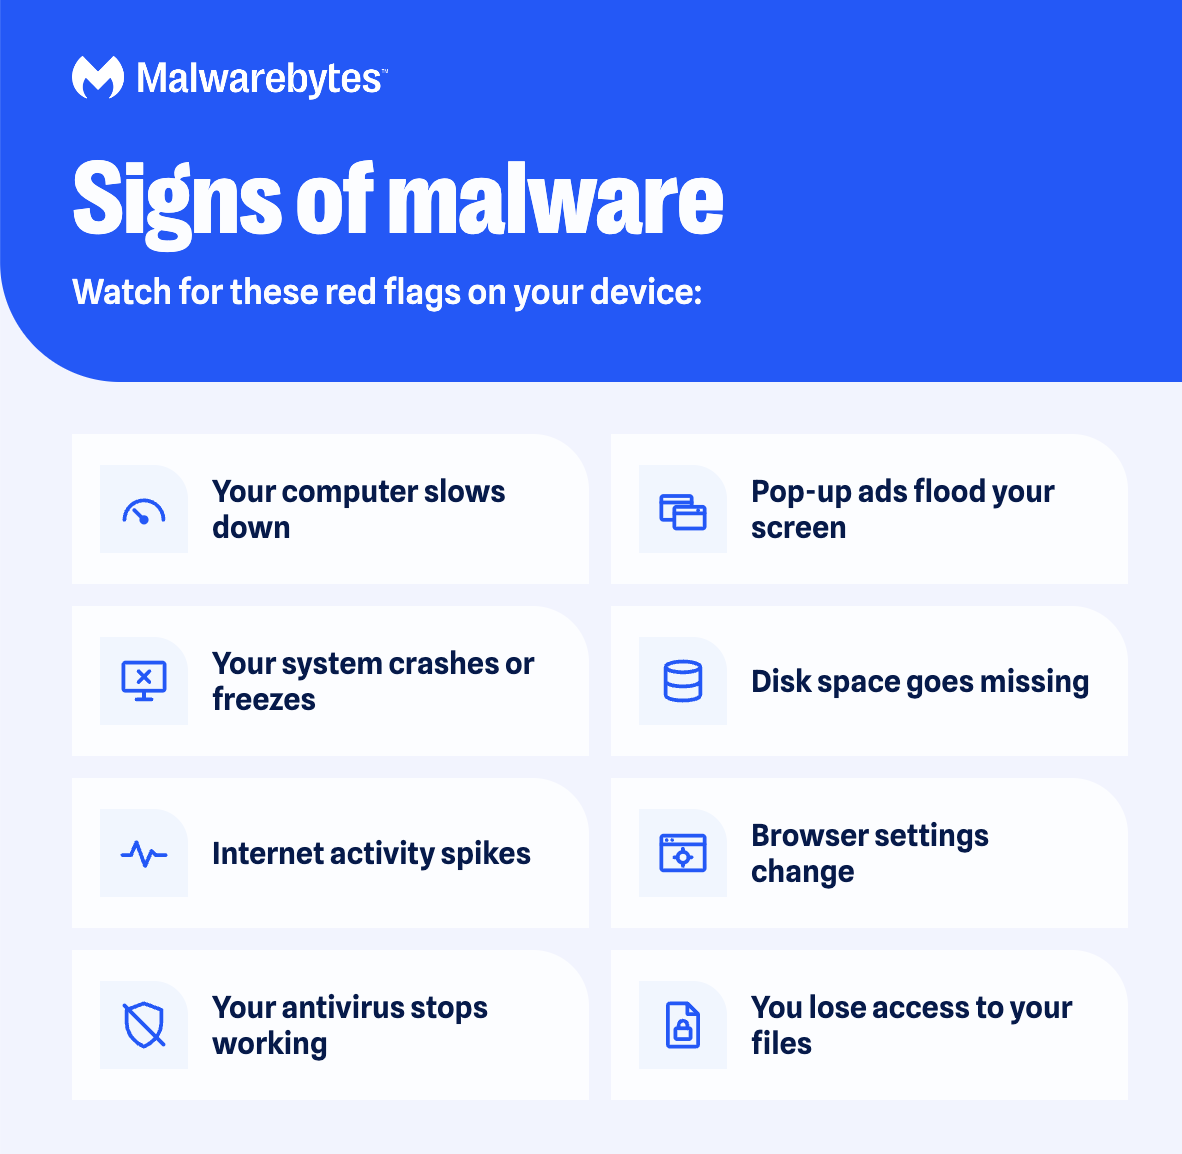
- Twój komputer zwalnia. Jednym ze skutków ubocznych złośliwego oprogramowania jest spowolnienie działania systemu operacyjnego (OS), niezależnie od tego, czy korzystasz z internetu, czy po prostu z aplikacji lokalnych. Zużycie zasobów systemowych wydaje się nienormalnie wysokie. Możesz nawet zauważyć, że wentylator komputera pracuje z pełną prędkością.
- Twój ekran jest zalewany irytującymi reklamami.
- Twój system ulega awarii. Może to nastąpić w postaci zawieszenia lub BSOD (niebieskiego ekranu śmierci); ten drugi występuje Windows systemów po napotkaniu błędu krytycznego.
- Zauważasz tajemniczą utratę miejsca na dysku. Może to być spowodowane przez rozrośniętego złośliwego oprogramowania, ukrywającego się na Twoim dysku twardym, czyli tzw. bundleware .
- W Twoim systemie zaobserwowano dziwny wzrost aktywności internetowej.
- Ustawienia Twojej przeglądarki uległy zmianie. Jeśli zauważysz zmianę strony głównej lub masz zainstalowane nowe paski narzędzi, rozszerzenia lub wtyczki, może to oznaczać, że masz zainfekowane złośliwym oprogramowaniem.
- Twój produkt antywirusowy przestaje działać i nie możesz go ponownie włączyć, zostawiając cię bez ochrony przed sprytnym malware, które go wyłączyło.
- Utracisz dostęp do plików lub całego komputera. To objaw infekcji ransomware .
Nawet jeśli wszystko wydaje się działać dobrze w twoim systemie, nie bądź zbyt spokojny, bo brak wiadomości niekoniecznie oznacza dobrą wiadomość. Potężne malware może ukrywać się głęboko w twoim komputerze, unikać wykrycia i wykonywać swoje brudne obowiązki bez wzbudzania jakichkolwiek czerwonych flag. Chociaż zapewniliśmy krótki przewodnik po objawach malware, naprawdę potrzeba niezawodnego oka dobrego programu cybersecurity, aby wykryć malware na twoim systemie (więcej na ten temat później).
Jak można zarazić się złośliwym oprogramowaniem?
Dwa najczęstsze sposoby, w jakie złośliwe oprogramowanie dostaje się do Twojego systemu, to internet i poczta e-mail. Zasadniczo, zawsze, gdy jesteś podłączony do sieci, jesteś podatny na ataki.
Złośliwe oprogramowanie może przeniknąć do Twojego komputera, gdy (weź głęboki oddech) przeglądasz zhakowane strony internetowe, otwierasz legalne strony ze złośliwymi reklamami, pobierasz zainfekowane pliki, instalujesz programy lub aplikacje od nieznanych dostawców, otwierasz złośliwy załącznik do wiadomości e-mail ( malspam ) lub robisz praktycznie wszystko inne, co pobierasz z Internetu na urządzenie, na którym nie ma zainstalowanego dobrego programu antywirusowego.
Złośliwe aplikacje mogą ukrywać się w pozornie legalnych programach, zwłaszcza gdy są pobierane ze stron internetowych lub bezpośrednich linków (w wiadomości e-mail, SMS-ie lub czacie), a nie z oficjalnego sklepu z aplikacjami. Ważne jest, aby podczas instalowania aplikacji zwracać uwagę na komunikaty ostrzegawcze, zwłaszcza jeśli proszą one o pozwolenie na dostęp do poczty e-mail lub innych danych osobowych.
Jak usunąć malware
Postępuj zgodnie z tymi trzema prostymi krokami, aby usunąć malware z urządzenia.
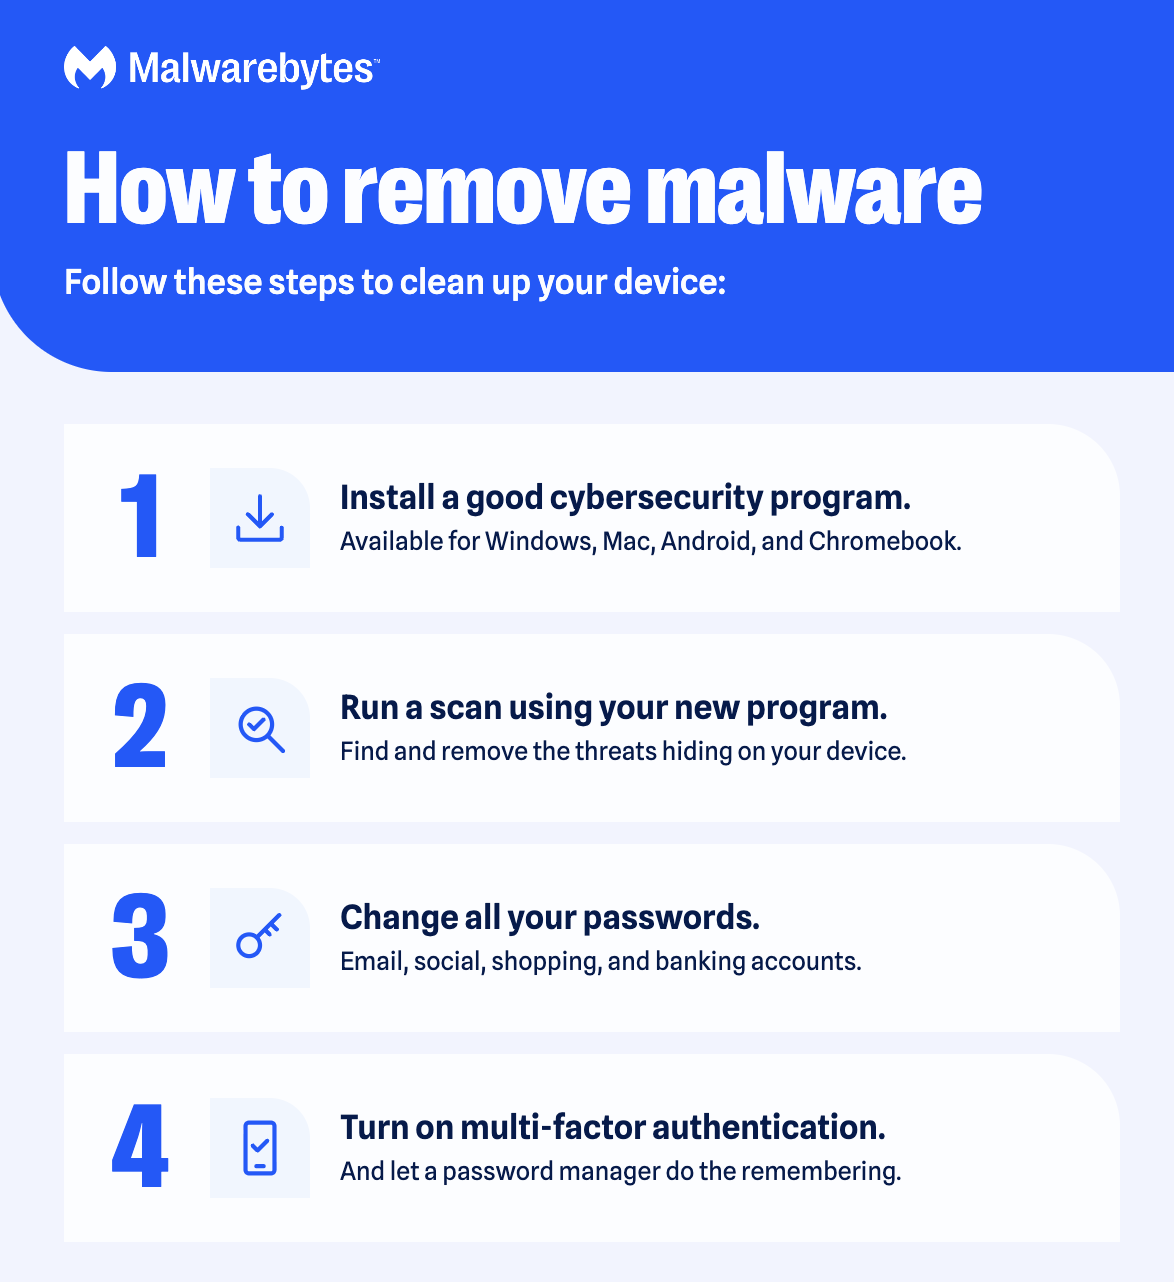
1: Download i zainstaluj inteligentniejszą ochronę antywirusową i cyberzabezpieczającą
2: Uruchom skanowanie za pomocą nowego programu.
3: Zmień wszystkie swoje hasła.
4: Włącz uwierzytelnianie wieloskładnikowe.
Jak zapobiec zakażeniu urządzenia
Oto nasze wskazówki dotyczące ochrony przed złośliwym oprogramowaniem.
- Nie klikaj w linki oszustwa i phishingu. Uważaj na dziwne lub niezweryfikowane linki w e-mailach, SMS-ach i wiadomościach w mediach społecznościowych, nawet jeśli wydają się pochodzić od kogoś, kogo znasz. Sprawdź, czy domena jest poprawnie wpisana, ponieważ oszuści często używają podobnych adresów, takich jak „paypa1.com” lub „amazon-support.net”. Jeśli nie masz pewności, wklej link do bezpłatnego Malwarebytes Scam Link Check , aby upewnić się, że jest bezpieczny, zanim klikniesz. Dowiedz się więcej o tym, jak sprawdzić, czy link jest bezpieczny .
- Stosuj silne hasła i uwierzytelnianie wieloskładnikowe.
- Unikaj klikania w wyskakujące reklamy podczas przeglądania internetu. Użyj rozszerzenia Malwarebytes Browser Guard , aby je zablokować.
- Unikaj otwierania załączników e-mail od nieznanych nadawców.
- Nie pobieraj oprogramowania ze stron, którym nie możesz zaufać, lub z sieci peer-to-peer.
- Korzystaj z oficjalnych sklepów z aplikacjami: Google Play na Android oraz App Store firmy Apple na iPhone'ach i Mac (i nie jailbreakuj swojego telefonu). Windows Użytkownicy powinni sprawdzić oceny i recenzje przed zainstalowaniem jakiegokolwiek oprogramowania.
- Upewnij się, że Twój system operacyjny, przeglądarki i wtyczki są zaktualizowane i mają zainstalowane poprawki.
- Usuń wszystkie programy, których już nie używasz.
- Regularnie twórz kopie zapasowe swoich danych. Jeśli Twoje pliki ulegną uszkodzeniu, zostaną zaszyfrowane lub z innego powodu staną się niedostępne, będziesz objęty ochroną.
- Download i zainstaluj renomowane oprogramowanie zabezpieczające (pomyśl o lepszym programie antywirusowym!), które będzie aktywnie skanować i blokować zagrożenia, zanim dostaną się one na Twoje urządzenie.
Oprogramowanie złośliwe włączone Mac , Android i iPhone'a
Powszechnie uważa się, że komputery Mac i iPady są odporne na wirusy (i nie potrzebują programu antywirusowego ). W większości przypadków to prawda, ale komputery Mac nie są odporne na cyberzagrożenia. Urządzenia mobilne również stanowią atrakcyjny cel dla cyberprzestępców. W końcu smartfony to zaawansowane, złożone komputery przenośne.
Chroń swojego Mac za pomocą Malwarebytes Premium : programu antywirusowego i antymalware Mac .
Android i oznaki infekcji złośliwym oprogramowaniem na iPhone'ie
Objawy infekcji urządzeń mobilnych są podobne. Jeśli zauważysz którykolwiek z nich, istnieje prawdopodobieństwo, że Twój telefon został zainfekowany:
- Nagłe pojawienie się wyskakujących reklam z natarczywymi reklamami. Jeśli pojawiają się znikąd i kierują cię na podejrzane strony, prawdopodobnie zainstalowałeś coś, co ukrywało w sobie adware. Warto dodać—nie klikaj w te reklamy.
- Zaskakujący wzrost zużycia danych. Złośliwe oprogramowanie zjada twój pakiet danych, wyświetlając reklamy i wysyłając skradzione informacje z twojego telefonu.
- Fałszywe opłaty na rachunku. To się dzieje, gdy złośliwe oprogramowanie wykonuje połączenia i wysyła wiadomości do numerów premium.
- Bateria szybko się rozładowuje. Złośliwe oprogramowanie to obciążenie dla zasobów, szybciej wysysające energię z twojej baterii niż normalnie.
- Twoje kontakty otrzymują dziwne e-maile i wiadomości tekstowe z twojego telefonu. Złośliwe oprogramowanie mobilne często rozprzestrzenia się z jednego urządzenia na inne za pomocą e-maili i wiadomości tekstowych zawierających złośliwe linki.
- Gorący telefon zazwyczaj oznacza, że procesor jest obciążany wieloma zasobochłonnymi zadaniami.
Historia złośliwego oprogramowania
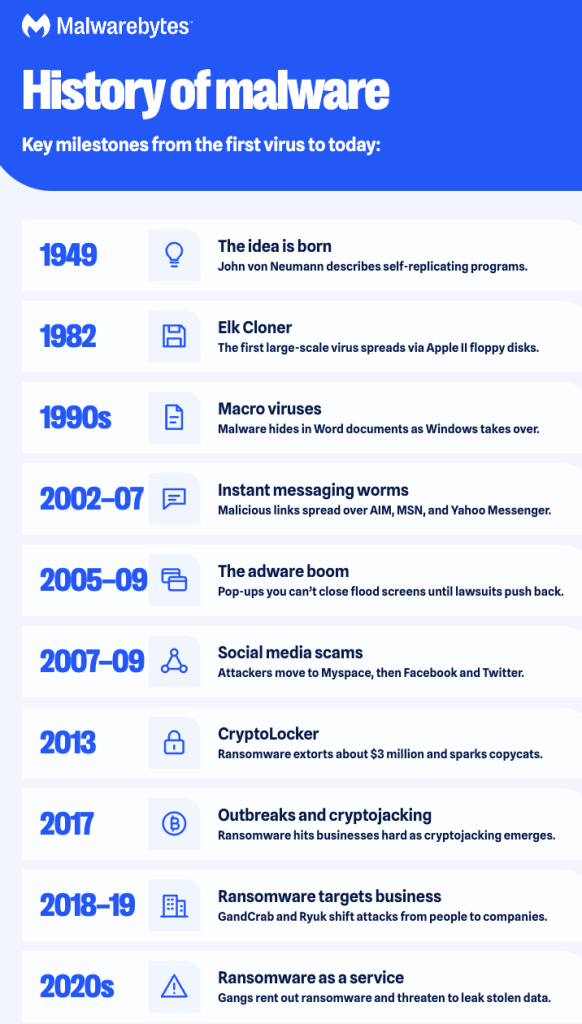
Złośliwe oprogramowanie ewoluowało od teoretycznego pomysłu z lat 40. XX wieku do nastawionego na zysk przemysłu przestępczego. Oto kluczowe kamienie milowe.
1949: Matematyk John von Neumann wygłasza wykład na temat „samoreprodukujących się automatów”, teorii leżącej u podstaw wirusów komputerowych.
1982: Elk Cloner infekuje systemy Apple II za pośrednictwem dyskietek, stając się pierwszą epidemią wirusa komputerowego na dużą skalę.
Lata 90.: Jako Windows stał się najpopularniejszym systemem operacyjnym na świecie, atakujący piszą wirusy makr, które ukrywają się w dokumentach Microsoft Word.
2002–2007: Robaki komunikatorów internetowych rozprzestrzeniały się w komunikatorach AIM, MSN Messenger i Yahoo Messenger, wysyłając złośliwe linki do wszystkich osób znajdujących się na liście kontaktów ofiary.
2005–2009: Adware zalewa ekrany wyskakującymi okienkami, których nie można zamknąć, aż w końcu pozwy sądowe doprowadzają wiele firm zajmujących się adware do bankructwa. Dzisiejsze oszustwa związane z pomocą techniczną wciąż wykorzystują te same sztuczki.
2007–2009: Oszuści przenoszą się do sieci społecznościowych, najpierw na Myspace, potem na Facebook I Twitter , aby rozprzestrzeniać linki phishingowe i złośliwe aplikacje.
2013: Oprogramowanie ransomware CryptoLocker wymusza od ofiar około 3 milionów dolarów i inspiruje niekończący się strumień naśladowców.
2017: Ogromne epidemie oprogramowania ransomware dotykają wszelkiego rodzaju przedsiębiorstwa, a jednocześnie pojawia się zjawisko cryptojackingu, polegające na tym, że przestępcy potajemnie wykorzystują urządzenia ofiar do wydobywania kryptowaluty.
2018–2019: Gangi ransomware, takie jak GandCrab i Ryuk, zmieniają swoją strategię działania z osób prywatnych na firmy.
Lata 20. XXI w.: Oprogramowanie ransomware staje się usługą świadczoną przez gangi przestępcze, a atakujący kradną dane, a następnie je szyfrują, aby móc grozić ich wyciekiem.